




















この頃、セキュリティ界隈で
悪用続く「Log4Shell」 対応放置の企業はランサムウェア感染など二次被害 「パッチ適用を怠れば、コストは増大」
Javaのログ出力ライブラリ「Apache Log4j」に存在する深刻な脆弱性「Log4Shell」が、いまだに悪用され続け、情報流出などの被害を発生させている。被害組織の中には複数の集団に侵入されたり、ランサムウェア感染の二次被害が発生したケースもあり、セキュリティ企業などが改めて注意を呼び掛けた。
Log4Shellが発覚したのは2021年12月。脆弱性が存在する製品は修正パッチが相次いで公開されたが、影響はあまりに広範に及んだ。社内のどのシステムがLog4jを使用しているか把握することさえ難しく、対応に手間を取られ、脆弱性が放置されたままになってしまった製品もあると思われる。
米国土安全保障省のサイバーセキュリティ機関CISAは6月23日、国家を後ろ盾とするAPT集団などが、サーバ仮想化に使われるVMwareの製品でLog4Shellの脆弱性を悪用していると警告した。
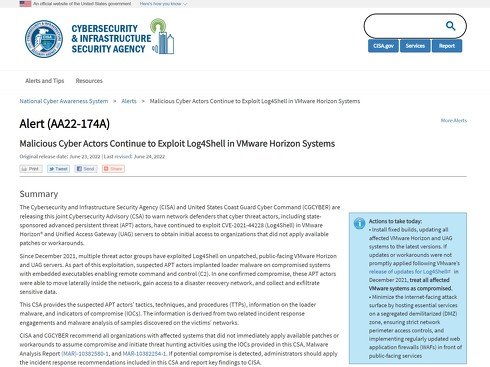 サイバーセキュリティ機関CISAの警告
狙われているのは仮想デスクトップやアプリをハイブリッドクラウドで運用するための「VMware Horizon」と、ネットワーク内のリソースに安全にアクセスするための「Unified Access Gateway(UAG)」。両製品とも2021年12月以来、Log4Shellの脆弱性悪用が確認されていたが、今回はAPT集団が狙ったシステムにマルウェアを感染させ、遠隔制御できる状態にする攻撃に利用しているという。
これまでに被害が確認された事案では、攻撃者がネットワーク内部を横移動して災害復旧ネットワークにアクセスを確立し重要データを抜き取っていたと、CISAは伝えている。
VMwareは2021年12月に修正パッチを公開済みで、この問題の悪用は同月10日の時点で確認されていた。このためCISAは、直ちにパッチや対策を適用しなかった組織では侵害されていることを前提として、調査を開始するよう促している。被害組織が複数のATP集団に不正アクセスされていた事案も見つかったとしている。
盗んだ情報、ランサムウェア集団に転売か
情報セキュリティ企業のトレンドマイクロによると、VMwareでLog4Shellの脆弱性を悪用されてデータが抜き取られた数日後に、被害組織がランサムウェアに感染したケースも確認された。
 データを抜き取られた後、ランサムウェアに感染した被害組織も
トレンドマイクロが調査したほとんどのケースでは、データが抜き取られた後に攻撃は止んでいたという。しかしデータが盗まれた10日後にランサムウェアの「Pandora」に感染していた事案が1件があったという。
データを盗み出した集団は、自分たちの攻撃を終えた後、被害組織のネットワークへ侵入する足掛かりとなるアクセス権を、ランサムウェア集団に売り渡していたのではないかとトレンドマイクロは推測する。こうしたアクセス権の売買は、闇市場で普通に行われている。
情報セキュリティ企業Arctic Wolf傘下の米Tetra Defenseが発表した2022年1~3月のインシデント対応状況報告によると、Log4Shellが悪用された事案は、同社がこの期間に対応した全事案の22%を占め、3番目に多かった。
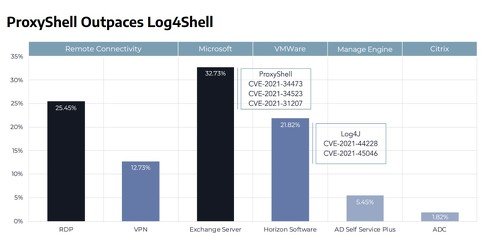 Tetra Defenseのインシデント対応状況報告
最も悪用が多かったのは、2021年8月に発覚した「ProxyShell」と呼ばれる、電子メールサーバソフト「Microsoft Exchange Server」の脆弱性(33%)で、2番目はRDPの脆弱性(25.45%)。合計すると同社が米国内で対応したインシデントの82%で、既知の脆弱性が悪用されていた。
Log4ShellもProxyShellも、パッチが公開されているにもかかわらず放置していた組織が被害に遭っていた。こうした被害への対応や復旧にかかるコストは、従業員が不正な文書をクリックするなどユーザーの行動によって生じた被害への対応コストに比べ、54%も多くなることが判明。「タイムリーなパッチ適用を怠れば、組織にとってのコストが増大する実態が浮き彫りになった」とTetra Defenseは指摘している。
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
3
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
4
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
5
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
-
6
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
7
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
8
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
9
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
10
TYPE-MOON、慈善団体を設立していた 「ノーツすこやかこども財団」としてこども食堂を支援
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR