




















金融庁かたるフィッシングに注意 ロゴ悪用し「1日以内に個人アカウントの審査と認証を」
金融庁をかたるフィッシングメールを確認したとして、同庁や警察庁、フィッシング対策協議会が10月4日に注意を呼び掛けた。本文で「1日以内に個人アカウントの審査と認証をしなければなりません」などとして偽サイトに誘導し、クレジットカード情報や個人情報を窃取しようとするという。
件名は「【金融庁緊急連絡】重要なお知らせ」などで、偽サイトのURLは「https://●●●●.icu/jp」「https://●●●●.shop/jp」など。メール本文にはリンクや、金融庁のロゴも記載しているという。
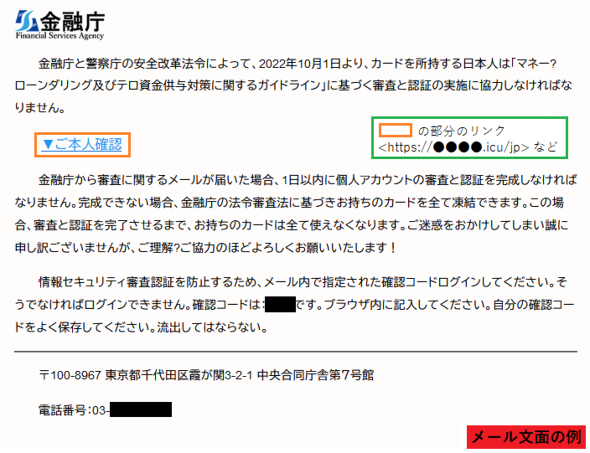 メール本文
偽サイトは金融庁の公式サイトに似せた作りで「金融庁と警察庁の安全改革法令によって、2022年10月1日より、カードを所持する日本人は「マネー?ローンダリング及びテロ資金供与対策に関するガイドライン」に基づく審査と認証の実施に協力しなければなりません」(原文ママ)などと記載。住所、氏名、電話番号、クレジットカード番号、カードの名義人名、セキュリティコードなどを入力するよう求めるという。
金融庁は「当庁から直接本人確認を行うことはない」としている。フィッシング対策協議会によれば、偽サイトは4日正午時点で稼働中。同協議会や警察庁は、フィッシングメールなどを発見した場合、個人情報などを入力せず、専用の窓口などに報告するよう呼び掛けている。
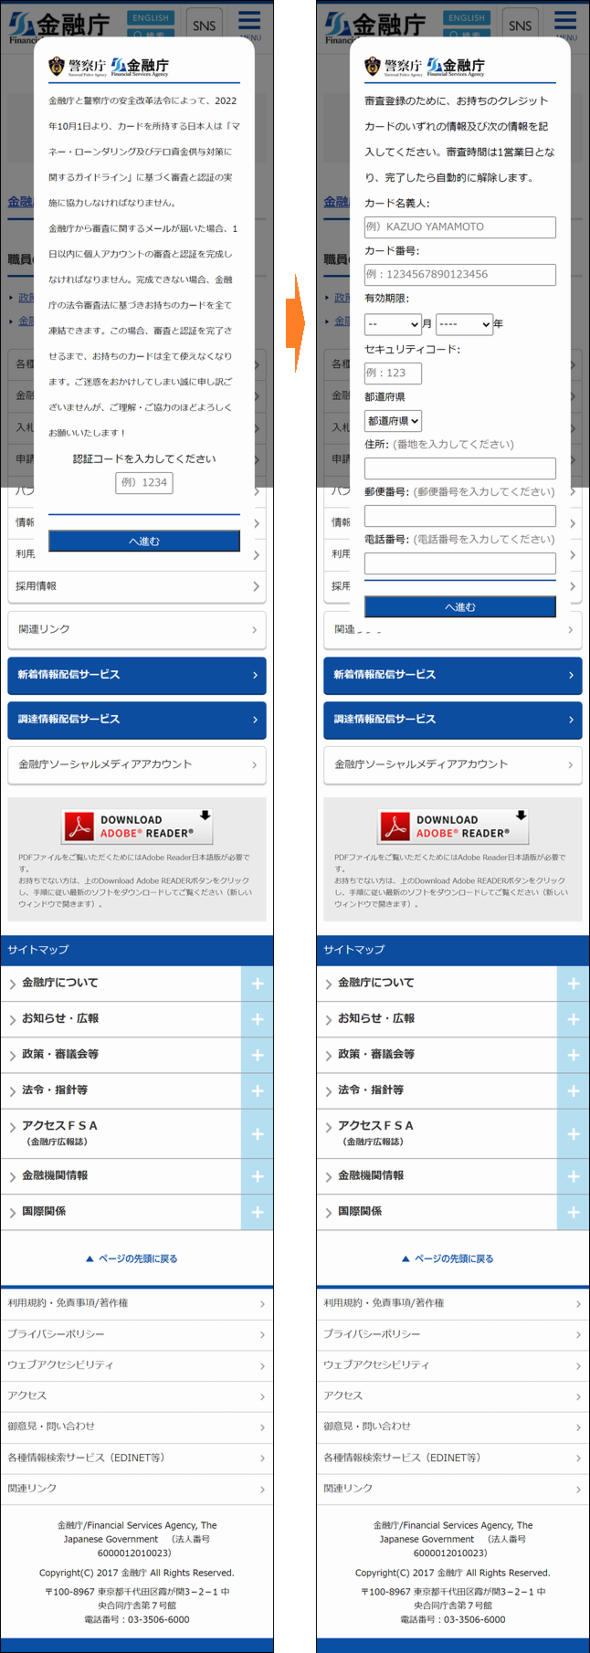 偽サイト
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
3
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
4
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
5
松屋の公式アプリとWebサイトが停止 不正アクセスを検知、モバイルオーダーや弁当予約も使えず
-
6
ベネフィット・ワンの委託先に不正アクセス セゾン会員向け優待サービスで約2.9万人分の個人情報漏えい
-
7
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
8
ANAの予約情報に不正アクセス、JALと同じ委託先経由で 個人情報をのぞき見た痕跡も
-
9
不正アクセスによる漏えい人数、半年余りでのべ2億6000万人に 日本人口の2倍超
-
10
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR