




















詐欺サイトURLの作られ方、ラックが分析 「えきねっと」だけ特殊な傾向 その手法とは?
ラックはこのほど、フィッシング詐欺サイトのURL約8万件を分析し、どのような方法でURLを生成しているかを分類した結果を公開した。多くはランダムな文字列を使った手法だったが、JR東日本の「えきねっと」は「コンボスワッティング」という手法が使われるなど、ブランドごとの違いも見られた。
分析したのはJPCERT/CCが公開している「phishurl-list」。同データベースには詐欺サイトのURLと標的にされた被害ブランドの情報がセットで記録されている。ラックは被害が多かった「Amazon」「三井住友カード」「au」「楽天」「メルカリ」「Apple」「えきねっと」など18ブランドを分析した。
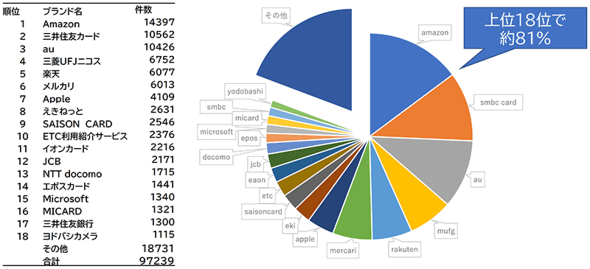 フィッシングサイトの登録件数
調査した詐欺サイトの74%は、ランダムな文字列を使って生成されたURLを使っていた。この手法は頻繁にURLを更新することでブロックリストを使った閲覧制限を回避するために使われる。
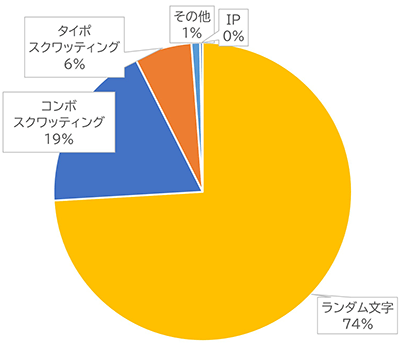 URL生成手法の採用率
19%は、「コンボスワッティング」という手法で作られていた。標的とするブランド名の前後に「Secure」や「Login」など信用度の高い単語を追加する方法で、組み替えにより複数パターンを作れるため、ブロックリストによる検知を回避できる。
6%は「タイポスワッティング」という手法だった。標的とするWebサイトに似たURLを作り、打ち間違えた人を詐欺サイトに誘い込む方法だが、URLを直接入力する機会が減ったため下火になっているという。
ブランド別でみると、「イオンカード」の詐欺サイトはほぼ全てランダム文字列を使って生成されていたことが分かった。「メルカリ」や「Microsoft」も90%以上がランダム文字列によるものだった。一方、「えきねっと」は約50%がコンボスワッティングだった。
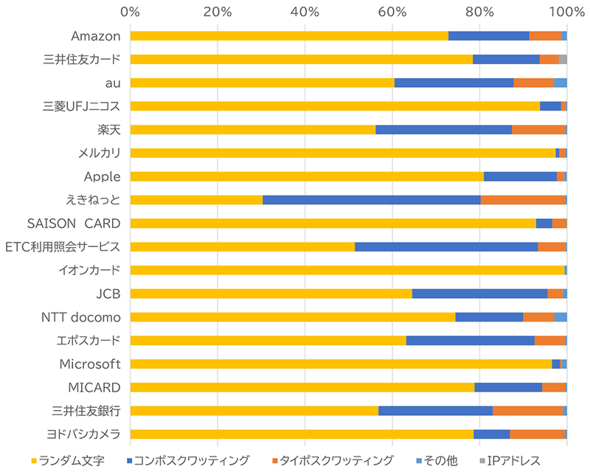 ブランドごとのURL生成手法の割合
この結果を受けてラックは「攻撃者は成功確率を高めたり、防御策を回避したりするために、ブランドや時期によって生成パターンを変更していることが推察できる」と説明。自社ブランドに関するフィッシングの状況を把握できる体制づくりや、集めた情報の活用が大切という。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「低評価でキャラが悲しげな目」 モスバーガーのアンケートがSNSで話題 運営会社に狙いを聞いた
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
松屋のアプリに不正アクセス、約238万件の個人情報が漏えい 停止中の補償も予定
-
4
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
5
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
6
「裏垢暴露」のつもりが警察沙汰 暴露系YouTuberが著名VTuberの“なりすまし”に騙されていた
-
7
総務省、GMO攻撃者サイトの「ブロッキング」を通信各社に要請 報道
-
8
無印良品、不正アクセスで最大2726万件の会員情報漏えいか 退会済みのユーザーも対象
-
9
セガのスマホゲーム「チェンクロ」、セキュリティ問題で1~2カ月の長期メンテ 13年続く長寿タイトル
-
10
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR