




















Google、Cloudflare、Amazon、 HTTP/2悪用の史上最大規模DDoS攻撃について説明
米Google、米Cloudflare、米Amazonは10月10日(現地時間)、新たに発見された「HTTP/2」プロトコルに関連する脆弱性により、8月に最大規模のDDoS(分散型サービス妨害)攻撃を検知していたと発表した。
「CVE-2023-44487」を悪用するこの攻撃は「HTTP/2 Rapid Reset Attack」と名付けられた。攻撃者は特定されていない。
Googleによると、同社が8月に受けた攻撃は1秒当たり3億9800万件のリクエストを受信するというもので、これまでの記録の8倍以上の規模だったという。これは「Wikipediaへの1日分のリクエストを10秒で受信する」規模だとしている。
Googleは自社の負荷分散インフラにより、この攻撃のほとんどをネットワークのエッジで阻止したため、機能停止にはならなかったと説明した。
HTTP/2は、Googleのアプリケーションレイヤープロトコル「SPDY」をベースとするプロトコルで、複雑なWebサイトでもWebブラウザが画像やテキストを高速に表示できるようリクエストを行えるようにする。HTTP/1.1ではリクエストは1つずつ処理するが、HTTP/2は単一の接続で複数のストリームを同時に処理できる。
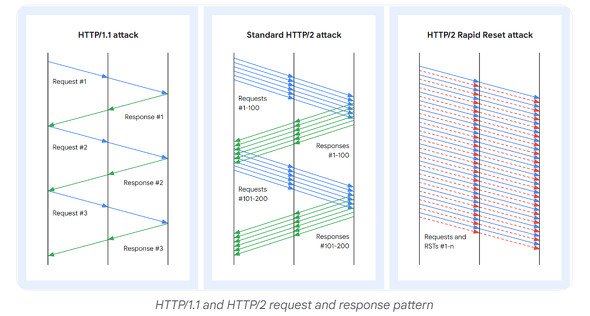 HTTP/1.1とHTTP/2のリクエスト/レスポンスパターンの概念図(画像:Google)
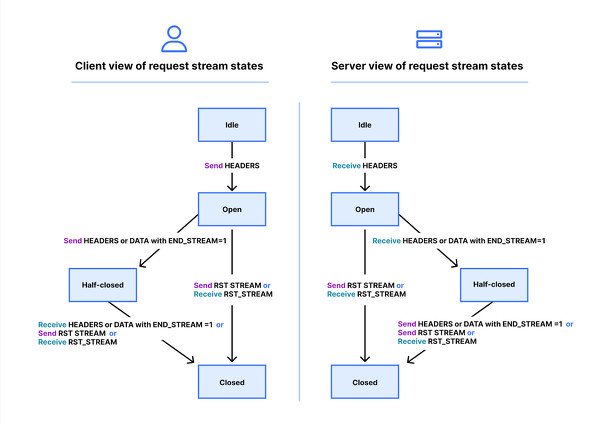 クライアントとサーバのストリームビュー管理の概念図(画像:Cloudflare)
現在、Webアプリの約60%がHTTP/2を採用しているという。
新たな攻撃は、何十万ものリクエストを作成し、すぐにキャンセルすることで機能するとCloudflareは説明した。リクエスト/キャンセルのパターンを大規模に自動化することでWebサイトを停止に追い込む。
3社は、HTTP/2を採用するプロバイダーに対し、可能な限り早くセキュリティパッチを適用するよう呼びかけた。
クライアントによるこの攻撃への最善策は、利用可能なすべてのHTTPフラッド保護ツールを使用し、多面的な緩和策でDDoS耐性を強化することだとしている。
Cloudflareは、8月の攻撃について今報告するのは、「可能な限り多数のセキュリティベンダーに対応の機会を与えるため、情報を制限してきた」と説明した。
HTTP/2 Rapid Reset Attackの詳しい説明などは、以下の「関連リンク」の各社の公式ブログを参照されたい。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
3
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
4
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
5
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
6
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
-
7
「GitLab」に深刻度“最大”の脆弱性 認証なしで任意のコード実行の恐れ、修正版適用を CVSS「10.0」
-
8
PHPに「緊急」レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ、事前準備を呼び掛け
-
9
GMO、「能動的サイバー防御」発動を政府に要請 「お名前.com」FX用VPSへの攻撃で
-
10
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR