




















この頃、セキュリティ界隈で
安易すぎるパスワード「admin」、IT管理者も使っていた 管理者用パスワードランキング、スウェーデンの企業が公開
組織のシステムをサイバー攻撃から守る対策を徹底すべき立場にあるIT管理者の多くが、実はエンドユーザーと同じくらい安易なパスワードを使っていた――スウェーデンのサイバーセキュリティ企業のOutpost24の調査でそんな実態が明らかになった。
 IT管理者の多くが「admin」など安易なパスワードを利用
Outpost24は法人向けセキュリティサービス「Threat Compass」を通じて1月~9月に収集した管理者パスワード180万件のデータを分析した。その結果、最も多かったパスワードは「admin」で、180万件のうち4万件を超えていた。
Threat Compassを通じて収集した管理者パスワードの1位は「admin」に。以降、トップ10までには、2位「123456」、3位「12345678」、4位「1234」、5位「Password」、6位「123」、7位「12345」、8位「admin123」、9位「123456789」、10位「adminisp」が入った。
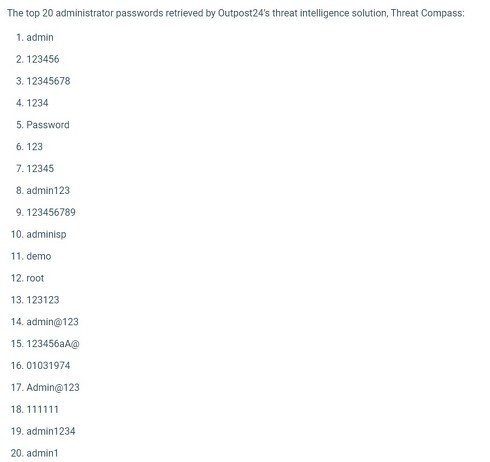 管理者用パスワードのトップ20
Threat Compassには、情報を盗むマルウェアによって流出したパスワードを発見する機能があり、今回の分析の対象としたのはそうした形で流出したパスワードだった。
しかも、その多くをデフォルトのパスワードが占めていることも分かった。デフォルトのパスワードは、デバイスやシステム、アプリケーションなどの初期設定に使うことを想定してメーカー側があらかじめ設定したパスワード。製品の説明書や単純なネット検索で簡単に見つけられ、攻撃者にとっては不正侵入の目的で最も手軽に利用できる脆弱性と見なされる。
「こうしたパスワードが管理ポータルに関係しているという事実は、攻撃者が特権ユーザーを標的にできる態勢にあることを物語る」(Outpost24)
“パスワード破り”に使われるパスワードのトップ10
実際、米国家安全保障局(NSA)などがまとめた「ありがちなセキュリティ設定ミス」のトップ10は、ソフトウェアやアプリケーションのデフォルト設定が筆頭だった。英政府や米カリフォルニア州など、デフォルトのパスワード使用を法律で禁止する国や自治体も増えているという。
「管理者は(一般ユーザーもだが)デフォルトのパスワードを使用せず、各アカウントに固有の長くて強いパスワードを作成する必要がある」とOutpost24は勧告する。パスワード関連では他にも、同じパスワードの使い回しや古くなった管理者アカウント、委任管理者アカウントなども脆弱性になり得るとしている。
この調査に関連してサイバーセキュリティ企業の米Malwarebytesは、パスワード破りを目的とした辞書攻撃で最初に使われるパスワードのトップ10を紹介している。その内容は、Outpost24が明らかにした管理者パスワードのトップ20とかなり重複していた。
トップ10に入ったのは「123456」「Password」「12345678」「Qwerty」「12345」「123456789」「Letmein」「1234567」「Football」「iloveyou」。
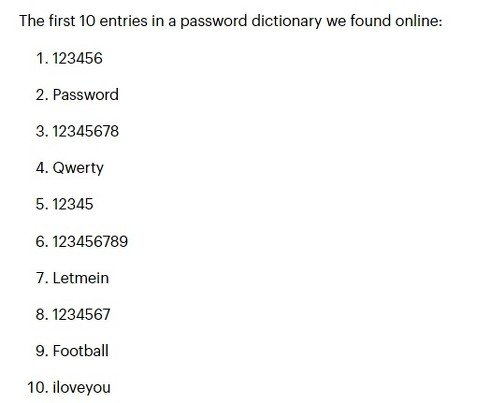 パスワード破りを目的に使われるパスワードのトップ10
Malwarebytesによると、パスワード破りを狙う攻撃には、ありがちなパスワードをできるだけ大量のコンピュータに対して試す「パスワードスプレー攻撃」と、使い回しのパスワードを狙って別のWebサイトなどから流出したパスワードを試す「クレデンシャルスタッフィング攻撃」、辞書にある一般用語を試す「辞書攻撃」の3種類がある。
しかし管理者が安易なパスワードやデフォルトのパスワードを使っていれば、攻撃者がそうした手口を試すまでもなく、簡単に不正侵入できてしまう。Malwarebytesは「そもそも組織の重要な資産を守るためにはパスワードだけでは不十分で、多要素認証(MFA)を使ってセキュリティを強化しなければならない」と強調する一方、「安易なパスワードを使っていれば、第1の要素を自分で提供しているのだから、『多』要素認証とは言い難い」と指摘した。
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
3
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
4
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
5
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
-
6
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
7
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
8
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
9
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
10
TYPE-MOON、慈善団体を設立していた 「ノーツすこやかこども財団」としてこども食堂を支援
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR