




















「仁義なきキンタマ」が原発情報流出
三菱電機子会社のPCから原子力発電所の情報がWinnyに流出した問題で、三菱電機は6月23日、PCが感染したウイルスはWinny用トロイの木馬「仁義なきキンタマ」だったことを明らかにした。同社は同日会見を開いて謝罪した。データには、原発の安全性に関わる機密情報は含まれていないという(関連記事参照)。
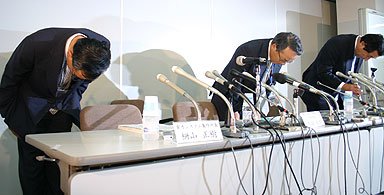 謝罪する馬場彰憲電力・産業システム事業本部副本部長(中)など三菱電機幹部
流出は6月22日午後4時ごろ、報道機関からの通報で判明した。三菱電機社内ではWinnyが使用できないため、セキュリティ担当社員が自宅PCにWinnyをダウンロードしてファイルを検索。午後11時過ぎにファイルを見つけ、44Mバイト分(20Mバイト分のzipファイル)のデータを確認した。
データには、敦賀(福井県)や美浜(同)、泊(北海道)など7カ所の原発をはじめ、火力発電所、水力発電所の点検結果報告書や、作業員名簿など13人分の個人情報、出張報告書の下書きなどが含まれていた。データは2002年から今年2月にかけて作成されたもので、施設の安全に関わる機密情報などは含まれていなかったとしている。
ファイルの流出元は、三菱電機プラントエンジニアリング(MPE)の神戸回転機事業所(神戸市)の技術者(30)が業務で使用していた40Gバイト外付けHDD。同HDDを自宅PCに接続して作業の続きを行っていた際に流出した可能性が高いという。
「Winnyでファイルが流出するとは知らなかった」
技術者のPCが感染したのは、今年3月に確認された「仁義なきキンタマ」と呼ばれるトロイの木馬型ウイルスで、トレンドマイクロの呼称は「TROJ_UPBIT.A」(関連記事参照)。感染すると、デスクトップのスクリーンショットや、デスクトップ上のWord、Excel、PDF、テキストファイル、Outlook Expressの送受信ファイルなどをzip形式で圧縮してWinnyネットワーク上に公開する。
技術者は、映画をダウンロードするためにWinnyを利用していたが、感染には気付いていなかった。ウイルス対策ソフトも導入済みで、Winny経由でファイルが流出する可能性があるとは認識していなかったという。
同社は調査を続けて流出の全容を把握した上で、技術者の処分を決める方針。流出データに含まれていた電力各社には、直接出向いて説明、謝罪している。
社内総点検、管理強化へ
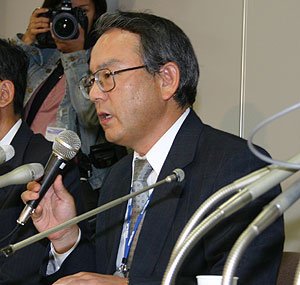 「データ管理が不十分だった」と馬場副本部長
三菱グループでは、業務データを自宅に持ち帰ることも原則禁止しており、持ち帰る必要がある場合は上長への報告を義務づけているが、今回は報告が行われていなかったという。再発防止に向け、グループの情報セキュリティ対策を早急に強化する。
グループ全社のデータ管理体制を総点検し、機密情報管理に関する社員教育を行うほか、三菱電機が開発しているHDDデータ暗号化ソフトを全PCに適用する。外付けドライブの持ち出し禁止も徹底するなど、セキュリティポリシーの運用を厳しく監視する方針だ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
3
Google、「Gemini 4 Carbon」発表 「Argon」公開から2週間、サイバー防御能力などを強化
-
4
渦中のGMO、熊谷代表の発信は“火に油”か? 「経営トップが自ら広報」の功罪
-
5
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
6
Apple、初のタッチ対応「MacBook Pro」発表 新型OLED搭載、国内価格は49万9800円から
-
7
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
8
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
9
「ツイキャス」不正アクセスで停止 復旧までに「相応の時間」
-
10
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR