




















Web2.0時代の“脆弱性”――mixiチェーン日記はなぜ広まったか(1/2 ページ)
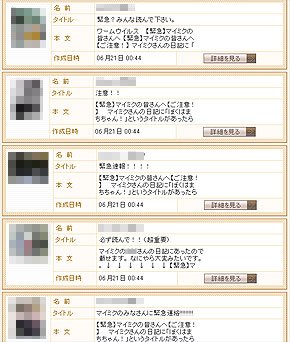 21日の午前0時44分のチェーン日記更新状況。1分間に4人が更新していた
「mixi日記を介してウイルスが広まっている」――日本最大手のソーシャルネットワーキングサービス(SNS)「mixi」上で、こんな内容の日記が、6月19日夜から21日ごろにかけてチェーンメールのように広がった。不審な点の多い日記だったが、多くのユーザーが信じ込んで自分の日記にコピーしたり、メッセージで知り合いのユーザー(マイミク)に知らせるなどして急速に広まった。
21日午前10時過ぎに、運営元のミクシィが「ウイルスによる影響などは一切ない」と告知文を出すまで、少なくとも数千のユーザーが日記を信じ、マイミクに伝えようと自分の日記にコピー。ピーク時で1分間に4~5件の日記が更新されていた(関連記事参照)。
チェーン日記が広まった背景には、友人の日記に対する素朴な信頼感や、「情報を広げて問題を食い止めねば」という善意などがあったようだ。広めてしまったユーザーには、「チェーンメールは転送してはいけない」という基本的なネットリテラシーを持たない人が多かったようで、個人が手軽に情報発信・共有できるWeb2.0時代の弱点が浮き彫りになった事象と言えそうだ。
あからさまに怪しい情報だったが……
今回、騒動の元となった日記は、19日の午後8時30分ごろに更新された「【緊急】マイミクの皆さんへ【ご注意!】」というタイトルの日記で、内容は以下の通り。
【緊急】マイミクの皆さんへ【ご注意!】
マイミクさんの日記に「ぼくはまちちゃん!」というタイトルがあったら絶対にコメントしないでください!!!!
これはワームというウイルスで、その日記にコメントすると自分の日記にも自動的に同じ内容の記事が投稿されるそうです!その結果、それを見た他のマイミクさんにも、どんどん感染していきます!
まるでチェーンメールのように悪質です!!
その上、メールや本名などの個人情報が漏洩するそうです! とても不気味です…!
「ぼくはまちちゃん!」というタイトルの日記がいつのまにか投稿されていないか、どうかご確認を!あったら即刻削除してください!!!!!!(1日のタイムラグの後にウイルス発動するという説もあります!)
現在、mixi管理者の方でも対応できないほどのスピードで繁殖を繰り返しているとの事です!
ですので、他のマイミクさんに(できれば全員に!)ぜひ伝えてください!お願いです!
情報元:URL(mixi日記で「はまちちゃん」を検索した結果のURL)
(※)編集部注:赤字・太字は原文ママ
この文章には「ワームというウイルス」という奇妙な表現があったり、「チェーンメールのように悪質」と言いながら「この日記をマイミク全員に広めてください」とチェーンメール的な拡散を奨励しているなど、ネットに慣れた人から見れば、あからさまに不審な点も多い。
書いたユーザーによると、この日記はいわゆる「ネタ」だったようだ。「『チェーンメールのように悪質なもの』に対しての注意喚起がチェーンの形で行われてますねというネタを、チェーン風に書いたネタ。とても分かりやすいネタのつもりだった」と、後に釈明している。だがこのネタは、“ネタをネタと思わない”マイミク経由で、急速に広まっていった。
このユーザーは、日記を書く前日の18日、mixiの脆弱性を利用して、「ぼくはまちちゃん!」というタイトルの日記を増殖させるプログラムを作成。19日の日記は、これをネタにしたものだった。
このプログラムは、特定のURLをクリックすると「タイトル:ぼくはまちちゃん! 内容:そんなことより、これはひどい→URL(同じ日記をユーザーページに追加するプログラムを起動するURL)」という日記が追加されるというもの。ミクシィ側は、このプログラムが公開された約1時間後に脆弱性を修正し、URLをクリックしても日記が更新されないようにしていた。
昨年4月にも、mixiに存在していた脆弱性(CSRFの脆弱性)をついた同様のプログラムが作成され、騒動になっていた。ミクシィ(当時の社名はイー・マーキュリー)はこの脆弱性に対処しており、現在は問題はない。
情報を広める心理
19日の日記が、書いた本人が驚くほどのスピードで拡散し、少なくとも数千人のmixiユーザーを結果的には“だまして”しまったのはなぜだろうか。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
松屋の公式アプリとWebサイトが停止 不正アクセスを検知、モバイルオーダーや弁当予約も使えず
-
4
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
5
ベネフィット・ワンの委託先に不正アクセス セゾン会員向け優待サービスで約2.9万人分の個人情報漏えい
-
6
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
7
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
8
ANAの予約情報に不正アクセス、JALと同じ委託先経由で 個人情報をのぞき見た痕跡も
-
9
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
10
渦中のGMO、熊谷代表の発信は“火に油”か? 「経営トップが自ら広報」の功罪
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR