




















Evernoteもハッキング攻撃を受け、全ユーザーパスワードをリセット
米Evernoteは3月2日(現地時間)、サービスへの不正アクセスを検知し、それをブロックしたと発表した。調査により、Evernoteアカウントに登録されたメールアドレスと暗号化されたパスワードを含むユーザー情報にアクセスされたことが分かったという。
ただし、Evernoteのコンテンツが外部からアクセス・変更・消失された形跡はなく、有料版ユーザーの決済情報がアクセスされた形跡も確認されていないとしている。
だが、安全のため、全ユーザー(約5000万人)のパスワードをリセットした。ユーザーは公式ブログ(日本語)の指示に従って、新しいパスワードを設定する必要がある。なお、Evernoteは全ユーザーに公式ブログと同じ内容のメールも送信した(全ユーザーにメールが届くには1日以上かかる見込み)。
パスワードを再設定するには、Webブラウザでevernote.comに(現行のパスワードで)ログインする。ログインするとパスワード変更の画面が表示されるので、ここで新規パスワードに変更する。
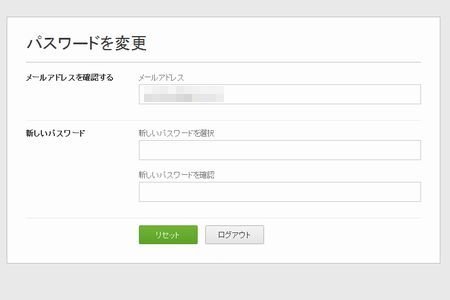 ログインするとパスワード変更画面になる
AndroidおよびiOSアプリでもそれぞれパスワードを変更する必要がある。これらのアプリは同日アップデート版がリリースされており、アップデートするとパスワード再設定の手続きが容易になる。
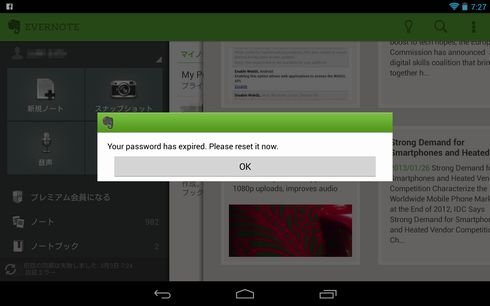 継続ログイン中のAndroidアプリで表示された警告
同社はEvernoteだけでなく、すべてのWebサービスでのリスク回避のために、以下のようなアドバイスをしている。
- 辞書に登場するような、予測しやすい言葉をパスワードに使用しない
- 複数のサイトやサービスで、絶対に同じパスワードを使用しない
- 電子メールの文中で「パスワードの再設定」を案内された場合は、絶対にメール内のリンクなどをクリックせず、該当サービスのサイトに直行する
Evernoteは攻撃を受けたのがいつごろなのか、どのような手口だったのかは具体的に説明していないが、公式ブログで「ここ最近、他社の大規模なサービスに対して発生した出来事からも分かるように、今回のような不正アクティビティは増加する傾向にあります」としている。ここ最近、米Twitter、米Facebook、米Apple、米MicrosoftなどがJavaの脆弱性を悪用したマルウェアに感染したと発表している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHPに「緊急」レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ、事前準備を呼び掛け
-
2
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
3
著名ITサービス相次いで緊急メンテへ コドモン、シャドバ、BASE、さくらのレンタルサーバなど 「PHP」脆弱性に起因か
-
4
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
5
PHP緊急脆弱性「php2shell」パッチ今夜11時公開、その前にできる対策は……GMO系セキュリティ企業が提唱【更新】
-
6
認証局eMudhraの中間証明書、秘密鍵が「数ミリ秒」で復元可能な脆弱性 大手各社が緊急遮断
-
7
au PAY「使えるお店」、個人事業主約46万人分の情報を無断掲載か 個人情報保護法抵触のおそれも
-
8
「侵入経路塞いだが、バックドアから……」不正アクセス105時間の攻防、分単位で報告 防災メールのアルカディア
-
9
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
-
10
不正アクセス急増は“SaaS離れ”を招くか? 露呈したもう1つの「SaaS is Dead」リスク
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR