


不正ログイン「受けたことがある」3割、パスワードハッシュ化「していない」4割 総務省のWebサービス企業調査
総務省はこのほど、Webサービスを提供する企業のID・パスワード管理・運用実態について調査した結果を発表した。回答した28社のうち約3割が不正ログインの被害を受けていたほか、約4割がパスワードのハッシュ化をしていないという結果だ。
調査は2~3月にかけ、200弱の企業にWebアンケートで依頼し、協力を得られた28社(金融、通販、オンラインゲーム、情報配信企業など)からの回答を集計した。匿名アンケートだったが、パスワードの管理方法など機微な情報に関する調査だったため回答を控える企業が多かったという。
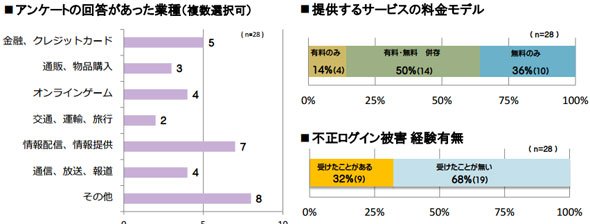
不正ログインの被害を受けたことがある企業は32%。有料サービスを提供している企業(全回答企業の64%)のみに限定すると、不正ログインの被害経験は50%に上った。
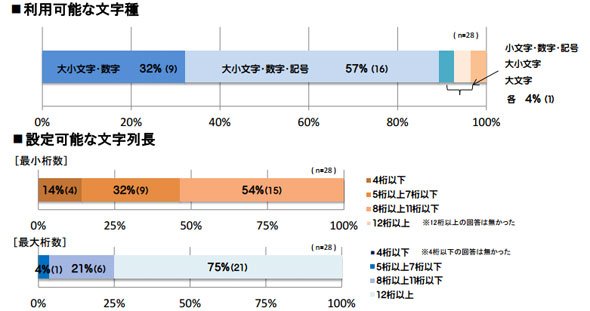
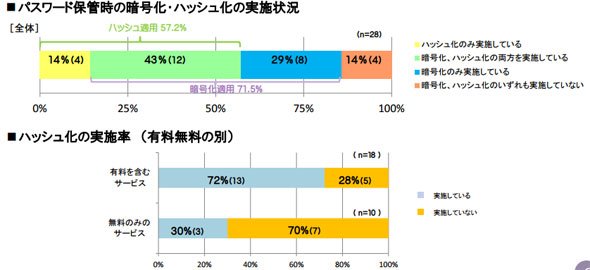
ユーザーが設定可能なパスワードの最小文字列長は8けた以上が54%だったが、4けた以下の企業も14%あった。パスワード保管時に暗号化している企業は71.5%、ハッシュ化は57.2%が行っていた。ハッシュ化は有料サービスを提供企業の72%が実施しているのに対し、無料のみのサービスは30%にとどまった。
ハッシュ化を行っている企業に、ハッシュ化前のパスワードに文字列を追加するソルトと、ハッシュ化を繰り返すストレッチングを行っているか聞いたところ、50%がソルト・ストレッチングいずれかを行っており、ソルトの実施率が44%、ストレッチングが25%だった。
同一IDに対するログイン試行回数の制限は82%の企業が導入している一方、同一IPアドレスからのログイン試行回数の制限を実施している企業は43%にとどまった。
2段階認証を導入している企業は43%。通常と異なるIPアドレスやタイムゾーンからのログインなどを検知するリスクベース認証は25%(7社)が導入していた。リスクベース認証を導入した7社のうち5社が2段階認証も導入しており、リスクベース認証で疑わしいログインに対して、2段階認証を求めるといった形で利用されている。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
肖像画をChatGPTに読み込ませて出力→加工して納品 委託先による著作権侵害で、小学館「サライ.jp」が謝罪
-
2
経営「AIでラクして早く帰って」→社員「帰らない」 工数最大9割減のDeNAも悩むAI効率化の壁
-
3
農水省の“クソダサ”ポスター話題 「AIよりよっぽど良い」の声も 担当者に狙いを聞いた
-
4
「POPOPO」サービス終了 開始から約半年
-
5
東京ゲームショウのグッズがメルカリに続々出品 「ビジネスデイなのに」など批判の声
-
6
生成AIで物議のレベルファイブ、東京ゲームショウ当日の様子は……現地を見てきた
-
7
ドローン攻撃を受けたAWS中東データセンター、半年の復旧作業の末に「一部データは回復不能」
-
8
「不気味の谷を越えた」? 中国の美男美女型ロボット「U1」話題 286万円から
-
9
「セーラームーンに似ている」 生成AIを使った化粧品の広告が物議 メーカーは謝罪と広告の撤去を発表
-
10
ニチレイ、計5万件超の個人情報漏えいを確認 7月のサイバー攻撃で
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR