



















小林啓倫のエマージング・テクノロジー論考
Googleが“自社AIの裏切り”に備え始めた 異例の構想「AI Control Roadmap」とは(3/3 ページ)
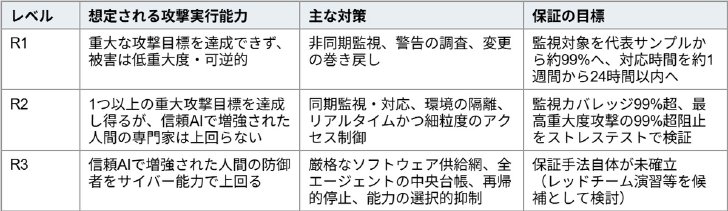 3段階の予防・対応レベル
R1は事後の巻き戻しで足りる段階で、現行モデルはここに相当する。
R2では事後対応では間に合わないため、同期監視によるリアルタイムの遮断に加え、環境設計の見直しが求められる。
具体的には、エージェント基盤とコマンド実行環境の分離、インスタンスごとのサンドボックス(隔離された実行環境)化、社内情報にアクセスできるエージェントと外部インターネットに接続するエージェントの分離である。アクセス制御では、エージェントに人間とは別のIDを付与し、タスクに応じて信頼できるモデルが動的に権限を与え、機密性の高い操作には人間の承認を要求する構想を示している。
R3は、AIのサイバー攻撃能力が「信頼できるAIで増強された人間の専門家」すら上回る段階だ。
ここでの対策は、監査済みソースしか使わせない供給網管理、稼働中の全エージェントと推論サーバを網羅する中央台帳、親エージェントから生成された全ジョブ・サブエージェントの追跡、条件に一致するインスタンスの一括停止、そして定期的な「停止訓練」にまで及ぶ。
エージェントのセッション時間、メモリ、インスタンス間通信を制限し、戦略的推論やステルス能力を選択的に抑える案も挙げられている。ただしGoogle DeepMind自身、R3の対策は他の段階に比べて十分性に確信が持てないと認めている。
未完成の能力評価と統制コスト
能力連動型ガバナンスが機能するには、モデルが今どのレベルにあるのかを判定する測定手法が必要だ。
検知側では、CoTが意思決定の重要な要因をどの程度言語化しているかを示すカバレッジやその読み取りやすさ、評価中であることへの自発的な言及頻度、監視回避に関する推論の頻度などを測ることを提案している。
攻撃実行側では、模擬組織環境で脆弱性の発見から悪用まで一貫して行えるかを測るサイバー能力評価、サンドボックス内でTRAIT&R上の攻撃目標を追求させる模擬攻撃、複数エージェントに攻撃を分割・委任させる分散攻撃シミュレーションなどを挙げている。
運用面では、監視対象トラフィックの割合、不整合行動を正しく警告できた割合、警告から調査開始までの時間、攻撃系列を正しく遮断できた割合を追跡する。ただし、この測定は未完成であり、各レベルの数値的な境界は将来の課題としている。
もう1つの現実的な論点がコストだ。AI Control Roadmapでは統制コストを、実装、維持、計算資源、開発・業務速度の低下、そして未成熟な対策を実用化するための研究という5種類に分けて評価する。
理論上は、完全に隔離した高セキュリティ環境に置けば極めて高能力なモデルでも制御できるだろうが、それではモデルから得られる便益が大きく損なわれる。低能力の段階では低コストの対策にとどめ、能力の上昇に合わせて高コストの対策を追加する段階制は、この安全と便益のトレードオフを管理するための仕組みでもある。
日本企業への示唆 「指示通りに動いているから安全」ではない?
AI Control Roadmapは、自らの限界も列挙している。脅威モデルが理論中心であること、攻撃実行能力の測定手法が未確立であること、検知への依存が大きく、安全研究のサンドバッギングのような「静かな攻撃」は捉えにくいことだ。
そして「はるかに超知能的なAIの極限では、AIコントロールは実現不可能になると予想する」と明記し、AIコントロールはアラインメントの代替ではなく、人間水準かそれをやや上回るモデルの時代に安全上の猶予を作る第2の防衛線にすぎないと結論付けている。
フロンティアAIを開発・運用する企業の社内統制の話は一見縁遠く感じられるかもしれないが、ツールを使い、コードを実行し、社内システムに触れるAIエージェントの導入は、日本企業でも着実に進んでいる。
米McKinsey & Companyの調査では、AIエージェントとロボットが2030年までに米国だけで年間約2兆9000億ドルの経済価値を生み出し得ると推計している。エージェントへの権限委譲は今後さらに加速すると考えられる。
エージェントに人間とは別のIDを付与して最小権限を適用する、行動を軌跡として記録し事後に監査・巻き戻しできる運用を整える、重要度の高い操作には人間の承認を挟む。AI Control RoadmapのR1からR2の入り口に相当するこれらの対策は、既存のID管理やログ基盤の延長線上で着手できるものだ。
またeWeekは、このAI Control Roadmapから企業が受け取るべきシグナルを、「エージェント型システムは、何ができるかだけでなく、どれだけ明確に監視・制限・監査・停止できるかで評価されるべきだ」とまとめている。エージェント製品を選定する際に、行動ログの粒度や権限制御の仕組みをベンダーに問うチェックリストとしても、この文書は有用だろう。
「指示通りに動いているから安全」という前提に頼らず、AIに任せる範囲の拡大に統制の強化を連動させる。AI Control Roadmapが示す原則は、規模の違いこそあれ、エージェント時代を迎える全ての企業ITに通じる普遍的な設計思想だといえる。
Copyright © ITmedia, Inc. All Rights Reserved.


小林啓倫のエマージング・テクノロジー論考
生成AIやメタバース、新たなサイバー攻撃など、テクノロジーの進化が止まらない。少しずつ生活の中に浸透し、その恩恵を預かれることもある一方、思いもよらない問題を生み出すこともある。このコーナーでは、さまざまな分野の新興技術「エマージング・テクノロジー」について、小林啓倫氏が解説する。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia AI+に関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
“緊急メンテの夜”までの一部始終は? 8月にAIで「PHPの重大な脆弱性」発見→OpenAIが即応チームを招集
-
2
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
3
なぜルネサスは、TSMCに勝てなかったのか “電子立国ニッポン”当時を知る日立のキーマンが語る
-
4
相手のAI訴訟で弁護士費用が10倍に? 米国で急増する「本人訴訟」の恐ろしい実態
-
5
1バイト違えば不合格のCOBOL移行、OpenAI新モデルの正解率は?
-
6
三菱電機、ヒューマノイドと工作機械が連携して加工 JIMTOF2026でデモ
-
7
AIカメラで「最後の砦は人」を脱却、レンゴーとキリンビールの工場安全DX
-
8
クレーム対応ばかりでオペレーターが辞めていく 「カスハラ義務化」時代にAIはどう現場を守る?
-
9
日立がGPU冷却用コールドプレート開発、独自のU字構造で消費電力を約30%削減
-
10
チームみらい安野氏「電力、水道、医療などの停止を伴う被害を想定すべき」 デジ庁に緊急提言へ、AI悪用のサイバー攻撃受け
SpecialPR
ITmedia AI+ SNS
 @itm_aiplusをフォロー
インフォメーション
注目情報をチェック
ITmedia AI+をフォロー
あなたにおすすめの記事PR