




















デノン、SACDプレーヤーとホームシアター用スピーカー
デノンは、SACDプレーヤー新製品「DCD-SA500」と、ホームシアター用のスピーカーシステム「5Lシリーズ」3モデルを2月下旬から順次発売する。
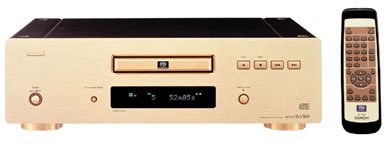 DCD-SA500
は3月上旬発売で9万9000円。独自の「オリジナル・ドライブメカニズム」を採用した。高速回転時の振動による共振を抑えたほか、ピックアップの角度をディスクに合わせて最適に調整、安定した再生が可能だ。
D/Aコンバーターは、上級機種で採用されている「アドバンスド・セグメント型」。ダイナミックレンジを高め、ノイズの発生を最小限に抑えた。
デジタル部とアナログ部の回路を分け、干渉を最小限に抑えて音質劣化も防いでいる。
テストトーンを聞きながら手持ちのスピーカーに合った音質に調整できる機能や、2chのステレオ再生時にセンター、サブウーファーなど不要なオーディオ電源を自動でオフにする機能も備えた。
SACD再生時の再生周波数は2Hz-100KHz、S/N比は113デシベル、ダイナミックレンジは107デシベル。CD再生時の再生周波数は2Hz-20KHz、SN比は118デシベル、ダイナミックレンジは100デシベル。
サイズは434(幅)×135(高さ)×330(奥行き)ミリで、重さは7.4キロ。
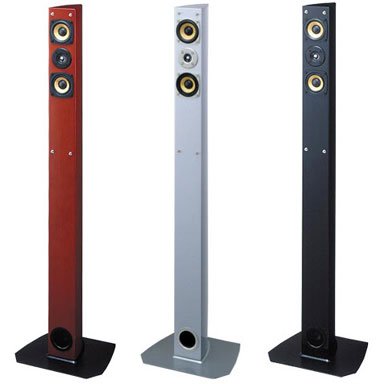 SC-T5L
スピーカーシステム「5Lシリーズ」は、2月上旬に発売する。トールボーイ型スピーカー「SC-T5L」(3万5000円)とセンタースピーカー「SC-C5L」(2万5000円)、スーパーウーファー「DSW-5L」(5万5000円)の3モデル。それぞれ木目、シルバー、ブラックの3タイプから選べる。
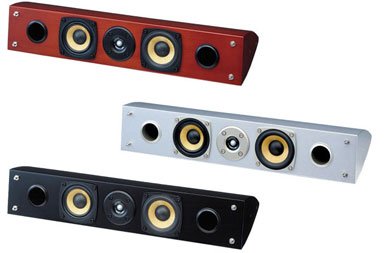 SC-C5L
各モデルとも、MDF版を曲げて成形した木製キャビネットを採用した。塗装と研磨を繰り返して硬質な塗膜で覆い、音の伝速度を早めた。
SC-T5LとSC-C5Lは、20KHz以上の高帯域が再生可能なスーパーツィーターを搭載した。「ネオジウムマグネット」を採用して磁気歪みを低減、緻密でクリーンな音を再生できるという。
SC-T5LとSC-C5Lのウーファーには独自の「P.P.D.D.(Push-Pull Dual Drive)方式」を採用。量感のある高品位な低音再生が可能だという。
SC-T5LとSC-C5Lは、広い帯域で均一な指向特性を持つ新開発の「クロスオーバーネットワーク」を搭載した。複数人で視聴する場合も各人が最適な音場で楽しめる。
SC-T5Lのユニット構成は、8センチウーファー×2、スーパーツイータ×1の2ウェイ3スピーカーで、周波数特性は45Hz-90KHz、平均出力音圧レベルは88デシベル。サイズは280(幅)×1060(高さ)×270(奥行き)ミリで、重さは5.2キロ。
SC-C5Lは8センチウーファー×2、スーパーツイーター×1の2ウェイ3スピーカー構成で、周波数特性は55Hz-90KHz、平均出力音圧レベルは88デシベル。サイズは450(幅)×85(高さ)×179(奥行き)ミリで重さは2.2キロ。
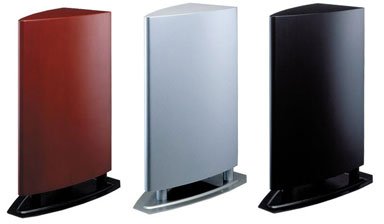 DSW-5L
の最大出力は140ワット。ドライブユニットにダンピング効果に優れた特殊ゴムエッジを採用、クリアで腰の強い低音を楽しめるという。ユニットは16センチ径のコーン形。周波数帯域は30Hz-200Hz、クロスオーバーは50-200Hzの連続可変。サイズは220(幅)×510(高さ)×380(奥行き)ミリで、重さは11.4キロ。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
2
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
3
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
-
4
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
5
カプコン、1177万件漏えい 不正アクセスで
-
6
高市総理、サイバーセキュリティの本を出していた しかも“PHP”から
-
7
トランプ大統領、Googleに「大西洋」の改名を打診 ピチャイCEOが「大洋は勘弁を」と難色
-
8
旅行ゲーム「ワールドクエスト」、PHP脆弱性で即日サービス終了 「古い仕組みのため対策とれず」
-
9
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
10
「GitLab」に深刻度“最大”の脆弱性 認証なしで任意のコード実行の恐れ、修正版適用を CVSS「10.0」
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR