




















佐川への不正アクセス、最大5323万件の個人情報流出か 9月末のサイバー攻撃で続報
佐川急便は10月23日、9月30日に公表した「お荷物問い合わせサービス」への不正アクセスについて、最大約5323万件の個人情報が外部に流出した可能性があると明らかにした。10月1日には個人情報流出の可能性を発表していたが、今回の第5報で対象件数が判明。あわせて、停止していた荷物追跡サービスも23日に再開した。
 佐川急便の公式サイトより引用
流出した可能性があるのは、(1)9月30日からさかのぼる約100日間に同社が預かった荷物の送り主・届け先の氏名、住所、電話番号(2)同社と運賃契約を結ぶ法人・個人顧客の氏名、住所、電話番号(3)会員制Webサービス「スマートクラブ」登録者の氏名、住所、電話番号、メールアドレス、会員ID――など。クレジットカード情報やパスワードは含まれていないという。
不正アクセスが発覚したのは9月30日午前7時30分。同社は被害拡大を防ぐため、荷物追跡サービスや集荷受付など一部のWebサービスを停止していた。
荷物追跡サービスは再開したものの、一部サービスは引き続き停止している。対象は、法人向けの荷物追跡API「インターネット貨物のお荷物問い合わせAPI」、集荷を申し込む「飛脚宅配便受付」「飛脚往復便受付」「飛脚往復便(ゴルフ)受付」など。
このほか、返品などに対応する「商品回収返金サービス」「回収くん」、配達前や不在発生後の届け先変更を受け付ける「受取先変更(配達予定からの事前受取先変更)」「受取先変更(不在発生後の受取先変更)」も停止中。再開時期は決まり次第、公式サイトで案内するという。
現在も外部の専門機関と連携し、原因や影響範囲の調査、再発防止策の検討を進めている。利用者には、佐川急便を装った不審なメールやSMS、電話などに注意するよう呼び掛けている。
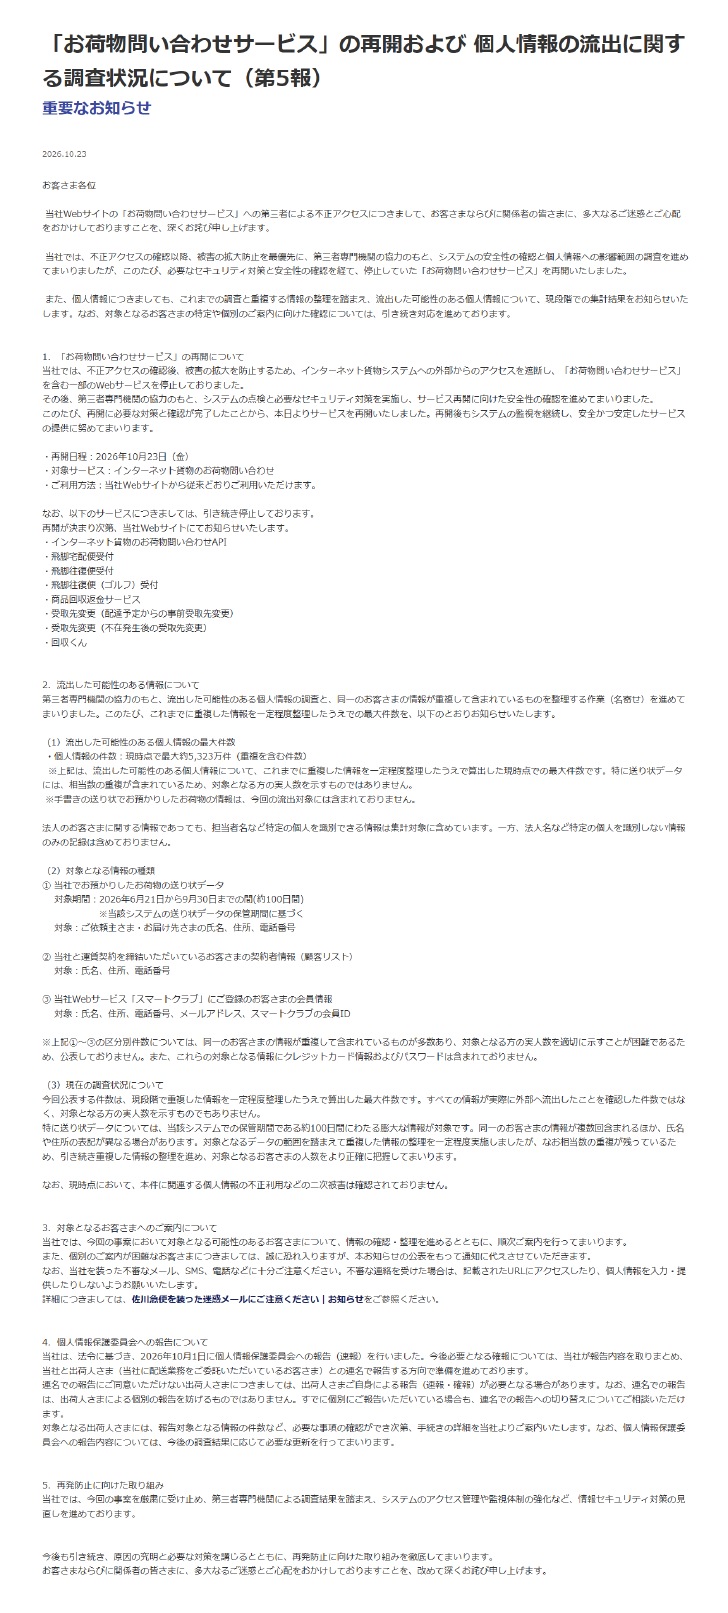 プレスリリース全文
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
-
2
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
3
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
4
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
5
カプコン、1177万件漏えい 不正アクセスで
-
6
高市総理、サイバーセキュリティの本を出していた しかも“PHP”から
-
7
旅行ゲーム「ワールドクエスト」、PHP脆弱性で即日サービス終了 「古い仕組みのため対策とれず」
-
8
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
9
「GitLab」に深刻度“最大”の脆弱性 認証なしで任意のコード実行の恐れ、修正版適用を CVSS「10.0」
-
10
認証局eMudhraの中間証明書、秘密鍵が「数ミリ秒」で復元可能な脆弱性 大手各社が緊急遮断
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR