




















タイムズカー、3000円の見舞金支払いへ 免許証画像漏えいの146万件対象 55億円の特損計上
パーク24は10月23日、グループ会社のタイムズモビリティ(東京都品川区)が運営するカーシェアリングサービス「タイムズカー」で9月に発覚した個人情報漏えいを巡り、一部利用者に3000円相当の見舞金を渡すと発表した。
対象は、運転免許証など本人確認書類の画像データへの不正アクセスと外部送信の痕跡が確認された利用者で、該当データは146万4800件。同社は見舞金などの対応費用として約55億円の特別損失を計上する見込み。
見舞金は3000円相当の現金または金券で渡す方針。具体的な内容や配布方法については現在検討しており、決定次第、対象者へ個別に案内するという。
パーク24は、画像データを暗号化しているため、外部送信されても直ちに内容を閲覧できるわけではないと説明。一方、将来的に暗号が解読される可能性を完全には否定できないことなどから、見舞金の支払いを決めたという。
不正アクセスは9月25日に発覚。同社は、28日に約660万件のアカウント情報の漏えいを確認したと発表した。対象には、氏名や住所、生年月日、電話番号、メールアドレス、運転免許情報などが含まれていた。
また、今回の追加調査では、会員向けサービス「タイムズクラブ」のWebシステムでも情報漏えいが判明した。漏えいした情報は、他社サービスとの連携用IDが13万5436件、タイムズクラブカード番号が1万9510件、クレジットカード番号の下4桁が28件、タイムズビジネスカード番号が12件、氏名・住所・生年月日・運転免許情報が5件。
不正アクセスの原因については、Webシステムに存在した脆弱性を悪用されたと説明している。
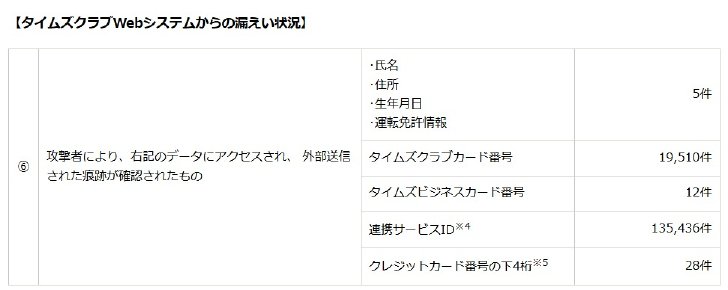 「タイムズクラブ」の漏えい内容(出典:プレスリリース)
特別損失は2026年10月期第4四半期に計上する見込み。これに伴い、同年10月期の連結純利益予想を440億円から385億円に下方修正した。
また、再発防止策として、これまで会員期間中と退会後7年間保管していた本人確認書類の画像を、会員登録完了後に削除する運用へ変更する。現在保有している画像も10月末までに削除する方針だ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
-
2
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
3
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
4
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
5
カプコン、1177万件漏えい 不正アクセスで
-
6
高市総理、サイバーセキュリティの本を出していた しかも“PHP”から
-
7
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
8
「GitLab」に深刻度“最大”の脆弱性 認証なしで任意のコード実行の恐れ、修正版適用を CVSS「10.0」
-
9
旅行ゲーム「ワールドクエスト」、PHP脆弱性で即日サービス終了 「古い仕組みのため対策とれず」
-
10
PayPay、「免許証画像で本人確認」廃止 ICチップ読み取りに統一
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR