




















ITりてらしぃのすゝめ
WPA2の脆弱性は“大げさ”だった? 「初報だけ盛り上がる問題」を考える(1/3 ページ)
先日、久しぶりの海外出張に行ってきました。5日間のラスベガス滞在だったのですが、その間にITmedia NEWS編集部から「急いで書いて!」といわれた事件がありました。それが、話題になった無線LANの暗号化手法「WPA2」(Wi-Fi Protected Access II)の脆弱性、通称「KRACKs」です。
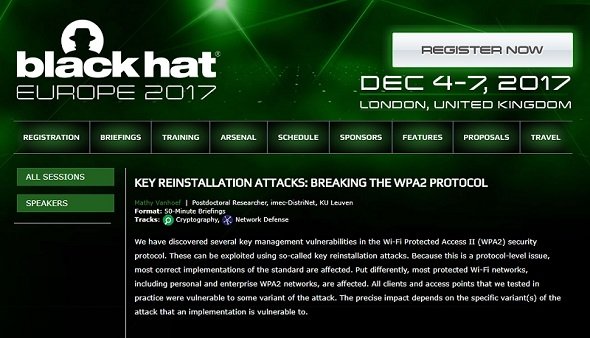 「Black Hat Europa 2017」の講演予告ページに掲載された概要
ところが……現地では取材に大忙し。しかも航空会社のトラブルで乗り継ぎに失敗し、1日延泊した結果――既にKRACKsに関する話題はタイミングを完全に逸し、ほとんど話題にならない状態です。
連載:ITりてらしぃのすゝめ
「身近な話題を例にITリテラシーを高めていこう」がコンセプト。さらっと読めて人に話せる、すぐに身につく。分かりやすさ重視で解説。小ネタも扱います。
それでも、脆弱性に起因する事件は「話題にならなくなってから」が重要です。今回はタイミングを外したからというわけではないものの、話題になった脆弱性の「その後の継続ウォッチが重要だ」ということを知ってほしいと思います。
話題になった脆弱性をどう受けとめるか
2014年4月、オープンソースの暗号ライブラリ「OpenSSL」に脆弱性が発見され、多くのサーバに影響があることが判明しました。この脆弱性は「Heartbleed」(ハートブリード)と名付けられ、大変な話題に、そして問題になりました。
このころから、影響の大きな脆弱性には「名前」が付けられ、プロモーション的な動きが出てくるようになりました。名前が付くことで“キャッチー”になり、IT専門メディア以外でも取り上げられるようになります。
その後、脆弱性に名前が付くというトレンドがありました。例えば、サーバのシェルと呼ばれるプログラムに存在した脆弱性「ShellShock」をはじめ、「POODLE」「GHOST」「Dirty COW」「BlueBorne」など。
もしかしたら、その名前を覚えているという方もいるかもしれません。そして、今回のWPA2に関する脆弱性は、その後「KRACKs」(Key Reinstallation Attacks:鍵再インストール攻撃)という名前が付きました。
このように、名前が付いた脆弱性は多数あります。中には、発見したセキュリティベンダーの「売名行為」のために名前が付いたのではないかと思うものすらあります。名前が付いた脆弱性の全てというわけではありませんが、報道でセンセーショナルに取り上げられることも多いです。
それにより、脆弱性の知名度が上がることはいいことかもしれません。が、あくまで冷静に対応することが求められると私は考えています。
初報が出たら――まずは冷静に情報収集を
さて、このように「センセーショナルな報道」が行われる、名前の付いた脆弱性。少し気を付けないといけないのは、得てして初報が「センセーショナルすぎる報道」になりがちということです。
今回のKRACKsに関しても、初報では名前が出ていなかったものの、研究者マシー・ヴァンホフ氏による「WPA2に深刻な脆弱性が存在する。詳細はハッカーイベント、Blackhatで発表する」という内容が発端でした。
このツイートが発端となり、SNSやニュースがこの問題をピックアップします。誰もが使っている無線LANに関する問題であったことからか、本当に大きな話題になりました。ここまで大きな反応になったことに、当の発表者本人も驚いたというコメントを残しています。
発表した本人がこのような受け取り方をしているということは、やはり初報は「やや大きく取りあげられすぎている」ということだったのではないかと思います。
ただ、これは初報を非難しているわけではありません。最初の時点では、あまりにも情報が少なすぎるのです。この時点では、「攻撃対象は企業か個人か」「攻撃が実際に行われていたのか」を把握することに注力しましょう。
Copyright © ITmedia, Inc. All Rights Reserved.


ITりてらしぃのすゝめ
「身近な話題を例にITリテラシーを高めていこう」がコンセプト。さらっと読めて人に話せる、すぐに身につく。分かりやすさ重視で解説。小ネタも扱います。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
2
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
9
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
10
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR