




















検知困難な「ファイルレスマルウェア」、過去には三菱電機も被害に 対策の鍵は「振る舞い検知」 専門家が解説(1/2 ページ)
一見無害なファイルでありながら、メモリ空間で悪さをするため検知が難しいといわれる「ファイルレスマルウェア」。その攻撃が、2019年に比べて2020年は888%増加した――セキュリティサービスを手掛ける米WatchGuard Technologiesが、4月にこんなレポートを公開した。
ファイルレスマルウェアの検知が難しいのは、攻撃の痕跡をPC内に残さないからだ。海外だけでなく、日本でも19年6月には三菱電機がその被害にあい、同社から防衛省の機密情報や個人情報などが流出した可能性があると発表した。
増加傾向にあるファイルレスマルウェアの脅威に企業はどう対処するべきなのか。過去2回に引き続き、マルウェアの調査分析を専門とする、カスペルスキーの石丸傑さんに話を聞いた。
特集:マルウェア徹底解説 なぜ不正アクセス被害が絶えないのか
近年、マルウェアに関連する情報セキュリティ事件の発生が後を絶ちません。本特集では、マルウェアの種類や侵入経路、犯人の手口、最新トレンドをイチから解説します。
メモリで悪さをするから“ファイルレス” 足跡残らず専門家も苦慮
そもそも、ファイルレスマルウェアとは何だろうか。過去に確認された従来型のマルウェアと比較した上で、その特徴を説明する。
従来型のマルウェアは、ファイルそのものが悪性であるケースが多い。セキュリティソフトは、ファイルをPCに保存する際に、過去のマルウェアの特徴などをセキュリティソフトのベンダーがまとめた「定義データベース」と照合。悪性ファイルと認識すれば、マルウェアとして検知し、駆除する。いわゆるパターンマッチングだ。
これに対し、ファイルレスマルウェアとは一般的に、その名の通り、ファイルを持たないため、パターンマッチングでは検出や削除が難しい手口を使ってシステムに潜伏するマルウェアを指す。Officeファイルの仕組みを悪用して一見無害なファイルを装い、PC内に侵入。ユーザーがファイルを実行した瞬間、PCのメモリ内で活動を始める。17年ごろから一般的になった攻撃手法だといい、従来型とは異なり、メモリ上で悪性ファイルとして活動する。
ファイルレスマルウェアはPC内に攻撃の痕跡を残さず、メモリ内で稼働している瞬間、つまり犯行の瞬間をメモリスキャンによって“現行犯”で捕捉しなければならない。このためセキュリティ関係者は対策に手を焼いている。
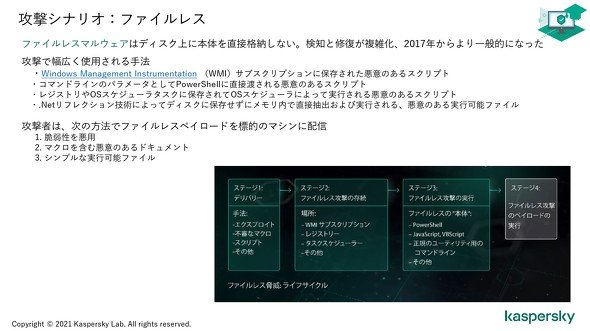 ファイルレスマルウェアの特徴
20年に流行した「Emotet」や、近年観測されている「IcedID」もファイルレスマルウェアの一種。中には内部に侵入後、指令サーバにリモートアクセスし、マルウェアをダウンロード。複数台の端末に一気に感染させるケースも確認されている。石丸さんは近年の傾向について「どんどん複雑化が進んでいる」と指摘する。
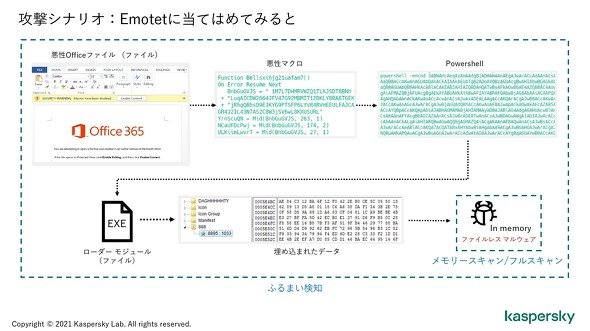 Emotetの攻撃パターン
そうした中、対策の鍵となるのがセキュリティソフトの「振る舞い検知」機能だ。PC内で怪しい動きをするファイルを発見すれば、マルウェアとして検知し、駆除するというもので、注目を集めている。例えば、ファイル実行時にOS標準の「PowerShell」などを使って検知を逃れつつ外部にアクセスするなどの、正常なファイルでは見られないような動きを検知すれば、不審な振る舞いとしてマークする。
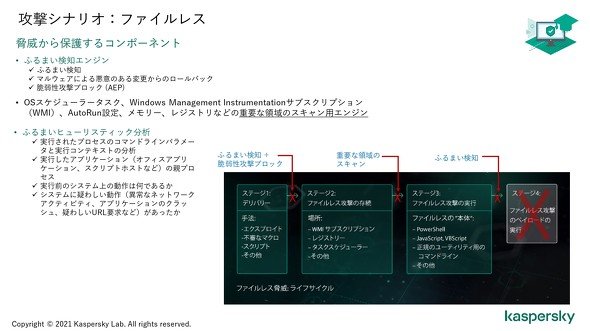 ファイルレスマルウェアには振る舞い検知が有効
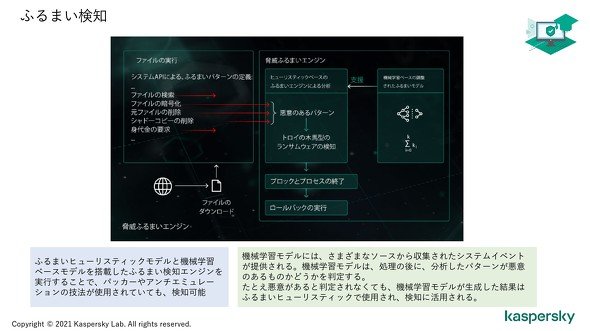 振る舞い検知について
この他にも、メモリ内で稼働するマルウェアであれば、メモリスキャンすることで検知できるケースもあり、こうした機能はパターンマッチングによる検知から漏れたマルウェアの検出に一役買っている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR