




















Atlassian Confluenceの脆弱性修正パッチを至急適用するよう米政府が警告
「Atlassian Confluenceの脆弱性の悪用は進行中であり、加速するとみられる。まだパッチを適用していない場合は、すぐにパッチを適用すべきだ。週明けまで待つことはできない」──米サイバー軍(USCYBERCOM)は9月3日(現地時間)、公式Twitterでこう警告した。
米国土安全保障省(DHS)傘下のサイバーセキュリティ諮問機関であるサイバーセキュリティ・インフラストラクチャー安全保障局(CISA)も同日、この脆弱性を悪用するエクスプロイトが検出されたとし、至急パッチを適用するよう促した。
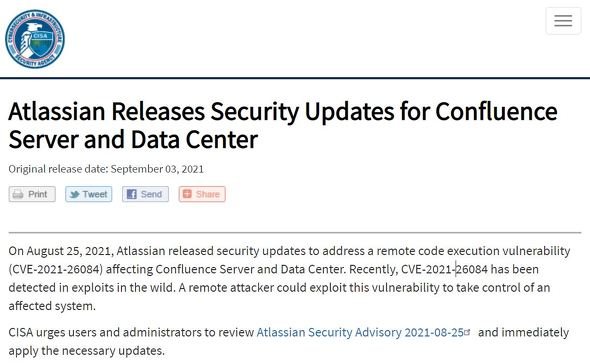
この脆弱性は、豪Atlassianが8月25日にセキュリティアドバイザリを公開したConfluence ServerとData Centerに関連する「CVE-2021-26084」。この脆弱性を悪用されると、認証されていない遠隔の第三者が任意のコードを実行できる。
この脆弱性は既に悪用されている。技術情報サイトのBleeping Computerによると、まだパッチが適用されていないオンプレミスのConfluence Serverが第三者にスキャンされ、悪用されているという。同サイトは、攻撃者がConfluence Serverに暗号通貨マイナーをインストールしようとしているのを確認したという。「攻撃者はランサムウェアのペイロードを盗み出すことも可能だ。攻撃はすぐにエスカレートする可能性がある」とBleeping Computerは警告する。
米国は9月6日がLabor Day(労働者の日)で3連休だ。最近、セキュリティ防御が手薄になる連休などを狙ったサイバー攻撃が増えており、7月の独立記念日の週末には、米KaseyaのIT管理ソフトウェア「Kaseya VSA」のアップデートを悪用してランサムウェアに感染させるサプライチェーン攻撃が発生した。
CVE-2021-26084についてのアドバイザリーは本稿執筆現在英語版しかないが、JPCERT/CCが情報をまとめている。Atlassian Confluenceユーザーはこちらを参照されたい。
【更新履歴:2021年9月6日午後10時25分 日本語のアドバイザリーが公開されたので、リンク先を変更しました。】
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
2
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
9
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
10
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR