




















企業の口座を狙うボイスフィッシングが巧妙化 日本サイバー犯罪対策センターが注意喚起
日本サイバー犯罪対策センター(以下、JC3)は6月4日、ボイスフィッシングによる法人口座を狙った不正送金被害が巧妙化しているとして注意喚起した。手口を変えて再発しているという。
 (出典:JC3のWebサイト)
ボイスフィッシングは、銀行関係者などを名乗って電話をかけて個人情報を聞き出し、入手した情報を悪用して口座から不正に送金する手口。2025年に大きな被害を出した。そして新たな手口では、ネットバンキングのIDとパスワードを窃取するとともに、企業の端末を遠隔操作できるソフトをインストールさせるという。
具体的には、企業の担当者宛に「◯◯銀行です。ネットバンキングを利用している方は◯番を押してください」と自動音声の電話が掛かってくる。番号を押すと人に代わり「PC環境の更新が必要です。手続きのため、メールアドレスと携帯電話番号を教えてください」と言われる。
伝えるとメールやSMSが届き、メールのリンクをクリックすると端末に「セキュリティ強化のためのソフト」と称する遠隔操作ソフトがインストールされる。一方、SMSのリンクをたどると偽サイトへ誘導され、ネットバンキングのIDやパスワードを窃取される。
遠隔操作された端末には「システム更新中」など偽の外面が表示され、その間に犯人は窃取したIDとパスワードを使ってネットバンキングに不正アクセス。預金を送金するという。
JC3は、被害を未然に防ぐために、1)銀行をかたるメールやSMSに記載のリンク等へのアクセスをしないこと、2)銀行から電話があった場合は営業店などに折り返して本物かどうか確認すること、3)端末操作中に心当たりのないソフトのインストールを求められても絶対にインストールしないことを挙げている。
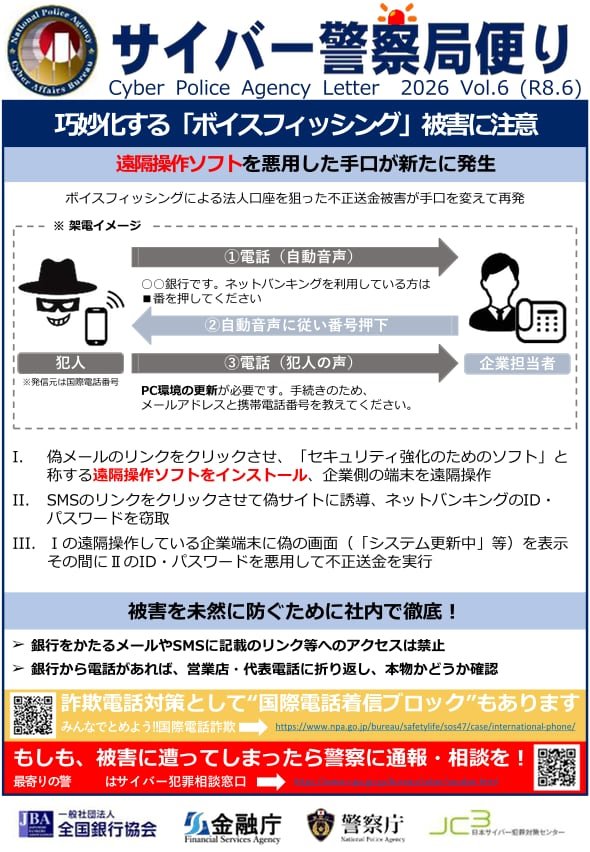 ボイスフィッシングの手口まとめ(出典:警察庁)
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
松屋の公式アプリとWebサイトが停止 不正アクセスを検知、モバイルオーダーや弁当予約も使えず
-
3
ベネフィット・ワンの委託先に不正アクセス セゾン会員向け優待サービスで約2.9万人分の個人情報漏えい
-
4
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
5
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
6
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
7
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
8
渦中のGMO、熊谷代表の発信は“火に油”か? 「経営トップが自ら広報」の功罪
-
9
Apple、初のタッチ対応「MacBook Pro」発表 新型OLED搭載、国内価格は49万9800円から
-
10
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR