




















マストドンつまみ食い日記
horiedonがアクセス不能に 4月スタートのインスタンスはSSL証明書有効期限切れに注意
マストドンのインスタンスを立てる際に広く使われている無料のSSL証明書発行サービスLet's Encryptの証明書有効期限切れによると思われる現象が、3500人以上のユーザーを抱えるインスタンス、horiedon.comで起きた。初期に人気だったキヌガサも同様の状況だ。
※:17日午後、horiedonのSSL証明書が更新され、サイトにアクセス可能になっていることが確認できた。
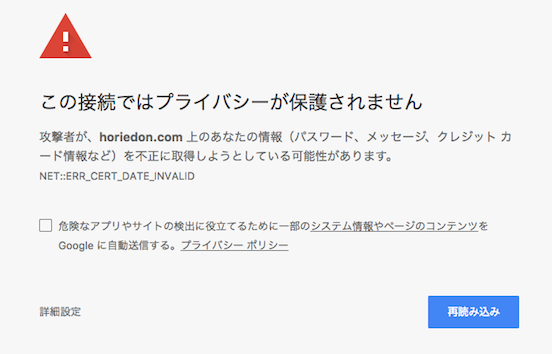
Let's Encryptの証明書は3カ月(90日)以内での更新が必要な仕組みになっており、4月10日の遠藤さんの記事以降に立てられたインスタンスが軒並み更新のタイミングに当たる。この時期に多くのインスタンスがSSL証明書を失い荒廃していくのではないかという予想が立てられていたが、一部ではそうなりかけているようだ。
4月にインスタンスを立て、Let's Encryptの更新を済ませていない管理者の方々はぜひ確認していただきたい。さくらのナレッジでは証明書更新の方法について解説されている。
Let’s Encrypt の証明書は有効期限が3カ月と短いため、定期的な更新作業が必要になります。この更新作業を手軽・確実に行うため「certbot-auto renew」コマンドが用意されています。
さくらのスタートアップスクリプトの古いバージョンを利用してインスタンスを立てたユーザー向けのドキュメントも出ているので該当する管理者は参照していただきたい。
Copyright © ITmedia, Inc. All Rights Reserved.


マストドンつまみ食い日記
マストドン(Mastodon)をはじめとする、脱中央集権をうたうサービス、アプリ、Web 3.0の動きをつまみ食いする連載です。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR