




















ITりてらしぃのすゝめ
本当に使って大丈夫? “お金が絡む”Webサービスの安全性を見分ける4つの方法(1/3 ページ)
最近“お金”に関係するさまざまなWebサービスが登場しています。自分自身の“評価額”に相当する額の株式をビットコインで販売し、資金調達ができる「VALU」、手持ちの物品を写真だけで評価し、その評価額分を現金化できる“オンライン質屋”「CASH」、そして知人限定でクラウドファンディングを行えるアプリ「polca」など、名前を聞いたことがある人も多いのではないでしょうか。話題性がある反面、さまざまなところで問題を指摘する人が出てきたり、実際に使ってみたら大変だったりと反響もさまざまです。
 「VALU」トップページより
連載:ITりてらしぃのすゝめ
「身近な話題を例にITリテラシーを高めていこう」がコンセプト。さらっと読めて人に話せる、すぐに身につく。分かりやすさ重視で解説。小ネタも扱います。
- 「VALU」やめました やめるのは、とても大変でした
- 「CASHってアプリどう思う?」――質屋のパパに聞いてみた
- 友人限定で資金募れるアプリ「polca」 クラウドファンディング「CAMPFIRE」が提供
たまに「こういうサービスってどうなの?」と聞かれはしますが、私自身はこれらのサービスには手を出していません。お金に関するネット上のサービスが、ITセキュリティに関してどのような姿勢を持っているかはすぐには分からず、その点で手を出しにくいのです。
ただし、一般的な視点で分かることもいくつかあります。そこで今回は、特に“金融サービス”において極私的にチェックしている「そのWebサービスがどの程度セキュリティを考えているか」を判断するポイントを、セキュリティの基礎知識と共に紹介したいと思います。
【必須】HTTPS通信が使われていること
お金に関係するサービスで、HTTPS通信を使っていないのはもはや論外です。SSLサーバー証明書は皆さんもよくご存じの、URLバーのところに表示される「錠のマーク」が目印で、これがあることで「通信が暗号化」されていることが確認できます。
この錠のマークがあれば安心と考える方も多いでしょう。この錠のマークは、通信を暗号化するだけでなく「相手が正しいサーバである」ことも証明できます。HTTPS通信を行うためのSSLサーバ証明書には「ドメイン認証」「企業認証」「EV認証」の三段階があり、大手の金融機関のほとんどは、その組織の存在を確認した上で発行される「EV認証」を持っています。EV認証はWebブラウザ上で「組織名が表示される」という特徴があり、これを確認することでフィッシングサイトではないことがすぐに分かります。
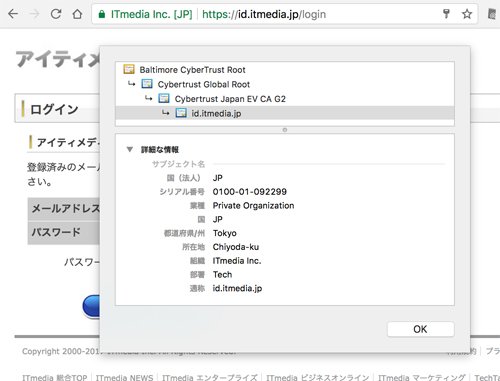 ITmediaのID入力サイトも「EV認証」のSSLサーバ証明書を使っているため、Google Chromeで表示させると錠のマークと共に「ITmedia Inc.」と表示されている(通常は「保護された通信」としか表示されない)
まず、SSLサーバ証明書が使われていない場合は「論外」。本来はお金が絡むサービスならば、それなりにハードルが高い「EV認証」を使っていることが望ましいです。「ドメイン認証」「企業認証」の違いを判断するには、証明書の中身を見なければなりません。ドメイン認証は誰でも簡単に使え、悪意あるフィッシングサイトすら暗号化通信をする時代です。そのため、安全であることをアピールするのであれば「利用者が一目で安全であることが分かるEV認証」を使ってほしいと思います。
Copyright © ITmedia, Inc. All Rights Reserved.


ITりてらしぃのすゝめ
「身近な話題を例にITリテラシーを高めていこう」がコンセプト。さらっと読めて人に話せる、すぐに身につく。分かりやすさ重視で解説。小ネタも扱います。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
3
Google、「Gemini 4 Carbon」発表 「Argon」公開から2週間、サイバー防御能力などを強化
-
4
渦中のGMO、熊谷代表の発信は“火に油”か? 「経営トップが自ら広報」の功罪
-
5
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
6
Apple、初のタッチ対応「MacBook Pro」発表 新型OLED搭載、国内価格は49万9800円から
-
7
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
8
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
9
「ツイキャス」不正アクセスで停止 復旧までに「相応の時間」
-
10
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR