




















「誤った位置情報で事故に」 船舶や鉄道にも脆弱性のリスク(1/2 ページ)
「まさかこんなものまでインターネットにつながり、外部からの攻撃のリスクにさらされているとは思わなかった」――ここ数年、Internet of Things(IoT)や産業制御システム(ICS:Industrial Control System)の世界では、そんな思い込みに起因するセキュリティインシデントや指摘が相次いで起こっています。
9月にロシア・ソチでセキュリティ企業のカスペルスキーが開催した「Industrial Cybersecurity 2018」でも、複数のスピーカーが「エアギャップで隔てられてインターネットにつながってはいないから、うちのシステムは安全だ」という神話が崩壊していることを指摘しました。たとえ直接インターネットに接続していなくても、メンテナンス用にインストールされたソフトウェアや業者の持ち込みPC、USBといった何らかの「経路」(あるいは「裏口」というのが正確かもしれません)が存在し、そこを介してマルウェアが侵入する恐れがあるといいます。
事実カスペルスキーの調査によると、ランサムウェアや仮想通貨を許可なく採掘(マイニング)するマルウェアまでもが、ICSを構成する機器に感染しているということです。また、IoT検索エンジン「Shodan」でちょっと検索するだけでも、さまざまな制御システムやIoT機器が、外部からアクセスできたり情報を閲覧できたりする状態だと分かります。
もちろんICSの場合は物理的な安全機構が備わっていたり、プロセス面でカバーできている部分もあるため、「このままでは大惨事が生じる」なんていうのは大げさ過ぎるあおりでしょう。かといって、リスクの過小評価も禁物です。
できる範囲から
- 脆弱性アセスメントやシミュレーションを実施して問題を洗い出す
- 正常な状態を把握し、そこから逸脱した異常事態を検知できる仕組みを整える(これはサイバー攻撃に限らず、ミスや故障対策としても有効でしょう)
- サプライチェーン全体でガイドラインを定め、セキュリティの底上げを図る
といった取り組みを進めていくことが必要だと、複数の講演者が指摘していました。
過去の教訓を踏まえ、対策に取り組み始めた例はクルマ業界でしょう。米国のセキュリティカンファレンスで「ジープ・チェロキー」に遠隔操作が可能な脆弱性が指摘された件は、業界に大きなインパクトを与えました。この一件をきっかけに、車はローカルに閉じたモノではなく、ネットワークで接続され、ソフトウェアによって制御されるモノであることが広く認識されるようになり、メーカー側もセキュリティ対策を推進しています。
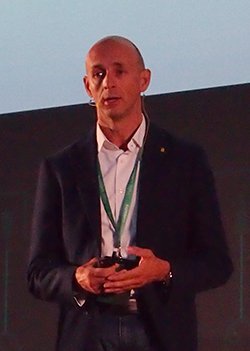 Ferrari(フェラーリ)のレミジオ・アルマーノ氏
Industrial Cybersecurity 2018には、イタリアの自動車メーカー、Ferrari(フェラーリ)のレミジオ・アルマーノ氏(Chief IT Architect)が登場し、デジタライゼーションに取り組む中で「知的財産や、生産施設、それにマシンから収集するデータの保護に取り組んでいる」とセキュリティに真剣に取り組んでいることを説明しました。
「データはデジタルトランスフォーメーションの中核だ。フェラーリのマシンから収集したデータは、顧客向けの新しいサービス作りやカスタマーエクスペリエンス向上に役立てられているが、万一それが侵害する事態があれば、フェラーリというブランドに甚大な影響が生じてしまう」(アルマーノ氏)。顧客向けサービスだけでなく製造プロセスの最適化という側面からもデータの活用は進んでおり、それらを守るべく、アセスメントやガイドライン構築といった対策を進めているということです。
もはや「泳ぐIoTデバイス」、船舶に潜むセキュリティリスク
イベントでは、日本国内ではあまり話題にならない別の「乗り物」もまた「Connected」であり、リスクにさらされていることを複数の研究者が指摘しました。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
3
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
4
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
5
松屋の公式アプリとWebサイトが停止 不正アクセスを検知、モバイルオーダーや弁当予約も使えず
-
6
ベネフィット・ワンの委託先に不正アクセス セゾン会員向け優待サービスで約2.9万人分の個人情報漏えい
-
7
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
8
ANAの予約情報に不正アクセス、JALと同じ委託先経由で 個人情報をのぞき見た痕跡も
-
9
不正アクセスによる漏えい人数、半年余りでのべ2億6000万人に 日本人口の2倍超
-
10
渦中のGMO、熊谷代表の発信は“火に油”か? 「経営トップが自ら広報」の功罪
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR