




















サイバーセキュリティ2029
パスワード使い回しは危険、ならば「今日からできること」を考えよう(2/2 ページ)
もう一つの新機軸は「IDを使い回ししない」?
もう一つのパスワード情報漏えい対策をご紹介しましょう。個人的にも気に入ってるのは最近多くのサイトで利用可能な「Appleでサインイン」です。
この機能は、よくあるSNSアカウントでサインインする機能と似ているのですが、大きな違いはログインのための「メールアドレスを非公開」にできることです。Appleの解説文を引用しましょう。
一意でランダムなメールアドレスが作成されるので、アカウントの設定やサインインプロセスに際して、AppやWebサイトのデベロッパーに個人用のメールアドレスが伝わることはありません。このアドレスはユーザーとデベロッパーを一意に特定し、<一意の英数字の文字列>@privaterelay.appleid.com という形式になります。
例えば、Apple IDが j.appleseed@icloud.comの場合、あるApp用の一
意でランダムなメールアドレスはdpdcnf87nu@privaterelay.appleid.comのようになります。この一意のリレーアドレスは、アカウントを作成した特定のAppやWebサイトの開発者からの通信専用に使われます。ほかのAppやサービスで再利用することはできません。
これを利用すると、よくあるメールアドレスをIDとするサービスに対しては、IDを使い回さないという運用になります。そのため、万が一パスワードを使い回し、メールアドレスも使い回しているサイトからID、パスワードの情報漏えいが発生した場合も、メールアドレスが異なるのでログインは成功せず、二次被害を防ぐことができるはずです。「Appleでサインイン」したサイトで同様の情報漏えいが発生したとしても、メールアドレスはそこでしか使っていないものなので、淡々とパスワードを変更すれば対処完了です。よくある「パスワードは定期変更しましょう」などという場当たり対応も不要ですね。
この仕組みも、一意のランダムなメールアドレスはApple側で自動生成されます。もちろん、Appleがevilになるリスクをどう考えるかは利用者の考え方次第ではありますが、プライバシーに関してかなり力を入れ踏み込んで指針を出している企業でもあるので、個人的には信頼しています(信頼せざるを得ない、といったほうが妥当かもしれませんが……)。
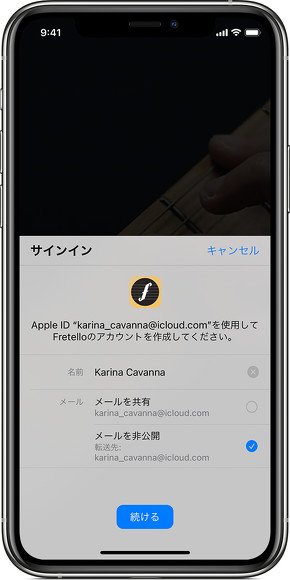 Appleでサインイン
パスワードを便利にするにはサービス側の努力も必要
いますぐにでも、これらの技術を使えば、それなりにパスワードがいらない世界に行くこともできます。しかし、問題はサービス側にあることも多く、例えば自動生成したパスワードが、“記号必須”や“数字必須”など、サービス側の(無意味な)縛りや、ログインページでなぜかコピー/ペーストを禁じているためにパスワード管理ツールからのパスワード入力が行えないなど、利用者側ではどうしようもない場合も多いです。
また、パスワード管理ツールでパスワードを1つにした場合でも、第三者がそのパスワードを変更することができては意味がありません。そのため、ログインIDとして登録したメールアドレスそのものをしっかり守る必要があります。メールボックスにアクセスできてしまえば、パスワード変更の確認メールが奪われてしまいますからね。そのため、メールサービスのID/パスワードはしっかり守るだけでなく、2段階認証を必ず設定しておきましょう。
いまだにFAXがなくせないように、パスワードが無くなる世界を実現するにはかなり時間がかかるかもしれませんが、パスワードが必須な世界ならば実現はそう遠くないと思っています。ただし、その時代であってもパスワードを守る代わりに、生体認証の鍵となるスマートフォンそのものをどう守るかといったことは考える必要があるでしょう。その未来を引き寄せるためには、いまできることを変えていかなくてはならないはず。まずは「パスワード管理ツール」からスタートすることをお勧めいたします。
Copyright © ITmedia, Inc. All Rights Reserved.


サイバーセキュリティ2029
2020年代の終わりまで、自分の身の回りのコンピュータセキュリティを安全に保つにはどうしたらいいのかを考える連載です。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
2
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
-
3
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
4
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
5
カプコン、1177万件漏えい 不正アクセスで
-
6
高市総理、サイバーセキュリティの本を出していた しかも“PHP”から
-
7
旅行ゲーム「ワールドクエスト」、PHP脆弱性で即日サービス終了 「古い仕組みのため対策とれず」
-
8
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
9
「GitLab」に深刻度“最大”の脆弱性 認証なしで任意のコード実行の恐れ、修正版適用を CVSS「10.0」
-
10
高市総理「大至急、PHPパッチ適用を」Xで異例の要請 エンジニアは評価「経営層に伝わる」
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR