




















freee、個人情報約3000件が閲覧可能な状態に Salesforce製品の設定ミス
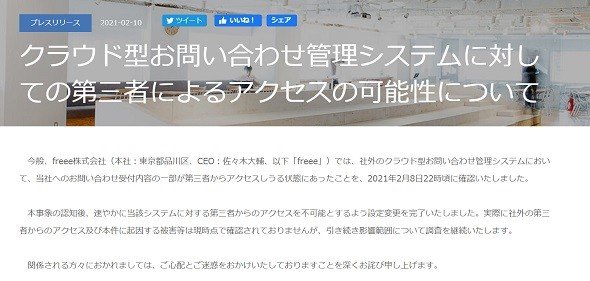
クラウド会計ソフトを提供するfreeeは2月10日、メールアドレスなど2898件の個人情報が外部から閲覧可能な状態になっていたと発表した。問い合わせの管理に使っていたCRM(顧客関係管理)ツール「Salesforce」の権限設定に不備があり、第三者がアクセスできる状態になっていたという。
閲覧可能になっていたのは、2020年1月29日~21年2月9日にfreeeアカウントの再設定や料金の支払い、求人情報に関する問い合わせをした人のメールアドレス(2898件)など。初回の問い合わせ内容(2898件)、氏名(1744件)、電話番号(794件)、住所(7件)、銀行口座番号(3件)、クレジットカード番号(2件)、freee以外のサービスのIDやパスワード(2件)、freeeのIDやパスワード(1件)も含む。
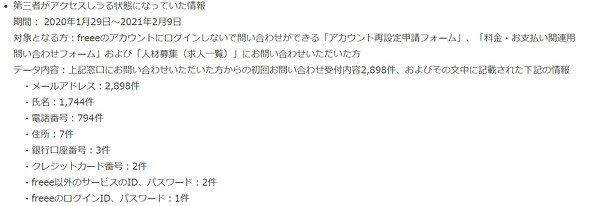 閲覧可能になっていた情報の一覧
freeeによれば、事態が判明したのは8日22時ごろ。Salesforceの設定は9日に変更済みで、すでに外部からのアクセスは遮断しているという。
freeeは今後、情報が閲覧可能な状態にあったユーザーへの案内を行う他、監督官庁や個人情報保護委員会に詳細を報告するとしている。
Salesforceの設定ミスに起因する情報漏えいを巡っては、20年12月にPayPayが約2000万件の加盟店情報、楽天が148万件以上の個人情報に流出の可能性があると発表。内閣サイバーセキュリティセンターが注意を呼び掛けていた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR