




















2021年セキュリティ事件まとめ 22年にも注意すべき脅威とは?(1/3 ページ)
2021年のITニュースを振り返ってみると、サイバーセキュリティに関する報道が引き続き多い1年だったように思う。21年はどういったインシデントが発生したか、カテゴリー別でまとめてみた。
GitHubでソースコードを公開
ソースコード共有サービス「GitHub」で、サービスに関するソースコードが誤って公開される事件が複数発生した。1月には、三井住友銀行やNECなどのシステムに関連するソースコードが無断で公開されていたことが判明。各社の委託先に所属していたエンジニアとみられる人物が、自身が書いたソースコードから年収を診断するWebサービスを利用するために、GitHubに無断でアップロードしたことが原因とされた。
また、キャッシュレス決済サービスの「LINE Pay」でも、約13万人の決済情報がGitHubで公開状態になっていたことが判明。グループ会社の従業員による無断アップロードが原因と公表している。同社も業務でGitHubを利用しているが、個人のリポジトリに業務データをアップロードすることは社内ルールで禁止していたという。
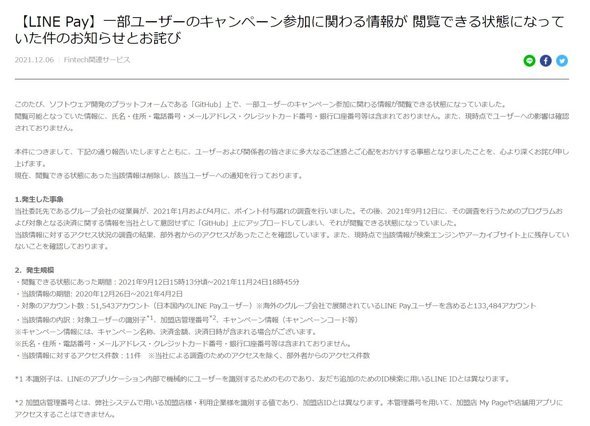 LINE Payが掲載したお知らせ
GitHubはソフトウェア開発に欠かせない存在となっており、どちらも使い方に問題があった点が共通している。LINE PayもITmedia NEWSへの取材に対し、「GitHubへのアクセスそのものが問題ではなく、情報の内容に応じた利用が出来なかった点が問題としており、その点について再発防止を講じるところです」とコメントしている。
SaaSの設定ミス
2021年は、SaaSの設定ミス(GitHubもSaaSと言われればそうかもしれない)による情報漏えいも目立った。20年12月にPayPayと楽天が利用しているSaaSに不正アクセスがあったと発表。21年に入ってもfreeeやSMBC日興証券などが、CRM大手「Salesforce」の設定ミスで、それぞれ約3000件と約12万件の個人情報が閲覧可能な状態になっていた。
- freee、個人情報約3000件が閲覧可能な状態に Salesforce製品の設定ミス
- イオン銀行に不正アクセス、個人情報2062件が流出 情報管理用クラウドツールで設定ミス
- SMBC日興証券・信託銀行、個人情報約12万件が閲覧可能な状態に Salesforce製品に設定ミス 一部で流出も
Salesforceだけでなく、プロジェクト管理ツール「Trello」経由で個人情報を含むユーザーの書き込んだ情報が一部公開されていた事件もあった。Trelloの初期設定は非公開に設定されているが、外部からアクセスできるというリスクを認識しないま公開設定にしていたユーザーが多かったとみられる。
 「Trello」で公開状態となっていたとある店舗の管理ページ
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
5
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
6
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
7
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
8
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
9
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
10
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR