




















救急病院サイバー攻撃、Emotetぶり返し、尼崎事件のその後……11月の情報セキュリティまとめ 影響が大きくなる前に対策を(1/2 ページ)
2021年に徳島県の病院がランサム攻撃を受け、医療機関にもサイバー攻撃対策が必要なのではないかという問題意識が広がりつつある。そんな中、大阪の高度救急救命センターがサイバー攻撃を受けて外来診療を一時停止するに至ってしまい、11月初めごろに話題になった。
本記事では、11月に起きた情報セキュリティニュースを振り返る。
大阪の病院にサイバー攻撃 脆弱性放置が原因か
大阪市住吉区の大阪急性期・総合医療センターがランサム攻撃を受けた。電子カルテシステムに障害が発生し、11月1日には新規の外来診療を停止するに至った。
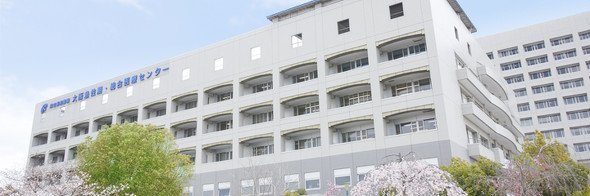 大阪急性期・総合医療センター(公式Webサイトより)
同病院は大阪府内に3カ所のみ設置されている「高度救命救急センター」の一つ。大やけどや指肢切断、急性薬物中毒などの特殊疾患に対応する医療機関だ。
21年10月には徳島県つるぎ町の町立半田病院が同じくランサム攻撃を受けて話題になった。大阪急性期・総合医療センターも半田病院と同じVPNを利用しており、アップデートによる脆弱性の修正ができていなかったことが原因とみられている。
<関連リンク:大阪急性期・総合医療センターの報告(第6報)>
Emotetぶり返し 4か月ぶりに不審メール
JPCERT/CCは11月4日に、マルウェア「Emotet」の感染を広げるメールを再確認したとして注意喚起した。国内では7月中旬を最後に確認されていなかった。
<関連記事:Emotetぶり返しか 4カ月ぶりに不審メールを確認 JPCERT/CCが注意喚起>
攻撃の手口は従来と変わらず、メールに添付されたマクロ付きOfficeファイルやZIPファイルなどを開くとEmotetに感染する。
揺れ動くTwitter 「青バッジなら安心」が崩れる
イーロン・マスク氏が米Twitter社を買収して以降、さまざまな施策や仕様変更が続いている。中でも“青バッジ”の変更は情報セキュリティに係わる部分だ。
Twitterにはこれまで、著名人などのアカウントに本人の証である「認証バッジ」があった。しかし、有料プラン「Twitter Blue」の契約でアカウントに認証バッジが表示される仕様になった。
 灰色の公式マークが「公式ラベル」 水色の印は以前から付与されていたもの
これが悪用され、著名人や公的機関を装った誤情報の拡散やフィッシング詐欺といった問題が発生する恐れもある。
今後も仕様変更が重なる可能性はあるが、11月末時点で、これまでの認証バッジと同様の印は「公式ラベル」として残っている。情報が正しいかどうかはこちらを見て判断することになる。
認証キーをWebサーバに放置 UUUM、GitHub上で情報漏えい
YouTuberマネジメント事務所を運営するUUUM(東京都港区)で、個人情報漏えい事案が発生した。同社グループの管理するGitHubリポジトリからソースコードやデータベース内の個人情報などが流出した可能性がある。
<関連記事:UUUMがGitHub上で情報漏えいの可能性 認証キーをWebサーバに放置>
ソースコードの取得に必要な認証キーがUUUMのWebサーバに放置されていたのが原因としている。コード内にはデータベースへのアクセスキーも含まれており、保存していた個人情報も閲覧できる状態だった。個人情報の悪用は確認されていないとしている。
ETC利用照会サービスをかたるフィッシング
フィッシング対策協議会は、ETC利用照会サービスをかたるフィッシングメールが出回っているとして注意を呼び掛けた。
<関連記事:QRコードから偽サイトに誘導 「ETCに支払情報が変更」フィッシングメールに注意>
メールの件名は「ETCに支払い情報が変更」(原文ママ)など。添付されたQRコードからフィッシングサイトに誘導し個人情報やクレジットカード情報などを入力させる。本物のサイトをコピーして作られているため、見分けられない可能性もある。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
2
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
9
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
10
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR