




















Emotet再拡散か アンチウイルスソフトの回避狙う新手口も JPCERT/CCが注意喚起
JPCERT/CCは3月8日、マルウェア「Emotet」の感染を広げるメールが再度見つかったとして注意喚起した。添付のZIPファイルを開くと、500MBを超える文書ファイル(doc)が展開されるなど手口の変化が見られるという。「サイズを大きくすることでアンチウイルス製品などでの検知回避を図っていると考えられる」(JPCERT/CC)
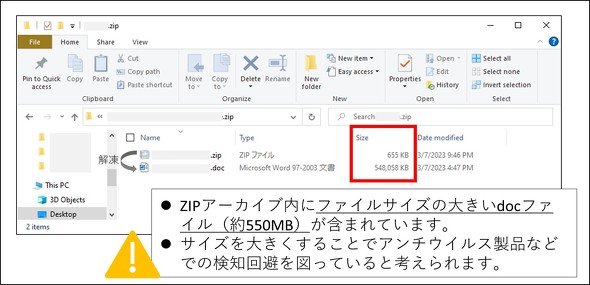 emotetの新たな手口
Emotetはメールを媒介に感染を広げるマルウェア。攻撃の手口は従来のままで、メールに添付されたマクロ付OfficeファイルやZIPファイルなどを開くとEmotetに感染する。2022年11月を最後に観測されていなかったが、JPCERT/CCが23年3月7日に再確認した。
感染チェックツール「EmoCheck」で検知できない例もあったという。JPCERT/CCは「EmoCheckによる検知手法の更新の可否も含めて調査を行い、ツールのアップデートなどの進捗があれば適宜情報を更新する」としている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「侵入経路塞いだが、バックドアから……」不正アクセス105時間の攻防、分単位で報告 防災メールのアルカディア
-
2
NECの委託先にサイバー攻撃 正規アカウント悪用し顧客のサーバ暗号化、個人情報の漏えいも
-
3
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
-
4
スクエニアカウントに不正ログイン、他社で流出の情報使用か 全アカウントのパスワード強制リセットも視野に
-
5
ふるさと納税の「ふるさとチョイス」、会員情報445万件流出 寄附控除試算額も
-
6
メドレー、不正アクセスで停止中のサービスを作り直して再開へ 従来システムは再稼働させず
-
7
デジタル庁、政府職員18万人にAIエージェント環境を展開──「源内」で提供開始、独自の安全基準も
-
8
阪急阪神百貨店などの共通ID、ほぼ全会員分漏えい 約126万件 予約サイトに不正アクセス
-
9
栃木県警、全職員の情報流出か アルカディア不正アクセス、他県警でも被害判明相次ぐ 報道
-
10
日本企業狙う不正アクセスにAI 攻撃者が自律型侵入テスト「ARTEX」を悪用 GMOイエラエ調査
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR