




















Hugging FaceにAI主導のサイバー攻撃 防御もAIで対抗するも、商用モデルは解析拒否で「GLM」採用
米AIプラットフォームのHugging Faceは7月16日(現地時間)、本番インフラの一部が自律型AIエージェントによるサイバー攻撃を受けたと発表した。侵入の検知と解析にAIを活用したが、商用のフロンティアモデルはガードレールによって解析作業を受け付けなかったため、最終的に中国Z.aiのオープンウェイトモデル「GLM 5.2」を自社インフラ上で実行して対応したという。
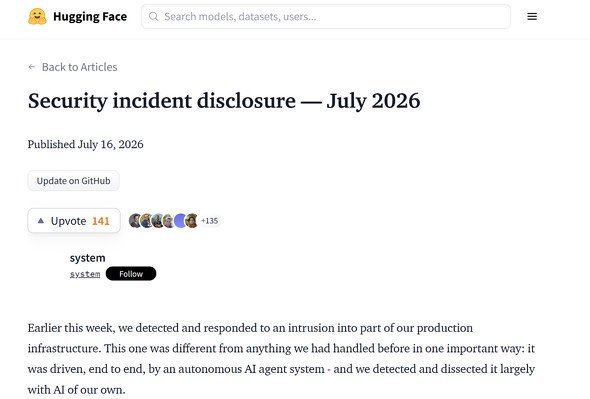
一部の内部データセットと、サービスで使用する複数の資格情報への不正アクセスを確認した。パートナーや顧客のデータへの影響は調査中で、影響が判明した場合は当事者に直接連絡するとしている。公開されているモデル、データセット、Spacesの改ざんや、コンテナイメージや公開パッケージなどソフトウェアサプライチェーンへの影響は確認していない。予防措置として、ユーザーにはアクセストークンのローテーションと最近のアカウントアクティビティの確認を呼び掛けている。
侵入の起点となったのは、AIプラットフォーム特有の攻撃面であるデータ処理パイプラインだった。悪意あるデータセットが、リモートコードを実行するデータセットローダーと、データセット設定のテンプレートインジェクションという2つのコード実行経路を悪用し、処理ワーカー上でコードを実行。そこからノードレベルの権限に昇格して、クラウドとクラスタの資格情報を収集し、週末の間に複数の内部クラスタへ侵害を広げた。
攻撃を実行したのは、セキュリティリサーチ用のエージェントハーネス上に構築されたとみられる自律型エージェントフレームワークで、多数の短命なサンドボックス群を使って数千件規模のアクションを実行したほか、C2基盤を公開サービス上を移動させながら設置していた。攻撃に使われたLLMは特定できていないという。同社はこれを、業界が予測してきた「エージェント型攻撃者」シナリオに合致するものだとしている。
対策として、初期侵入に使われた脆弱性の修正、侵害されたノードの再構築、影響を受けた資格情報の失効・ローテーション、クラスタへの追加ガードレールと管理制御の導入、検知・アラート体制の改善などを実施した。外部のフォレンジック専門企業と協力して調査を進めており、法執行機関にも報告済みとしている。
防御側でもAIが中心的な役割を果たした。侵害を最初に検知したのは、LLMベースのトリアージを組み込んだ異常検知パイプラインで、その後の解析では、1万7000件を超える攻撃者の行動ログをLLM駆動の解析エージェントに読み込ませ、タイムラインの再構築や侵害された資格情報の特定、陽動行為の切り分けを実施。通常なら数日かかる作業を数時間で完了したという。
ただし、この解析に使うモデルの選択には想定外の制約があったという。解析には実際の攻撃コマンドやエクスプロイトのペイロードを大量にモデルに投入する必要があるが、商用APIのフロンティアモデルではこれらのリクエストがプロバイダーの安全ガードレールにブロックされた。ガードレールは、インシデント対応者と攻撃者を区別できないためだ。そこで同社は、オープンウェイトのGLM 5.2を自社インフラで実行して解析を完了した。攻撃者のデータや資格情報が自社環境の外に出ないという副次的な利点もあったとしている。Hugging Faceのクレマン・ドラングCEOはXに「攻撃者が回避している可能性が高いと知りながら、防御側としてガードレールに阻まれるのは非常に怖いことだ」とポストした。
今回の発表からは、AI主導の攻撃ツールがもはや理論上の脅威ではなくなったことに加え、攻撃者は利用ポリシーに一切縛られない一方で、防御側のフォレンジック作業がホスト型モデルの安全機構に阻まれるという「非対称性」の問題が浮かび上がった。同社は防御側への実践的な教訓として、インシデント発生前に自社インフラで実行できるモデルを検証・準備しておくことを挙げつつ、これはホスト型モデルの安全対策に反対するものではないとし、該当プロバイダーにフィードバックを共有しているという。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
BASE子会社の漏えい、約2335万人分に 209万人分はクレカ番号「先頭6桁と下4桁」「有効期限」も
-
2
タイムズカー、退会後も7年間保管していた免許証画像を全削除へ 約660万アカウント分の漏えい受け
-
3
「skyticket」クレカ情報も流出、カード番号など最大6140人分 「流出なし」の初報を訂正
-
4
Microsoft、社内エンジニア数万人を対象に「Claude Code」「Copilot CLI」導入の影響を分析 生産性どう変わる
-
5
コミックシーモア、不正アクセスの可能性でサービス停止 メンテ終了時期は未定
-
6
祝・連載再開! 「キャプテン翼」大好きマンガ家による最新家庭用ゲーム“魂のプレゼン”
-
7
「『楽天カード公式』から詐欺メール」報告相次ぐ ドコモメールに公式マーク付きフィッシング、一部企業の認証設定に脆弱性
-
8
コードを書かずに“自分専用IME” 日英を自動切り替えできる「Meltype」にAI変換を載せてみた
-
9
人気Web制作ツール「Studio」全ユーザーの情報漏えいか フォームに送信された内容、外部APIキーなども
-
10
「セキュリティソフトも売ってるのに」ソースネクスト会員情報漏えい、パスワード含む最大2252万件 API不正利用される
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR