




















エイチーム、Googleドライブで設定ミス 約94万人分の情報が「リンクを知っていれば誰でも閲覧できる状態」に
エイチームは12月21日、7日に発表した個人情報漏えいの可能性について、詳細な調査の結果を公開した。オンラインストレージ「Googleドライブ」の情報公開設定にミスがあり、顧客や取引先、退職者など93万5779人の情報を含むファイル1369件が、リンクを知っていれば誰でも閲覧できる状態だったという。
閲覧可能だったのは、エイチームやそのグループ会社であるエイチームライフデザイン、エイチームエンターテインメント、エイチームウェルネス、エイチームコマーステックのサービスを利用した人、契約や取引があった法人顧客、メールでのやりとりがあった法人顧客、過去に採用選考に応募した採用候補者、インターンシップに参加した学生、退職者含む従業員の氏名、メールアドレス、電話番号など。内訳は下記画像の通り。
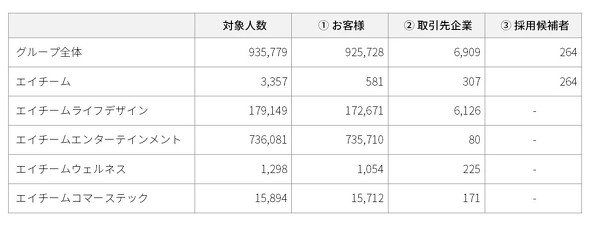 人数の内訳
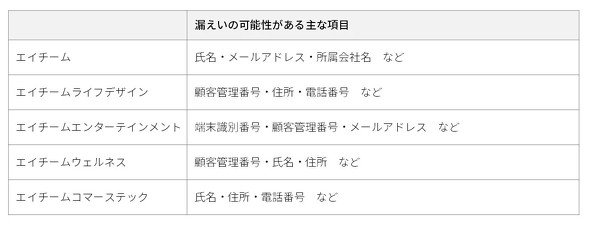 閲覧可能だった可能性がある情報
閲覧可能だった情報がある期間は2017年3月から2023年11月22日まで。設定は変更済みで、現在は問題が解消しているという。閲覧可能だった情報が悪用された事例も確認していないとしている。
問題が発覚したのは11月21日。導入を検討しているセキュリティ製品の検証レポートを確認したところ、今回の事態がリスクとして取り上げられていたことで明らかになったという。エイチームは問題を受け、翌日にGoogleドライブの設定を変更。12月20日に個人情報保護委員会へ詳細を報告した。
エイチームは今後、セキュリティツールによる監視の強化やファイルの共有設定の見直し、従業員や役員の教育を徹底することで再発防止を図るという。
エイチームは2022年にも、米Googleの個人向けクラウドサービス利用時の設定ミスにより、採用イベントに参加した学生などの個人情報が外部から閲覧可能だったことを発表している。当時は、個人向けアカウントで作成したファイルの業務利用を禁止し、同社が契約する法人向けサービス「Google WorkSpace」のアカウントで作成したファイルのみ業務で利用可能にすることで、再発を防止するとしていた。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
2
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
3
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
4
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
5
コミックシーモア、流出は最大約420万件に メールアドレスや生年月日など 不正アクセスの経路特定・遮断は完了
-
6
GMO、「能動的サイバー防御」発動を政府に要請 「お名前.com」FX用VPSへの攻撃で
-
7
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
-
8
「AIでエンジニア派遣は不要になる」のか? 各社に肌感を聞いた 求められる人材、明確に変化
-
9
「お前らの作品は所詮コピーだ」――富野由悠季さん、プロ論を語る
-
10
ロリポップ改ざん問題でツイート炎上のGMO熊谷社長、「強気すぎた」と謝罪
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR