




















「カオナビに漏えいの事実なし」 子会社のサービス「WelcomeHR」から個人情報15万人分漏えいでカオナビ社が説明
子会社のワークスタイルテック(東京都港区)が手掛ける労務管理クラウド「WelcomeHR」で、ユーザー情報16万人分近くが外部から閲覧可能になっており、うち15万人分近くが実際に第三者にダウンロードされた件を巡り、親会社のカオナビは4月3日、自社のタレントマネジメントサービス「カオナビ」には影響がなかった旨を発表した。
「一部報道機関により、当社が提供する『カオナビ』において個人情報の漏えいがあったとも解釈できる記事が掲載されたが、そのような事実はない。『カオナビ』においては、サーバ上のデータが外部から閲覧可能な状態であったり、個人情報が漏えいしたという事実はない。当社で預かっている個人情報がワークスタイルテックに委託されたことはなく、ワークスタイルテックを通じて漏えいした事実もない」(カオナビ)
ワークスタイルテックは3月29日、2020年1月5日から24年3月22日にかけて、ユーザーの氏名、性別、住所、電話番号、ユーザーがアップロードした身分証明書(マイナンバーカード、運転免許証、パスポートなど)や履歴書の画像が閲覧可能だったと発表。ストレージサーバのアクセス権限に設定ミスがあり、外部からファイルを閲覧したり、ダウンロード可能な状態だったという。
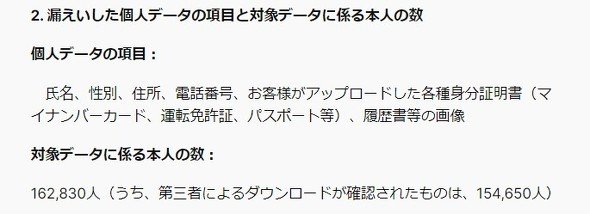 第三者にダウンロードされた情報などに関する詳細(ワークスタイルテックの発表から引用)
ITmedia NEWSがワークスタイルテックに対し、設定ミスがあったストレージサーバの詳細などを尋ねたところ「公開している情報を参照してほしい」との回答があった。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHPに「緊急」レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ、事前準備を呼び掛け
-
2
「侵入経路塞いだが、バックドアから……」不正アクセス105時間の攻防、分単位で報告 防災メールのアルカディア
-
3
NECの委託先にサイバー攻撃 正規アカウント悪用し顧客のサーバ暗号化、個人情報の漏えいも
-
4
認証局eMudhraの中間証明書、秘密鍵が「数ミリ秒」で復元可能な脆弱性 大手各社が緊急遮断
-
5
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
-
6
「お名前.com デスクトップクラウド」不正プログラム設置で全プラン停止 FX用VPS、2万6739サーバに影響か
-
7
スクエニアカウントに不正ログイン、他社で流出の情報使用か 全アカウントのパスワード強制リセットも視野に
-
8
ふるさと納税の「ふるさとチョイス」、会員情報445万件流出 寄附控除試算額も
-
9
メドレー、不正アクセスで停止中のサービスを作り直して再開へ 従来システムは再稼働させず
-
10
デジタル庁、政府職員18万人にAIエージェント環境を展開──「源内」で提供開始、独自の安全基準も
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR