




















阿波銀行の情報漏えい、被害のテスト環境は「本来廃止すべきだった」 システム高度化作業でも利用
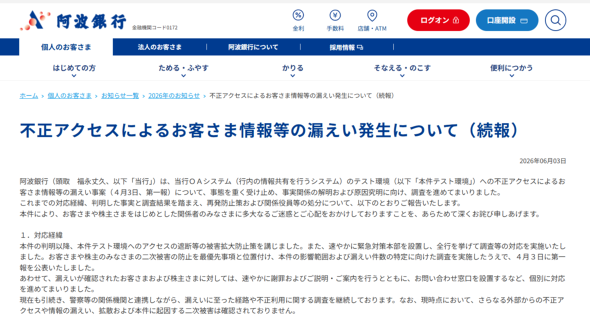
阿波銀行(徳島市)は6月3日、4月3日に公表した不正アクセスによる顧客情報漏えいの調査結果を発表した。本来廃止すべきテスト環境をAI高度化作業などに使い続け、消すべき顧客データも残っていたと判明。同行は管理態勢の不備を認め、福永丈久頭取ら役員の処分を明らかにした。
 (引用:6月3日ニュースリリース)
同行は、不正アクセスの直接の原因を「何者かがID・パスワード等を不正に利用し、外部からテスト環境にアクセスしたこと」だとしたうえで、自社の管理態勢にも問題があったと認めた。
原因について3つの不備を挙げた。1つ目は、廃止すべきだったテスト環境を残していたこと。同環境はOAシステム(行内で情報を共有するシステム)の開発やテスト用で、目的完了後もAIを活用したシステムの高度化作業などに使い続けていた。2つ目は、同環境に保管していた顧客データを開発完了後に消去すべきだったのに、消去できていなかったこと。3つ目は、同環境で不正アクセスを防ぐ仕組みが十分に機能していなかったことだ。
処分は、福永頭取と山下真弘専務がそれぞれ報酬月額の30%(1カ月分)を自主返納。三河広明常務が報酬月額の30%を減額(1カ月)する。関係した職員も行内規定に基づき処分したという。
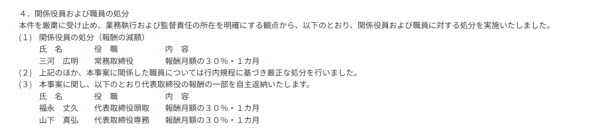 福永丈久頭取ら役員の処分の詳細(引用:6月3日ニュースリリース)
第1報によると、漏えいを確認した顧客情報などはのべ2万7745件。内訳は、2024年10月時点の法人向けインターネットバンキング契約先の情報が1万872件、21年3月末時点の株主情報が1万1122件、その他の顧客・関係先の情報が5751件だった。株主情報に関しては、うち5271件が配当金の受取口座番号を含む。一方、暗証番号やパスワードは含まれていないとしている。
同行は3月24日に外部のセキュリティ会社から漏えいの可能性について連絡を受け、調査を始めた。二次被害は確認しておらず、テスト環境は警察の捜査終了後に廃止し、行内の全情報システムを見直すとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
-
2
家電量販のJoshin、不正アクセスで一部サービス停止 個人情報漏えい「可能性否定できず」
-
3
BASE子会社の漏えい、約2335万人分に 209万人分はクレカ番号「先頭6桁と下4桁」「有効期限」も
-
4
「カーセンサー」停止、不審なアクセス検知 リクルートの中古車情報サイト
-
5
Anthropic、社内でAIエージェントの稼働時間が人間の6倍に 技術系初級職の採用比率は27%→9%に激減
-
6
Linuxカーネルの深刻な脆弱性「PwnEscape」(CVE-2026-99999) ゲストの仮想マシンからホスト側Linux OSに不正なコードを実行できる可能性
-
7
「パスワード平文保存って何か問題あるんですの?」 ITお嬢様と学ぶハッシュ化
-
8
「Renta!」が臨時メンテナンスでサービス停止 再開時期示さず
-
9
タイムズカー、退会後も7年間保管していた免許証画像を全削除へ 約660万アカウント分の漏えい受け
-
10
Studio漏えい、個情委への報告で混乱 フォーム利用者に「報告必要な場合も」→翌日「保留して」
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR