




















SoftBank World 2026
「2日かかる攻撃が25分に」生成AIで“爆速化”するサイバー攻撃、パロアルトの識者が警鐘(1/2 ページ)
人の手なら2日かかる攻撃が、AIなら25分で──いわゆるフロンティアAI(最先端AI)の登場で大きく変わり始めているサイバー攻撃。パロアルトネットワークスの染谷征良氏(チーフサイバーセキュリティストラテジスト)が、ソフトバンクが7月14日に開催した年次イベント「SoftBank World 2026」の講演で、最新動向を解説した。
染谷氏によれば、従来からあるセキュリティの構造的問題に、フロンティアAIによる“攻撃速度”の向上が追い打ちをかけているような構図という。果たして、企業が取り得る対策は。
 講演する染谷征良氏(出典:SoftBank World 2026「AIで変貌する脅威の現実と、AIネイティブなセキュリティ変革の新常識」講演より、以下同)
サイバー被害の特徴は「影響の広がり」
染谷氏は、近年のサイバー被害の特徴が「影響の広がり」にあるとみる。ひとたび攻撃を受けると、受発注や生産活動、決算発表など組織内の幅広い業務が止まり、サプライチェーンを含む取引先にも影響が波及する。
事業への影響は長期化しやすく、対応や復旧にかかる経済的コストも膨らむ。特にランサムウェアの被害では、システムが使えなくなりデータの破壊も伴うため、手作業での業務継続やシステムの一からの復旧を強いられ、影響は一層深刻になるという。
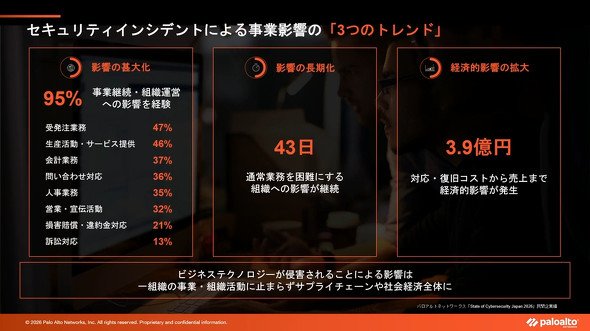 セキュリティインシデントによる事業影響の3つのトレンド
なぜ被害はなくならないのか──3つの要因
こうした被害がなくならない要因として、染谷氏は「人依存の限界」「アイデンティティの弱点」「対策の複雑化」の3つを挙げる。
1つ目の人依存の限界を象徴するのが、なりすましメールだ。かつては日本語に存在しない文字や文法の誤りが見分ける手掛かりになったが、生成AIが作る文面からそうした要素が消えつつある。標的型メール訓練のように、従業員の判断力に頼る対策は成立しにくくなっているとした。
人依存の限界はメールだけの話ではない。実際のインシデントでは、攻撃者が管理の盲点になっていたネットワーク機器の脆弱性や管理者アカウントを突くケースも多く、人の手による管理そのものが追い付かなくなっているという。
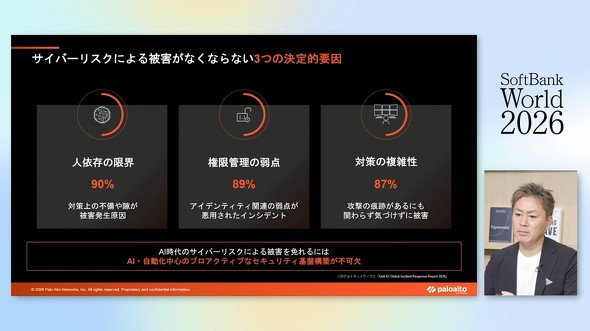 被害がなくならない3つの決定的要因
2つ目はアイデンティティ(ID・認証情報)の弱点だ。パロアルトネットワークスのインシデント対応部隊「Unit 42」は世界で年間1000件以上の事案を支援しているが、その約9割で攻撃者がアイデンティティを標的にしているという。簡易なパスワードの使用や多要素認証の未導入など、権限管理の隙を突くケースが目立つ。
3つ目が対策の複雑化。領域ごとに別々のベンダーからツールを個別に調達する「ベスト・オブ・ブリード」型のアプローチが主流だった結果、対策だけでなく運用・監視までもがサイロ化──それぞれのツールや担当が分断され、情報が横につながらない状態に陥っている。
実際、サイロ化の代償は検知の遅れとして表れる。パロアルトネットワークスが対応したインシデントを分析すると、87%のケースでは攻撃の兆候がログに残っていたにもかかわらず、リアルタイムで検知できていなかったという。単体の挙動だけでは正規ユーザーの操作か攻撃者の活動か判別が難しいため、染谷氏は「点ではなく線で見る」監視の重要性を指摘した。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
-
2
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
3
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
4
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
5
カプコン、1177万件漏えい 不正アクセスで
-
6
高市総理、サイバーセキュリティの本を出していた しかも“PHP”から
-
7
旅行ゲーム「ワールドクエスト」、PHP脆弱性で即日サービス終了 「古い仕組みのため対策とれず」
-
8
「GitLab」に深刻度“最大”の脆弱性 認証なしで任意のコード実行の恐れ、修正版適用を CVSS「10.0」
-
9
PHPに「緊急」レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ、事前準備を呼び掛け
-
10
高市総理「大至急、PHPパッチ適用を」Xで異例の要請 エンジニアは評価「経営層に伝わる」
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR