




















Twitter、アカウント乗っ取りを早期発見できる「Twitterデータ」を追加
米Twitterは7月15日(現地時間)、自分のアカウントでログインした端末やアプリを確認できるWebアプリのダッシュボード「Twitterデータ」を発表した。アカウントを乗っ取られてログインされていたら、このダッシュボードで発見できる。
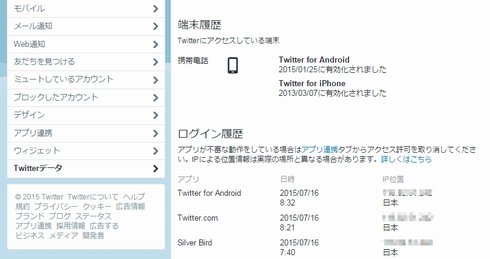 「Twitterデータ」では端末履歴やログイン履歴を確認できる
ログイン履歴では、ログインしたアプリ、日時、場所が分かる。なお、場所はTwitterにアクセスするために使われるIPアドレスのものなので、例えばVineなどのアプリの場合はログイン場所が「アメリカ合衆国」になってしまう。
Twitterデータを表示するには、Twitter.comにログインし、[設定]→[Twitterデータ]を選択する。上図の端末履歴とログイン履歴の他に、アカウント作成日やメールアドレス、連携しているアプリ一覧、ミュートやブロックしているアカウントの一覧なども確認できる。
ログイン履歴で身に覚えのないアプリからのログインがあった場合は、Twitterデータの「その他のデータ」にある「連携しているアプリ」をクリックして表示されるアプリリストで[許可を取り消す]で連携を解除できる。
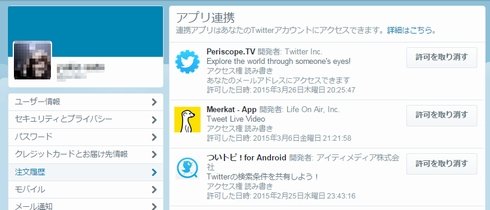 Twitterデータ→「連携しているアプリ」のアプリ一覧
Twitterでは不正な連携アプリを利用することで知らぬ間にスパムツイートに加担してしまうこともあるので、気軽に連携アプリを利用するユーザーは連携しているアプリをチェックしてみるとよさそうだ。
アカウントを乗っ取られている可能性がある場合は、[設定]→[パスワード]でパスワードを変更し、[セキュリティとプライバシー]でログイン認証を有効にするようTwitterは推奨する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
2
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
6
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
Microsoft、約6万人対象の希望退職制度を発表 巨額のAI投資で経費抑制か
-
9
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
10
Anthropic、IPOを正式申請 上半期売上高は約14倍、純損失807億ドル
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR