




















この頃、セキュリティ界隈で
闇市場で売買される不正アクセス権、標的にされる企業とは(2/2 ページ)
ランサムウェア集団が特に強い関心を示していたのは、リモートデスクトッププロトコル(RDP)とVPNに対する不正アクセス権だった。製品別にみると、Citrix、Palo Alto Networks、VMware、Fortinet、Ciscoの製品への不正アクセス権に対する需要が大きいことが判明。アクセス権はドメイン管理者特権が望ましいとする集団もあったものの、特権はそれほど重視していなかったという。
こうした実態からKELAは、ランサムウェア集団も一般の企業と同じように「業界標準」を確立して、狙いを定める業種や国を選んでいると分析する。
ただしランサムウェア攻撃は、企業の対応が手薄になる週末や連休を狙う傾向があることも分かっている。米パイプライン大手Colonial Pipelineが攻撃されたのは、5月上旬の母の日の週末を控えた金曜だった。続いて同月末のメモリアルデーの連休には食肉大手JBSが攻撃を受け、7月の米建国記念日の連休を控えた金曜にはITインフラ大手のKaseyaが攻撃された。
このため米連邦捜査局(FBI)と国土安全保障省サイバーセキュリティ庁(CISA)は、連休や週末にかけては特に警戒を怠らないよう、対策の徹底を呼び掛けた。
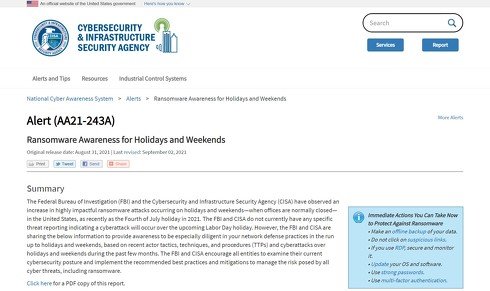 FBIとCISAが8月に公開した調査レポート
FBIの統計によると、ランサムウェア攻撃は増加傾向が続き、被害額も増大している。2021年1~7月にかけてFBIのインターネット犯罪苦情処理センター(IC3)に寄せられたランサムウェアの被害報告は、前年同期比62%増の2084件、被害額は同20%増の1680万ドル(約18億円)を超えた。
犯行の手口も悪質化の一途をたどり、システムバックアップが暗号化されたり消去されたりして、被害組織が復旧できない事案も発生しているという。
攻撃の発端となる不正侵入の手口としては、フィッシング詐欺メールや、セキュリティ対策が手薄なRDPエンドポイントに対するブルートフォース攻撃(パスワードを総当たりで試す手口)の利用が多かった。他にもソフトウェアやOSの脆弱性悪用やマネージドサービスプロバイダーの悪用、盗んだり闇市場で調達したりした認証情報の悪用も横行している。
攻撃者は多くの場合、ランサムウェアを発動してシステムを暗号化するずっと前から、ネットワークに潜伏して偵察や情報の収集、抜き取りなどの活動をひそかに行っている。このためFBIやCISAは、実質的な被害が発生する前にそうした兆候を捉えて攻撃を阻止する「脅威ハンティング」と呼ばれる対策を勧告している。
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
2
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
9
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
10
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR