




















「mineo」も不正ログイン被害、6458件 リスト型攻撃で
ケイ・オプティコムは8月16日、MVNOサービス「mineo」などを利用するために使う「eoID」について、6458件の不正ログインを確認したと発表した。ユーザー本人ではない第三者がIDやパスワードを入手してログインを試みるリスト型攻撃とみられる。同日時点で顧客データの流出は確認していないという。
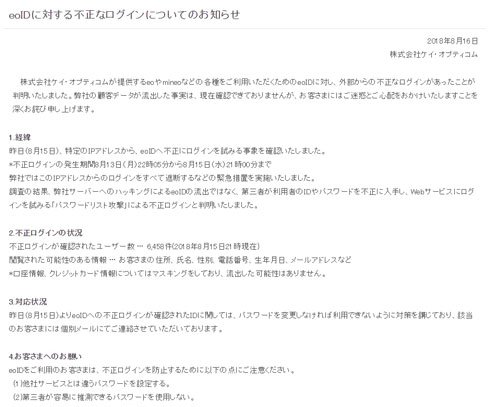 「eoIDに対する不正なログインについてのお知らせ」
不正ログインは8月13日午後10時5分~15日午後9時まで、特定のIPアドレスから行われていた。同社によれば、ユーザーの住所や氏名、性別、電話番号、生年月日、メールアドレスなどが閲覧された可能性がある。口座情報やクレジットカード情報は、マスキングしているため流出の恐れはないとしている。
緊急措置として、該当のIPアドレスからのログインを全て遮断。不正ログインを確認したIDについては、パスワードを変更しなければ利用できないようにし、ユーザーに個別にメールで連絡しているという。
同社は「お客さまにはご迷惑とご心配をおかけいたしますことを深くおわび申し上げます」と謝罪。ユーザーには、他社サービスのパスワードの使いまわししたり、第三者が容易に推測できるパスワードを設定したりしないよう呼び掛けている。
リスト型攻撃による不正ログインは、NTTドコモが運営する「ドコモオンラインショップ」でも発生。ユーザーが知らないうちにiPhone Xを買われ、代金を請求される――という被害が相次いでいる。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
3
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
4
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
5
松屋の公式アプリとWebサイトが停止 不正アクセスを検知、モバイルオーダーや弁当予約も使えず
-
6
ベネフィット・ワンの委託先に不正アクセス セゾン会員向け優待サービスで約2.9万人分の個人情報漏えい
-
7
Amazon決算、AWS売上高が39.3%増で約5年ぶりの高成長 フリーキャッシュフローは大幅悪化
-
8
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
9
ヤクルト本社、個人情報約4万件漏えい 公式サイトへの不正アクセスで
-
10
ANAの予約情報に不正アクセス、JALと同じ委託先経由で 個人情報をのぞき見た痕跡も
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR