




















「パンドラの箱が開いた」 IoT機器の脆弱性対策、残された希望は(1/2 ページ)
この数年、デフォルトのパスワード設定のまま運用されていたり、脆弱性が放置されていたりするIoT機器、組み込み機器をターゲットにしたマルウェアの拡散が顕著になってきたのは周知の通りです。「Mirai」に代表されるこの種のマルウェアは、感染後、C&Cサーバ(コマンド&コントロールサーバ)からの指令に従って攻撃者に操られる「bot」となり、第三者にDDoS攻撃を仕掛ける踏み台として悪用されます。
IoT機器をターゲットにしたbotがまん延している理由は、インターネットに接続された無防備なIoT機器が増加しており、OS自体のセキュリティ機能が向上したり他の製品によって守られているPCやITシステムを狙うよりも、手間暇かけずに侵入できるからです。つまり、攻撃者にとって悪用の「コスト」が低いのです。
「2015年はIoTマルウェアの黎明期だったが、16年のMiraiの登場によって『パンドラの箱』が開き、例を見ない規模の攻撃が登場した」――7月31日~8月1日に開催されたセミナー「IoT Security Forum 2018」で、横浜国立大学の吉岡克成准教授はそう述べました。吉岡准教授は、15年からIoT機器をターゲットにしたマルウェアを観測してきました。
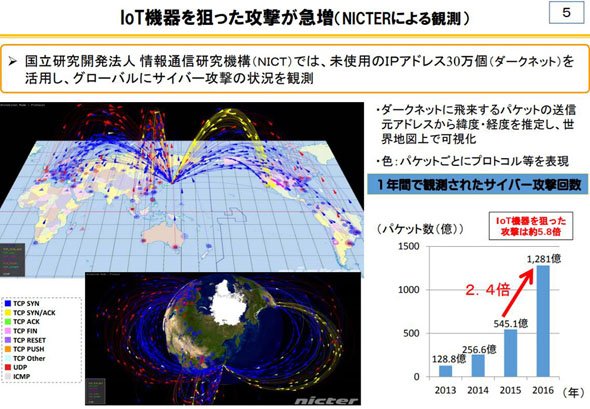 IoT機器を狙った攻撃は急増している=総務省の資料より
吉岡准教授はさらに「17年以降は成熟期を迎えている。侵入方法が多様化し、『Telnet』以外に、機器固有の脆弱性を悪用するもの、管理画面を狙うものなどさまざまな侵入経路が利用されるようになった他、国内でも感染が見られるようになってきた」といいます。また「永続感染型のマルウェアが登場してきて、攻撃側が目的達成に向けてゆっくり活動できるようになった」と述べ、攻撃が長期化する恐れを指摘しました。
手法だけでなく攻撃目的も多様化しており、第三者に対するDDoS攻撃だけでなく、特定組織への侵入や情報漏えいの足掛かりとして、あるいは仮想通貨のマイニングなど、さまざまな狙いで悪用されているといいます。
PCが「踏み台」にされた過去
 写真はイメージです
このようにIoT機器が便利な「踏み台」となる前は、主に、インターネットにつながっているごく普通のPCが踏み台化される時期が長く続いていました。現在のIoT機器と同様にパッチが適用されていなかったり、アクセス制限が行われず外部からアクセス可能な状態だったり――そんなPCをターゲットにしたさまざまなbotが、数万、数十万単位でPCに感染してbotネットを構成し、時には「Zeus」と「SpyEye」のように時には複数のbotネットの間で「縄張り争い」まで繰り広げられることもありました。
このとき、日本では他にあまり例を見ない対策が進められました。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
5
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
6
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
9
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
10
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR