




















ITの過去から紡ぐIoTセキュリティ
政府のIoT機器調査、無差別の「力業」に踏み切った背景は(1/4 ページ)
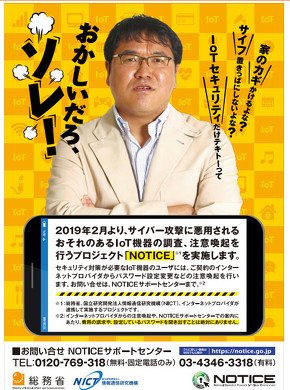 政府によるIoT機器のセキュリティ調査「NOTICE」を周知するポスター=総務省のニュースリリースより
総務省は2月1日、脆弱な設定のままインターネットにつながっており、サイバー攻撃に悪用される恐れのあるIoT(Internet of Things)機器を洗い出し、インターネットサービスプロバイダー(ISP)を介してユーザーに注意喚起を行う「NOTICE」(National Operation Towards IoT Clean Environment)という取り組みを発表しました。実際に調査を担うのは国立研究開発法人情報通信研究機構(NICT)で、2月20日から実施予定です。
この取り組みを巡っては一部の報道で「無差別の侵入」と表現された他、ネット上でも「国がわざわざ、各戸のドアが施錠されているか確かめるのはやりすぎでは」「これを機に、なしくずし的に侵入範囲が広げられるのではないか」など、否定的な意見も上がりました。大半のユーザーにとっては「寝耳に水」の話ということもあり、不安に感じるのも無理はないでしょう。
実はこのNOTICE、2018年11月に施行された「電気通信事業法及び国立研究開発法人情報通信研究機構法の一部を改正する法律」を踏まえて準備が進められてきた取り組みで、決して突然浮上したものではありません。
けれど猶予があったにもかかわらず、「どのような法律の枠組みの下で、具体的にどんな調査が行われるのか」が十分に伝わっていなかった上に、「なぜ、こうした力業に訴えてでも対策を進める必要があるのか」についても、まだあまり認識されていないようです。今回はその背景を考察したいと思います。
連載:ITの過去から紡ぐIoTセキュリティ
家電製品やクルマ、センサーを組み込んだ建物そのものなど、あらゆるモノがネットにつながり、互いにデータをやりとりするIoT時代が本格的に到来しようとしています。それ自体は歓迎すべきことですが、IoT機器やシステムにおける基本的なセキュリティ対策の不備が原因となって、思いもよらぬリスクが浮上しているのも事実です。
この連載ではインターネットの普及期から今までPCやITの世界で起こった、あるいは現在進行中のさまざまな事件から得られた教訓を、IoTの世界に生かすという観点で、対策のヒントを紹介していきたいと思います。
MiraiとNOTICEの特定アクセス、何が違う?
既にさまざまな報道で指摘されてきましたが、家庭用ルーターやWebカメラ、その他の組み込み機器やIoT機器の中には、脆弱な状態のままインターネットに接続されているものが少なくありません。
ここ数年、サイバー攻撃者はこうした機器を格好のターゲットと捉え、さまざまな形で悪用してきました。その最も有名な例が、IoT機器に感染してbot化し、他者に対するDDoS攻撃の踏み台にする「Mirai」です。そろそろ風化してきたきらいもありますが、Miraiが登場し、1Tbpsクラスという、文字通り「桁違い」の規模のDDoS攻撃が起きた際のインパクトは大きなものでした。
Miraiは、インターネットにスキャンをかけてtelnet、すなわちtcp/23ポートで接続可能な状態のデバイスを探索し、見つかると「admin」と「123456」「password」といったいくつかの安易なIDとパスワードの組み合わせでログインが可能かどうかを試しました。ログインに成功すればさらに別のマルウェアをダウンロードし、攻撃者の指令に応じて動く「bot」に仕立ててDDoS攻撃を実施します。
そう、この挙動だけ見れば、途中までは「NOTICE」において、NICTが行う調査活動、いわゆる「特定アクセス行為」の動きとそっくりです。
Copyright © ITmedia, Inc. All Rights Reserved.


ITの過去から紡ぐIoTセキュリティ
家電製品やクルマ、センサーを組み込んだ建物そのものなど、あらゆるモノがネットにつながり、互いにデータをやりとりするIoT時代が本格的に到来しようとしています。それ自体は歓迎すべきことですが、IoT機器やシステムにおける基本的なセキュリティ対策の不備が原因となって、思いもよらぬリスクが浮上しているのも事実です。 この連載ではインターネットの普及期から今までPCやITの世界で起こった、あるいは現在進行中のさまざまな事件から得られた教訓を、IoTの世界に生かすという観点で、対策のヒントを紹介していきたいと思います。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
2
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
3
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
4
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
-
5
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
6
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
7
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
8
「お前らの作品は所詮コピーだ」――富野由悠季さん、プロ論を語る
-
9
GMO、「能動的サイバー防御」発動を政府に要請 「お名前.com」FX用VPSへの攻撃で
-
10
ロリポップ改ざん問題でツイート炎上のGMO熊谷社長、「強気すぎた」と謝罪
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR