




















IT基礎英語
重大なリスクをもたらすremote attackは、他人のコンピュータを遠隔操作する
外出自粛が続く中、「remote」は今や当たり前の日常になった。remoteで仕事して、remoteで授業を受け、remote帰省して、テレビのremote番組を見る、なんて生活にも慣れつつあるかもしれない。
remote(リモート)という用語は本体や中心拠点から離れた状態を意味する。そう言われてピンとこない人も、リモコンと言われれば馴染みがあるはず。リモコン、つまり「remote controller」は、家電などの本体に触れずに離れた場所から遠隔操作する装置のこと。同じような意味で、会社員が本社やオフィスから離れて勤務するテレワークは「remote work」とも言い換えられる。
セキュリティ用語で「remote attack」(リモート攻撃、または遠隔攻撃)といえば、インターネットなどのネットワーク経由で離れた場所から他人のコンピュータにサイバー攻撃を仕掛ける行為を指す。犯人は大抵の場合、ソフトウェアの脆弱性を悪用して攻撃を展開する。そこでMicrosoftやGoogleやAppleなどの大手ソフトウェアメーカーは、定期的に自社のソフトウェアの脆弱性に関する情報を公表して注意を呼び掛ける。
例えばGoogleが毎月公表しているAndroidの脆弱性情報には、よくこんな説明が出てくる。
The most severe of these issues is a critical security vulnerability in the System component that could enable a remote attacker using a specially crafted transmission to execute arbitrary code within the context of a privileged process.
これらの問題の中で最も深刻なのは、システムコンポーネントの重大な脆弱性。リモートの攻撃者が特別な細工を施したトランスミッションを使って、特権プロセスの文脈で任意のコードを実行できる。
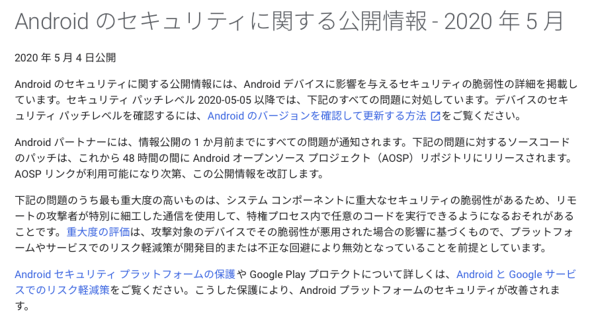 Androidの脆弱性情報
「特権プロセスの文脈で任意のコードを実行」とは簡単に言うと、離れた場所にいる攻撃者が他人のAndroid端末を好き勝手に遠隔操作できるということ。被害者は情報を抜き取られたり、マルウェアを仕込まれたり、ファイルや写真を削除されたりして、自分のAndroid端末が制御不能になるかもしれない。
こうした脆弱性は、どれくらい深刻かによってランク付けされる。中でもこの手の「remote code execution(RCE)」(リモートコード実行)の脆弱性は、最も危険が大きく重大な問題と位置付けられる。
リモートの攻撃者はどこにいるのか分からない。隣の席かもしれないし、よその国かもしれないし、地球の裏側にいるかもしれない。
場所を表す言葉にremoteを付けて、例えば「remote place」といえば、僻地とか辺境とかド田舎の意味になる。CNNの「The most remote places on Earth」という記事によると、地球上で一番のremote placeは北極と南極、次いで南太平洋上の陸地から遠く離れた「ポイント・ネモ」とのこと。かろうじて行けそうな場所ではイースター島が6位に入っている。
 宇宙よりも遠い場所、南極
けれど地球上のどんな辺境にいても、ネットに接続できる環境さえあれば、remoteで仕事もできるしremote攻撃にも遭うかもしれないという現実は、便利なのか怖いのか。
Copyright © ITmedia, Inc. All Rights Reserved.


IT基礎英語
ITmediaで海外情報を長年翻訳している鈴木聖子さんが、IT関連記事に登場する英文の中からよく見かける単語や気になった表現について紹介するコーナーです。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「侵入経路塞いだが、バックドアから……」不正アクセス105時間の攻防、分単位で報告 防災メールのアルカディア
-
2
NECの委託先にサイバー攻撃 正規アカウント悪用し顧客のサーバ暗号化、個人情報の漏えいも
-
3
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
-
4
スクエニアカウントに不正ログイン、他社で流出の情報使用か 全アカウントのパスワード強制リセットも視野に
-
5
ふるさと納税の「ふるさとチョイス」、会員情報445万件流出 寄附控除試算額も
-
6
メドレー、不正アクセスで停止中のサービスを作り直して再開へ 従来システムは再稼働させず
-
7
デジタル庁、政府職員18万人にAIエージェント環境を展開──「源内」で提供開始、独自の安全基準も
-
8
阪急阪神百貨店などの共通ID、ほぼ全会員分漏えい 約126万件 予約サイトに不正アクセス
-
9
栃木県警、全職員の情報流出か アルカディア不正アクセス、他県警でも被害判明相次ぐ 報道
-
10
家電量販のJoshin、不正アクセスで一部サービス停止 個人情報漏えい「可能性否定できず」
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR