




















NTTコムに不正アクセス 法人の工事情報が漏えいした疑い
NTTコミュニケーションズは5月28日、自社のサーバ設備が外部から不正アクセスを受け、一部の情報が漏えいした可能性があると発表した。漏えいの可能性が分かっているのは法人の工事に関する情報で、現在までに顧客管理情報や個人情報の漏えいは見つかっていないとしている。
漏えいの可能性があるのは、同社の法人向けサービス「Bizホスティング エンタープライズ」と「Enterprise Cloud1.0オプションサービス」に関する工事情報。
攻撃者は、2つのサービスの管理サーバが置かれたセグメントに接続する海外拠点サーバを踏み台に侵入。NTTコムが調査した結果、同セグメント内の運用サーバ(サーバB)に到達していたことが分かった。このサーバBに接続していた工事情報管理サーバから、外部へ情報が漏れた可能性があるという。
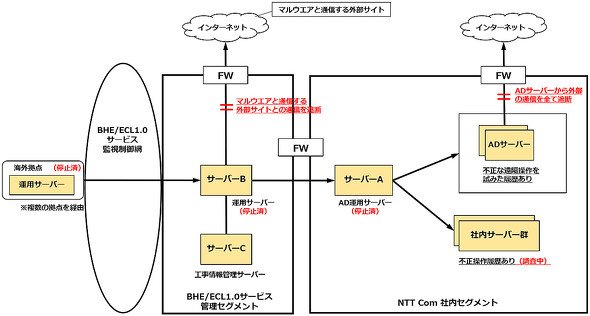 攻撃者の侵入経路(NTTコムの説明より)
また、攻撃者はサーバBからNTTコムの社内セグメントにあるディレクトリ管理システム「Active Directory」の運用サーバ(サーバA)にも侵入していた。サーバAに接続しているActive Directoryサーバに不正な操作を試みたログが残されていた他、社内の業務サーバ群にも不正な操作の跡があったとしている。
NTTコムは「業務サーバ群には顧客情報管理サーバは含まれていない」としつつも、「業務情報の中に機密情報があり、それが顧客につながること自体は否定できない」と取材に答えた。業務サーバ群からの情報漏えいについては調査中としている。
攻撃者の侵入にはActive Directoryサーバのログから7日に気付いた。同日にサーバAを緊急停止。侵入経路となった可能性があるサーバBを調査し、工事情報管理サーバに不正アクセスの形跡があると分かったのが13日のことだという。
同社は攻撃により侵入された理由について、「ユーザーの環境を新サービスへ移行するのに伴い、撤去を控えていたサーバBや海外の運用サーバ、一部の通信経路が侵入に使われたと考えている」と分析。
今後は移行中の設備でも、物理的に撤去が終わるまでは最新のセキュリティ対策を施すとしている。
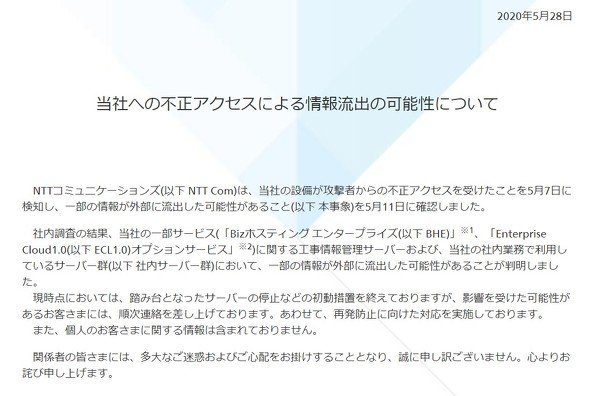 NTTコムの発表文(一部抜粋)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
-
2
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
3
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
4
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
5
カプコン、1177万件漏えい 不正アクセスで
-
6
高市総理、サイバーセキュリティの本を出していた しかも“PHP”から
-
7
旅行ゲーム「ワールドクエスト」、PHP脆弱性で即日サービス終了 「古い仕組みのため対策とれず」
-
8
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
9
「GitLab」に深刻度“最大”の脆弱性 認証なしで任意のコード実行の恐れ、修正版適用を CVSS「10.0」
-
10
認証局eMudhraの中間証明書、秘密鍵が「数ミリ秒」で復元可能な脆弱性 大手各社が緊急遮断
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR