




















セキュリティ研究者狙い撃ちの攻撃キャンペーンをGoogleが警告 背後に北朝鮮か
米Googleは1月25日(現地時間)、多数の企業や組織のセキュリティ研究者を標的とした数カ月前から進行中の攻撃キャンペーンについて説明し、警告した。同社は、このキャンペーンは北朝鮮に拠点を置く政府支援のグループによるものと考えているという。
Advanced Persistent Threat(APT)型攻撃などを監視するGoogle内のチーム、Threat Analysis Group(TAG)によると、このグループはセキュリティ研究者から信頼を得るため、多様なサービスで複数のアカウントを作り、偽のセキュリティ研究ブログを開設している。
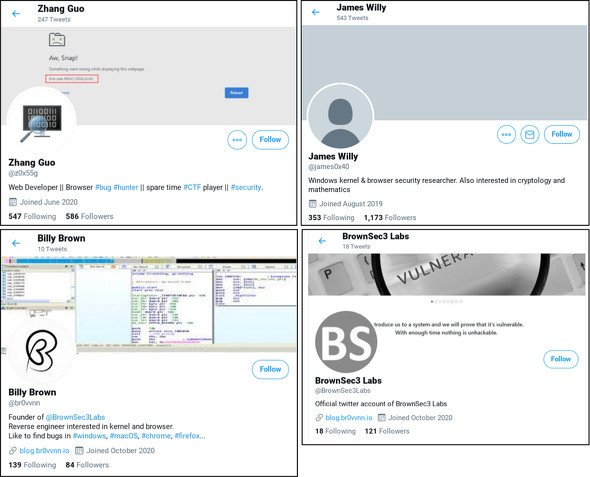 信頼性獲得のために生成されたTwitterアカウント
おおまかな手口は次の通り。まず攻撃者はTwitterやLinkedIn、Telegram、Discord、Keybaseなどで複数のアカウントを作り、これらのアカウントで偽研究ブログへのリンクやコメントを投稿することでブログの“もっともらしさ”を確立させた上で、ターゲットの研究者にアプローチする。つながりができた研究者に脆弱性研究で協力するかどうか尋ね、同意すればVisual Studioプロジェクトを提供する。このプロジェクトに脆弱性を悪用するソースコードと、攻撃者のC2ドメインとの通信を自動で開始するDLLが仕込まれている。
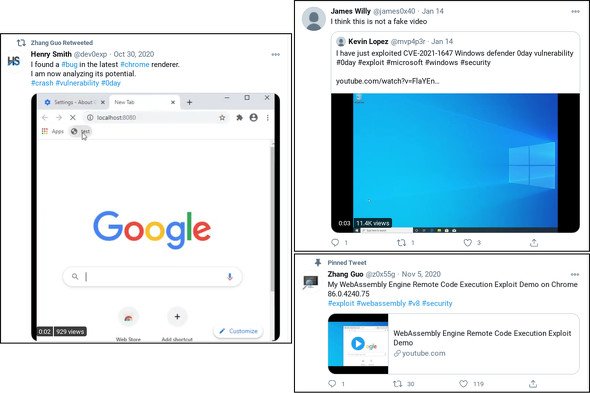 ブログへのリンクのツイート
こうしたソーシャルエンジニアリングによる攻撃に加え、ブログの記事にアクセスした研究者のシステムに悪意あるサービスがインストールされ、メモリ内にバックドアを仕掛けられたケースも報告された。この被害者のシステムは完全なパッチを適用したWindows 10上で最新版Chromeブラウザを実行していたという。現時点で侵害のメカニズムは解明されておらず、TAGは情報を求めている。
TAGは攻撃者が使っている一連のアカウントやC2ドメインなどのリストを公開し、そのいずれかにアクセスしたことがある場合はシステムを確認することを勧めている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR