


Innovative Tech
「予測されやすいパスワード」有名サイト75%で許可 米プリンストン大が警鐘
Innovative Tech:
このコーナーでは、テクノロジーの最新研究を紹介するWebメディア「Seamless」を主宰する山下裕毅氏が執筆。新規性の高い科学論文を山下氏がピックアップし、解説する。
米プリンストン大学の研究チームが発表した「Password policies of most top websites fail to follow best practices」は、Webサイトで新しくパスワードを設定する際にユーザーが保護される仕様になっているかを調査し考察した論文だ。世界で最も人気のある英語圏のWebサイト120のパスワードポリシーを調査した。
結果は、120サイト中13%しかベストプラクティスではなかった。具体的には、75%のWebサイトが「abc123456」や「P@$$w0rd」のような最も推測されやすいパスワードの選択を許可しはじかなかった。
また45%が数字や特殊文字などの特定の文字クラスをパスワードに要求することでユーザーに負担をかけており、セキュリティ上のメリットがなかった。さらにパスワードの強化に役立つとされるパスワード強度計の導入率は低く、19%にとどまっていた。
調査目的と方法
過去20年間にユーザー認証の方法が進歩したとはいえ、オンライン・アクセスにパスワードが不可欠であることに変わりはなく、近い将来にパスワードを置き換えることは不可能であると思われる。このような理由から、オンラインサービスはパスワードのセキュリティとユーザビリティに焦点を当てる必要がある。
これを促進するために、Webサイトは主に、ブロックリスト、強度計、Password Composition rules/Policies(PCP)という3種類のパスワード作成時の介入方法を用いている。ブロックリストとは、漏えいしたパスワードや簡単に推測できるパスワードのリストと照合して別のパスワードを選択するように促すことを指す。
強度計とはパスワード入力時に、予測のされやすさを強度メーターで視覚的に提示してくれることを指す。PCPとは、例えばパスワードに最低8文字以上が必要、数字や特殊文字を組み合わせた複雑性が必要などのパスワードを強化する決まりごとを指す。
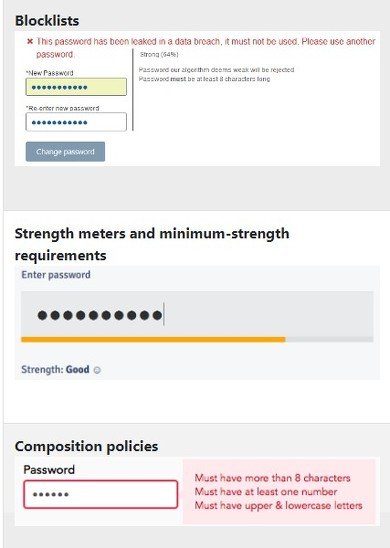 上からブロックリスト、強度計、PCPを示している
先行研究では、ブロックリストと強度計を正しく設定した場合、ユーザーに大きな負担をかけることなくより強いパスワードを作成するよう導くと結論付けられている。一方で、特定の文字クラス(小文字、大文字、数字、記号など)を要求するPCPはユーザーへの負担が大きいため推奨されていないといわれている。
今回はこれら3種類の観点からセキュリティとユーザーにとってベストプラクティスなパスワード設定方法がWebサイトで取られているのか、世界で最も人気のある英語圏のWebサイト120(アクセス期間は2021年10月から2021年12月)のパスワードポリシーを調査し明らかにする。
具体的には、ブロックリストの作成が不十分であったり、PCPが旧式であったり、パスワード強度計が正しく設定されていないWebサイトを手作業で見つけ出しリストにする。
ここでいうベストプラクティスとは次の3つの条件を満たしているものとする。(1)推測されやすいパスワードのうち、最も一般的な40種類(漏えいした有名なパスワード20を含む)を5つ以内で許可している。(2)敵対者に推測されにくいパスワードを正確に測定するパスワード強度計を採用している。(3)パスワードの最小文字数7文字以上で、特定の文字クラスを要求していない。
調査結果
調査の結果、ベストプラクティスに従っているWebサイトはわずか15サイトだと分かった。具体的には、120サイト中97サイトが強度計を使用していなかった。強度計を使用していた23サイト中10サイトは、メーターを特定のタイプの文字へのナッジとして誤用しており、推測可能性の概念を組み込んでいなかった。
Webサイト120サイト中71サイトはパスワードを全くチェックせず、テストした推定されやすい一般的な40個のパスワード全てを許可していた。ブロックリストがあるサイトの内19サイトは、推定されやすい一般的な40個のパスワードの半分未満しかブロックしていなかった。
120サイト中54サイトでは、数字や特殊文字などの特定の文字クラスを必要としており、ユーザーに負担をかけていた。今回の結果から研究チームは、多要素認証(MFA)など他の認証技術の採用に関心を移し、パスワードポリシーを強化する必要はないと考えている可能性があると考察している。
今回調査した120サイトとその結果の詳細はこちらで公開されている。ベストプラクティスだったサイトでは、google.com、yahoo.com、tumblr.com、twitch.tv、opera.com、techcrunch.comなどが挙げられた。推測されやすいパスワード40個全てをブロックしたのは15のWebサイトだけで、google.com、adobe.com、twitch.tv、github.comが含まれた。
反対にベストプラクティスではなかったサイトでは、例えばamazon.comは最小文字数6で強度計もなく推測されやすいパスワードを一切はじかなかった。TikTok.com、Netflix.com、dropbox.com、Walmart.comなども推測されやすいパスワードを一切はじいていなかった。
また、54のサイトは大文字と小文字、数字、記号を特定に組み合わせた複雑なパスワードをユーザーに作成させていた。これらには、microsoft.com、apple.com、adobe.com、vimeo.com、paypal.comが含まれた。
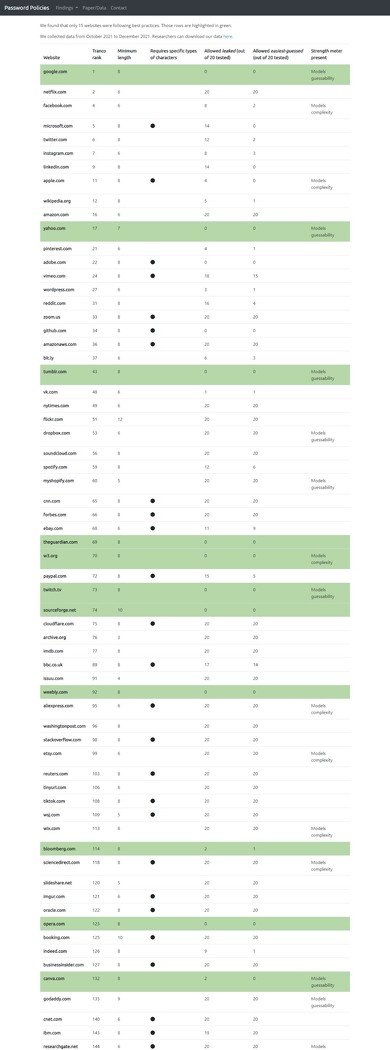 調査した120サイト。緑がベストプラクティスのWebサイト
Source and Image Credits: Kevin Lee, Sten Sjoberg, and Arvind Narayanan.“Password policies of most top websites fail to follow best practices”
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Excel、40年続く原則を変更へ 1個のセルで複数の値を扱う新機能
-
2
「タイムズカー」会員情報約660万件漏えい 運転免許画像など 不正アクセスで
-
3
クリスタ素材非公開、セルシスに詳しく聞いた 「英国政府とは無関係」……決済事業者は?
-
4
Ankerの回収対象モバイルバッテリーで発火事故 25年度も7件、消費者庁が注意喚起
-
5
OpenAI、最上位モデルのツール使用を伴う学習・評価・推論を全て停止したと発表
-
6
カカクコム、KDDIとの資本提携を解消 TOBで資本構造が変化 業務提携は継続
-
7
「スマホ注文なのに客用Wi-Fiがない」のはなぜか? 導入しない飲食店側の事情
-
8
タイムズカー、会員の免許情報や本人確認書類が漏えいの可能性 不正アクセスで
-
9
農水省の“クソダサ”ポスター話題 「AIよりよっぽど良い」の声も 担当者に狙いを聞いた
-
10
週89時間利用も……「AIキャラチャット」依存の10代たち 「やめたい」と思っても抜け出せないワケ
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR