




















Innovative Tech
北朝鮮ハッカー集団によるGmailを盗み見るサイバー攻撃、Chrome拡張機能を活用
Innovative Tech:
このコーナーでは、テクノロジーの最新研究を紹介するWebメディア「Seamless」を主宰する山下裕毅氏が執筆。新規性の高い科学論文を山下氏がピックアップし、解説する。
米セキュリティ会社Volexityは、北朝鮮政府がスポンサーのハッカー集団「SharpTongue」が手掛ける新たなハッキング方法に関する情報を発表した。「SHARPEXT」と呼ぶ今回のマルウェアは、ブラウザの拡張機能を用いてGmailやAOLメールの内容を盗み取る攻撃を行う。
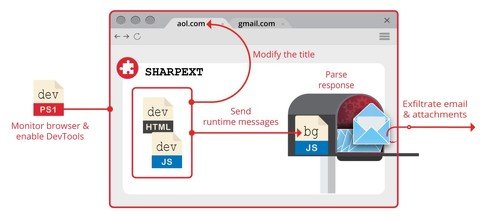 SHARPEXTのワークフロー
実はこのマルウェアは新しいものではなく、発見時の2021年9月には攻撃が始まっており、継続的な改善によりすでにバージョン3.0までアップデートしている。最初はGoogle Chromeだけだったが、最新バージョンではChromeに加え、Microsoft Edge、Naver Whaleの3つのブラウザへの攻撃をサポートしている。どれもChromiumベースだ。
攻撃者はSHARPEXTを展開する前に、感染したコンピュータから拡張機能をインストールするために必要なファイル(ブラウザのresources.pakファイルのコピー、ユーザーSIDの値、ユーザーのシステムにあるオリジナルのPreferencesとSecure Preferencesのファイル)を抽出する。ブラウザのセキュリティを回避するためにこれらを事前に取得する。
収集したファイルを使用し、展開時にブラウザが受け入れる新しいSecure PreferencesとPreferencesファイルを作成する。変更されたPreferencesファイルが配置されると、ブラウザは自動的にフォルダにある悪意のある拡張機能をロードする。
SHARPEXTはPowerShellスクリプトでDevToolsの有効化を行い、被害者のブラウザに関連するプロセスを無限ループでチェックする。このPowerShellスクリプトは、DevToolsや被害者に警告を発するウィンドウを非表示にするため、被害者が攻撃に対して気が付きにくくしている点で巧妙である。
悪意あるブラウザ拡張機能がインストールされると、GmailデータやAOLデータをリモートサーバにアップロードするなどのリクエストが可能となる。その際には、盗んだデータの重複を防ぐために、無視するメールアドレスリストの作成機能、すでに盗んだメールアドレスリストの作成機能、監視対象タブの一覧作成機能などのオプションが含まれる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
2
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
3
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
4
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
-
5
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
6
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
7
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
8
GMO、「能動的サイバー防御」発動を政府に要請 「お名前.com」FX用VPSへの攻撃で
-
9
ロリポップ改ざん問題でツイート炎上のGMO熊谷社長、「強気すぎた」と謝罪
-
10
「AIでエンジニア派遣は不要になる」のか? 各社に肌感を聞いた 求められる人材、明確に変化
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR