




















全員に管理者権限、パスワードは全部共通、脆弱性は放置…… ランサム攻撃受けた大阪急性期・総合医療センターのずさんな体制
2022年10月末にサイバー攻撃を受けたことで話題になった大阪急性期・総合医療センターが3月28日に、同件の調査報告書を公開した。調査によると、同センターではユーザー全てに管理者権限を付与していた他、数あるサーバやPCなどで共通のIDとパスワードを使用しており、侵入経路となったVPN機器は脆弱性が放置されているなどずさんな管理体制だったことが分かった。
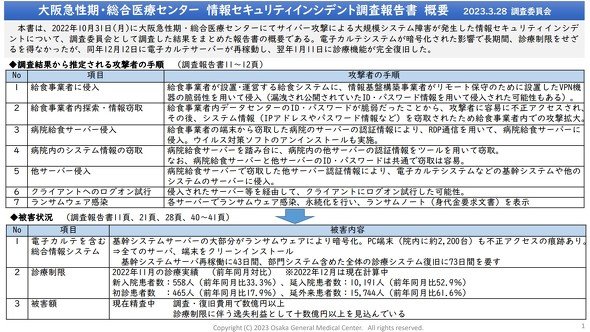 攻撃の手順と被害状況
問題が発生したのは22年10月31日。電子カルテシステムを稼働させていた基幹システムサーバがランサムウェアで暗号化され診療を制限することになった。完全復旧したのは23年1月11日。被害額は調査と復旧で数億円。診療制限で十数億円に及ぶという。
攻撃者は同センターが患者給食業務を委託している業者経由でシステムに侵入したとみられる。給食事業者に設置されていたVPN機器は脆弱性が放置されていたため、侵入経路になったという。
攻撃者は給食事業社のシステム内で得た認証情報を使ってセンターの病院給食サーバに侵入してウイルス対策ソフトをアンインストール。攻撃の範囲を拡大し、基幹システムサーバの暗号化に至った。
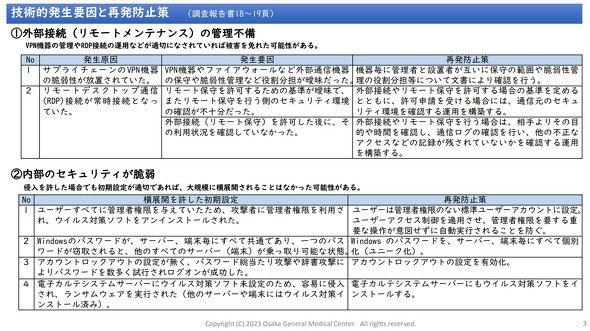
調査報告書では、被害の原因として以下を挙げている。
- VPN機器の脆弱性を放置していた
- リモートデスクトップツールを常に稼働させていた
- 全ユーザーに管理者権限を与えていたため、攻撃者も管理者権限で行動できた
- サーバやPCのログインIDとパスワードが全て共通だった
- 一定時間でアカウントがロックされるように設定していなかっため、ログイン試行を繰り返せる状態にあった
- 電子カルテシステムのサーバにウイルス対策ソフトを設定していなかった
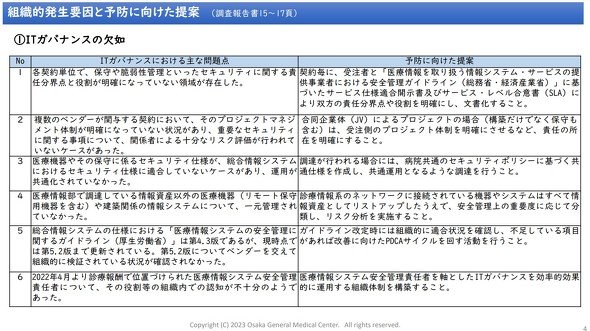
他にも、関係事業者間で責任分界点の明確化ができていなかった、リスク評価ができていなかったなどの問題もあったという。
大阪急性期・総合医療センターは調査で提示された具体的な再発防止策について「ITガバナンスの確立に全力で取り組んでいく」としている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
7
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
8
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
9
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
10
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR