




















Microsoft、BingとOffice 365を攻撃できる可能性のあるAzure ADの脆弱性を修正
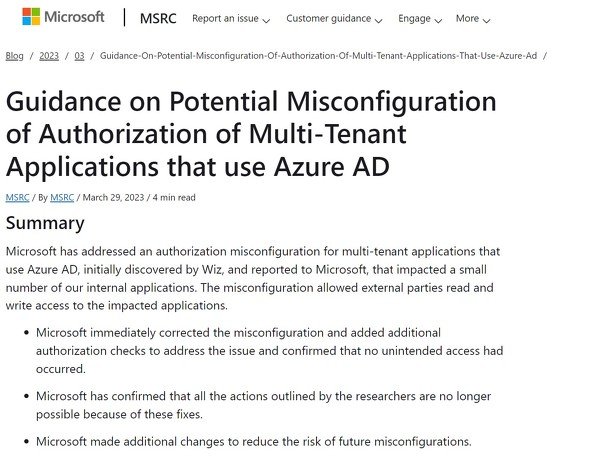
米Microsoftは3月29日(現地時間)、Azure Active Directoryを使用するマルチテナントアプリケーションの認証の構成ミスに対処したと発表した。この問題は、米Wiz Researchのアナリストが1月31日に報告したもの。
Wizによると、同社が「BingBang」と名付けたこの構成ミスを悪用すると、誰でもBing.comの検索結果をリアルタイムで変更したり、クロスサイトスクリプティング(XSS)攻撃でOffice 365のユーザーアカウントを侵害したりできた可能性があるという。Wizは、パッチが適用される前に脆弱性が悪用された証拠はないとしている。
WizはMicrosoftによる修正を確認した後、BingBangについての解説ブログを公開した。
Wizは、Azure App ServicesおよびAzure Functionsでアプリを作成する際、パブリックユーザーを含む任意のMicrosoftテナントのユーザーがアプリにログインできるように誤って構成されている可能性があることを発見した。
スキャンした結果、マルチテナントアプリの約25%が誤って構成されており、ユーザー認証なしに無条件にアクセスできるようになっていた。
さらに、誰でもアプリにログインしてCMSにアクセスできることも発見。アプリがBing.comに直接リンクされており、Bingの検索結果に表示されるライブコンテンツを変更できてしまった。
Wizは、このCMSを使ってBing.comでXSS攻撃を実行できることも確認したとしている。
Microsoftは、Azure Active Directoryの問題を防ぐためのセキュリティ強化を行ったとしている。また、リソーステナントに登録されていないクライアントへのアクセストークンの発行を停止し、アクセスを制限した。Microsoftはこの機能が「ユーザーのアプリの99%以上で無効になっている」としている。
マルチテナントアプリの開発者向けの保護方法については、Microsoftのガイダンスを参照されたい。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
3
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
4
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
5
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
-
6
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
7
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
8
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
9
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
10
TYPE-MOON、慈善団体を設立していた 「ノーツすこやかこども財団」としてこども食堂を支援
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR