




















Felica脆弱性問題、「楽天Edy」「nanaco」「WAON」「QUICPay」も「安心して使って」と声明
ソニーの非接触ICカード技術「FeliCa」のICチップの一部に脆弱性が見つかったことを受けて8月28日、FeliCaを利用した電子マネーサービス運営各社がそれぞれ、「サービスは安全に利用し続けられる」とのコメントを発表した。独自のセキュリティ対策などにより、安全性は確保されていると説明している。
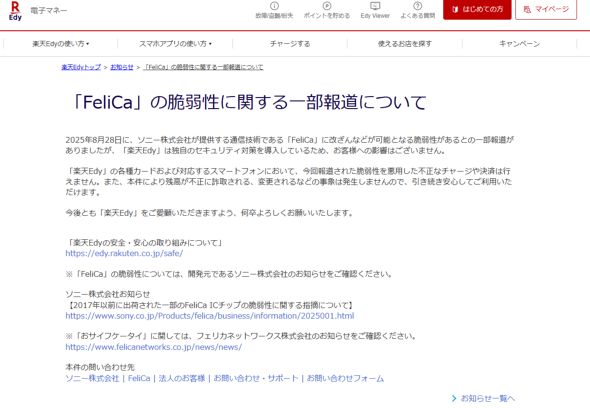 楽天Edyの安全性に関する声明
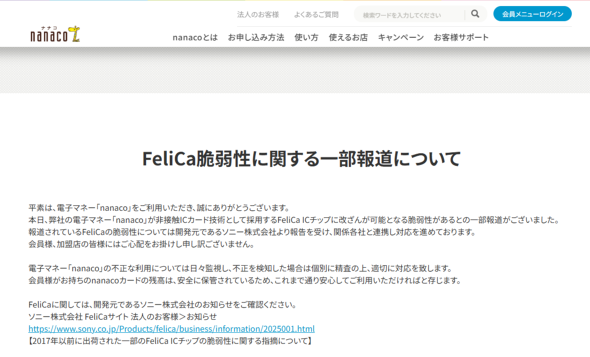 nanacoの安全性に関する声明
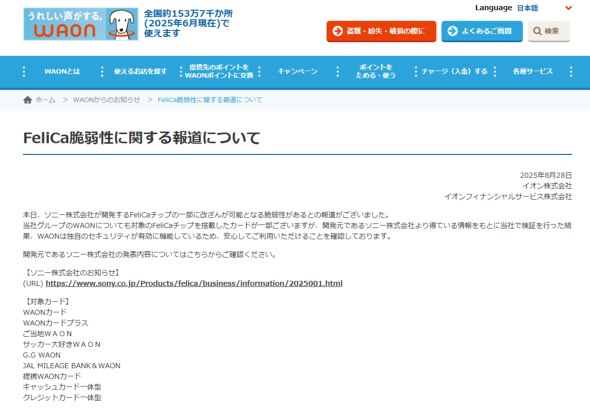 WAONの安全性に関する声明
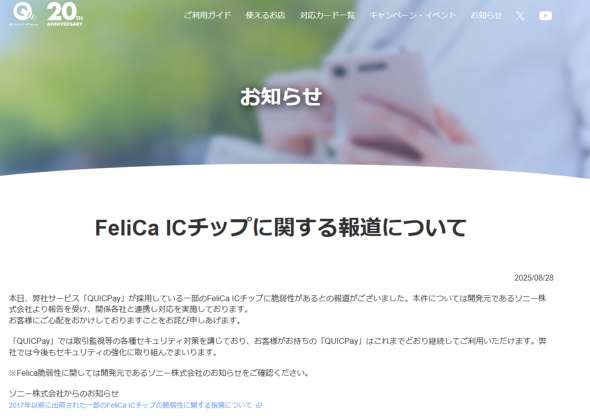 QUICPayの安全性に関する声明
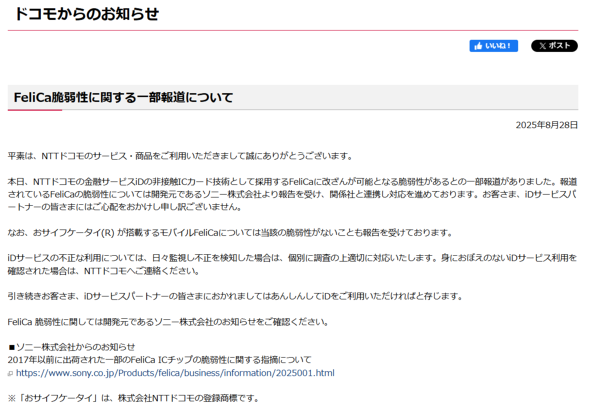 iDの安全性に関する声明
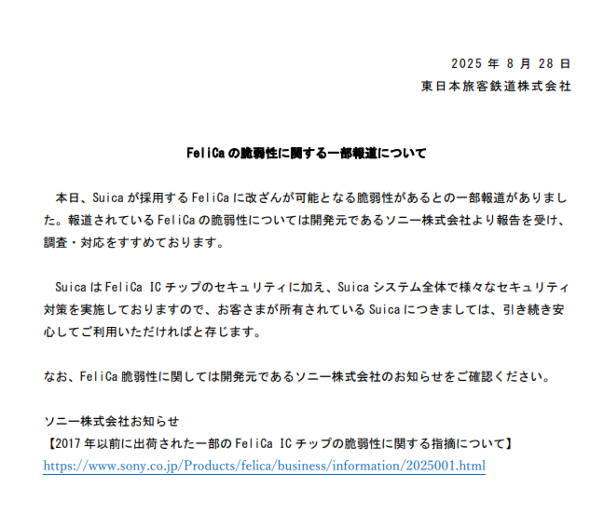 Suicaの安全性に関する声明
楽天Edyは今回の脆弱性について、「独自のセキュリティ対策を導入しているため顧客への影響はない。報道された脆弱性を悪用した不正なチャージ・決済は行えない」とコメント。
JCBは「QUICPayでは取引監視などの各種セキュリティ対策を講じており、これまで通り利用できる」と発表した。
セブン・カードサービスは「nanacoの残高は安全に保管されているため、引き続き通常通り安心してご利用いただける」と述べた。
WAONを提供するイオンフィナンシャルサービスのは「脆弱性対象のFeliCaチップを搭載したカードは一部あるが、検証した結果、WAON独自のセキュリティが有効に機能しており、安心して利用できる」としている。
NTTドコモは電子マネー「iD」について「関係社と連携し対応を進めている」とし、「安心して利用してほしい」と呼び掛けている。また「おサイフケータイ」が搭載する「モバイルFeliCa」には、問題の脆弱性はないことも報告した。
JR東日本も「Suica」について、「システム全体で様々なセキュリティ対策を実施しいるため引き続き安心して利用いただる」とコメントしている。
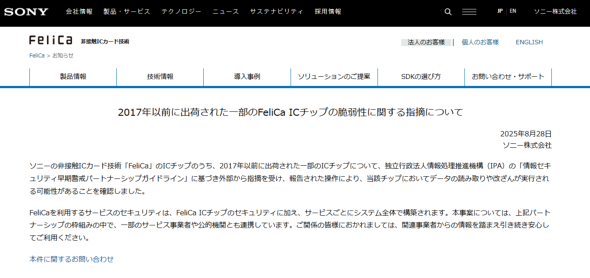 FeliCa開発元のソニーの声明
FeliCa開発元のソニーによると、脆弱性が見つかったのは対象は2017年以前に出荷された一部ICチップ。IPA(情報処理推進機構)のガイドラインに基づく外部からの指摘を受けて検証したところ、報告された操作によりICチップからデータの読み取りや改ざんが実行される可能性があることを確認したという。
ただし「サービスのセキュリティは、FeliCa ICチップのセキュリティに加え、サービスごとにシステム全体で構築される」(ソニー)。このため、ICチップに脆弱性はあっても「引き続き安心して利用できる」としている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
2
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
3
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
4
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
5
GMO、「能動的サイバー防御」発動を政府に要請 「お名前.com」FX用VPSへの攻撃で
-
6
「お前らの作品は所詮コピーだ」――富野由悠季さん、プロ論を語る
-
7
「AIでエンジニア派遣は不要になる」のか? 各社に肌感を聞いた 求められる人材、明確に変化
-
8
ロリポップ改ざん問題でツイート炎上のGMO熊谷社長、「強気すぎた」と謝罪
-
9
コミックシーモア、流出は最大約420万件に メールアドレスや生年月日など 不正アクセスの経路特定・遮断は完了
-
10
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR