




















カード番号総当たり「クレジットマスター攻撃」に注意、利用履歴の確認を Kyash
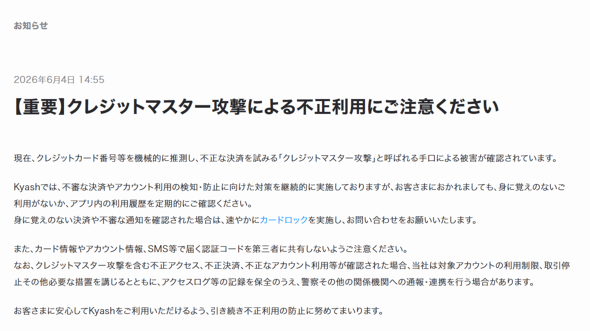
スマートフォンアプリを通じてVisaプリペイドカード決済ができるサービス「Kyash」提供元は6月4日、クレジットカード番号などを機械的に推測して不正な決済を試みる「クレジットマスター攻撃」による被害を確認したと発表した。
ユーザーに対し、アプリ内の利用履歴を定期的に確認し、身に覚えのない利用がないかをチェックするよう呼び掛けている。
クレジットマスター攻撃とは、カード番号の規則性を利用し、カード番号・有効期限・セキュリティコードの組み合わせを機械的に割り出す手口。攻撃者は大量の番号を自動生成し、ECサイトなどで決済を試みることで有効な番号を特定する。
Kyashは不審な決済やアカウント利用の検知・防止に向けた対策を行っているが、顧客にも利用履歴の確認などの対策を呼び掛けた。また、カード情報やアカウント情報、SMSなどで届く認証コードを第三者に共有しないよう注意を促している。
不正アクセスや不正決済が確認された場合、同社は対象アカウントの利用制限や取引停止などの措置を講じ、アクセスログの保全や、警察など関係機関への通報・連携を行う場合もあると説明している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「侵入経路塞いだが、バックドアから……」不正アクセス105時間の攻防、分単位で報告 防災メールのアルカディア
-
2
NECの委託先にサイバー攻撃 正規アカウント悪用し顧客のサーバ暗号化、個人情報の漏えいも
-
3
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
-
4
スクエニアカウントに不正ログイン、他社で流出の情報使用か 全アカウントのパスワード強制リセットも視野に
-
5
ふるさと納税の「ふるさとチョイス」、会員情報445万件流出 寄附控除試算額も
-
6
メドレー、不正アクセスで停止中のサービスを作り直して再開へ 従来システムは再稼働させず
-
7
デジタル庁、政府職員18万人にAIエージェント環境を展開──「源内」で提供開始、独自の安全基準も
-
8
阪急阪神百貨店などの共通ID、ほぼ全会員分漏えい 約126万件 予約サイトに不正アクセス
-
9
栃木県警、全職員の情報流出か アルカディア不正アクセス、他県警でも被害判明相次ぐ 報道
-
10
日本企業狙う不正アクセスにAI 攻撃者が自律型侵入テスト「ARTEX」を悪用 GMOイエラエ調査
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR