




















「LINE広告」の一部記録など約3年半分を誤って削除 LINEヤフー
LINEヤフーは7月24日、「LINE広告」などを利用する企業が広告の配信対象を設定した際に生じる記録の一部を誤って削除していたと発表した。対象は2022年12月15日から26年6月9日までの記録で、個人情報保護法に基づき保存が義務付けられていた。現時点において漏えいや不正利用は確認しておらず、ユーザーのサービス利用や企業による広告・メッセージ配信にも影響はないとしている。
同社は「LINE広告」や「LINE公式アカウント」などを通じて、広告やメッセージのターゲティング機能を提供している。企業がメールアドレスや電話番号など手元の顧客データを、元の値が分からないよう変換(ハッシュ化)してアップロードすると、LINEヤフー側がLINEのユーザーデータと照らし合わせ、一致した人に配信する仕組みだ。
個人情報保護法は、この照合で一致したLINEユーザーの内部識別子などをLINEヤフー側で記録するよう義務付けているが、その記録が保存対象から漏れていた。
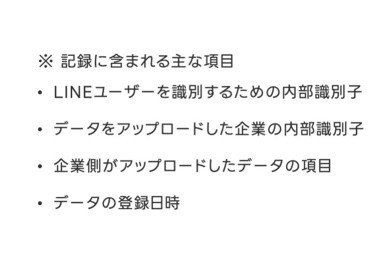 記録に含まれる主な項目(出典:プレスリリースより)
削除した記録は、LINEユーザーの内部識別子のほか、アップロード元企業の内部識別子、アップロードしたデータの項目、登録日時など。データ管理の定期的な見直しの際に、本来保存すべき記録を対象外として扱っていたことが発覚した。すでにシステムを修正し、対象期間以降の記録は適切に保存しているという。
これにより、ユーザーが個人情報保護法に基づく第三者提供記録の開示請求を行った場合、自身のデータがどの企業のアップロードしたデータに合致したかについて、履歴が不完全になっている可能性があるとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
-
2
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
3
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
4
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
5
カプコン、1177万件漏えい 不正アクセスで
-
6
高市総理、サイバーセキュリティの本を出していた しかも“PHP”から
-
7
旅行ゲーム「ワールドクエスト」、PHP脆弱性で即日サービス終了 「古い仕組みのため対策とれず」
-
8
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
9
「GitLab」に深刻度“最大”の脆弱性 認証なしで任意のコード実行の恐れ、修正版適用を CVSS「10.0」
-
10
認証局eMudhraの中間証明書、秘密鍵が「数ミリ秒」で復元可能な脆弱性 大手各社が緊急遮断
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR