




















macOSの「root」ログイン問題、10.13.0から10.13.1に更新すると再発の恐れ(要再起動)
米Appleは12月2日(現地時間)、11月30日に緊急公開したセキュリティアップデート「2017-001」について、「macOS High Sierra 10.13から10.13.1に最近更新したユーザーは、セキュリティアップデートを適用するために再起動してください」とサポートページで通知した。
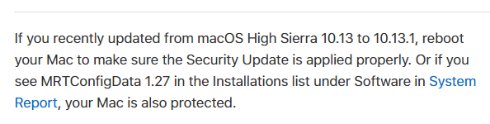 サポートページでの通告(日本語版には本稿執筆現在、まだない)
このセキュリティアップデートは、macOS High Sierra 10.13.1で、ユーザー名に「root」と入力すればパスワードなしで管理者権限でログインできてしまう問題に対処したもの。Appleは問題発覚から約18時間後という迅速さでアップデートを公開した。
米Wiredの1日の記事によると、このセキュリティアップデートをMac OS 10.13.0で実行し、その後Mac OS 10.13.1にアップデートすると、この問題が再発したというユーザーからの報告が多数あったという。10.13.1へのアップデートでは再起動が必要だとは明示されていないが、再起動するとセキュリティアップデートが適用された。
Wiredがこの問題をAppleに報告したところAppleから返答はなかったとしている。Appleは2日になってサポートページに上記の通知を追加した。
このアップデートが適用されているかどうかを確認する方法については、日本語版のサポートページにも解説がある。
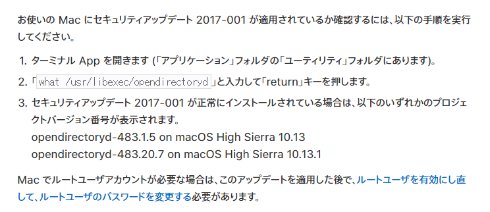 アップデート適用を確認する方法
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
3
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
4
「裏垢暴露」のつもりが警察沙汰 暴露系YouTuberが著名VTuberの“なりすまし”に騙されていた
-
5
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
6
無印良品、不正アクセスで最大2726万件の会員情報漏えいか 退会済みのユーザーも対象
-
7
松屋のアプリに不正アクセス、約238万件の個人情報が漏えい 停止中の補償も予定
-
8
総務省、GMO攻撃者サイトの「ブロッキング」を通信各社に要請 報道
-
9
ベネフィット・ワンの委託先に不正アクセス セゾン会員向け優待サービスで約2.9万人分の個人情報漏えい
-
10
松屋の公式アプリとWebサイトが停止 不正アクセスを検知、モバイルオーダーや弁当予約も使えず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR