




















すかいらーくのテイクアウトサイトでカード情報2270件漏えい セキュリティコードも
すかいらーくホールディングスは7月30日、オンラインでテイクアウトをオーダーできる「テイクアウトサイト」が不正アクセスを受け、最大2270件のクレジットカード情報が漏えいした可能性があると発表した。
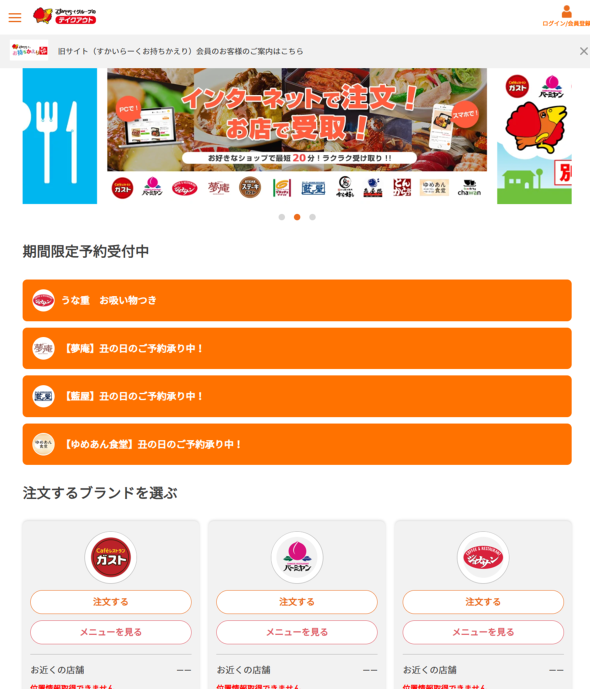 すかいらーくのテイクアウト
対象は、4月30日~5月7日の間に新規でカード登録した顧客で、氏名、生年月日、電話番号、メールアドレス、クレジットカード番号、有効期限、セキュリティコードが含まれていた可能性がある。
5月7日に不正アクセスを確認し、サイトを一時閉鎖して調査したところ、システムの脆弱性を悪用した不正アクセスを受けたことが判明した。影響を受けた顧客には電子メールで個別に連絡している。
テイクアウトサイトは6月6日、ネットでの事前決済機能をオフにして再開した。カードを使った事前決済の再開日は改めて発表する。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
2
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
3
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
-
4
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
5
カプコン、1177万件漏えい 不正アクセスで
-
6
高市総理、サイバーセキュリティの本を出していた しかも“PHP”から
-
7
トランプ大統領、Googleに「大西洋」の改名を打診 ピチャイCEOが「大洋は勘弁を」と難色
-
8
旅行ゲーム「ワールドクエスト」、PHP脆弱性で即日サービス終了 「古い仕組みのため対策とれず」
-
9
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
10
「GitLab」に深刻度“最大”の脆弱性 認証なしで任意のコード実行の恐れ、修正版適用を CVSS「10.0」
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR