




















Mastodonのパスワード設定は慎重に ID削除機能はない
ここ最近、日本でも急速に注目を集めている分散型SNS「Mastodon」は、誰でもインスタンス(サーバ)を立てられ、管理者になれるのが特徴だ。インスタンスに参加するユーザーは、自らの情報の扱いを管理者に一任することになる。ログイン用のパスワードは他サービスと異なるものするなど、自衛が大事だ。
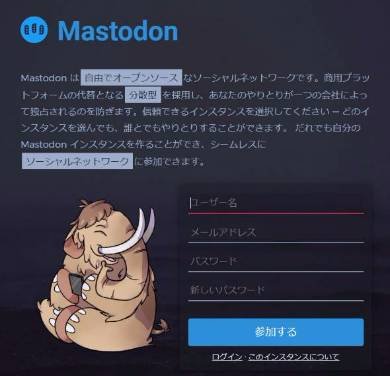 Mastodonはメールアドレスとパスワードでユーザー登録する(画像はmstdn.jpより)
Mastodonは、構築のためのソフトがオープンソースで公開されており、誰でもインスタンスを作ることができる。17日午前9時半時点で世界で860ものインスタンスが運用されており、ほとんどが個人によるもののようだ。
黎明期のWebサービスらしく性善説で運用されているが、悪意のある人が、IDやパスワードを抜き取るために立ち上げたインスタンスが存在する可能性は否定できない。デフォルトでパスワードを平文保存する仕様ではないが、悪意ある管理者が改造することは可能だ。Webサービスを利用する際の基本だが、パスワードは決して他のサービスと同じものを流用せず、メールアドレスも専用の捨てアドレスを用意するなどの自衛策が必要だろう。
また、ID削除機能は存在せず、一度登録したIDを削除することはできないようだ。不要になったIDは、投稿を削除し、メールアドレスも捨てアドに変えるなどして実質的に無効化するしかなさそうだ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
3
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
4
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
5
ベネフィット・ワンの委託先に不正アクセス セゾン会員向け優待サービスで約2.9万人分の個人情報漏えい
-
6
松屋の公式アプリとWebサイトが停止 不正アクセスを検知、モバイルオーダーや弁当予約も使えず
-
7
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
8
ANAの予約情報に不正アクセス、JALと同じ委託先経由で 個人情報をのぞき見た痕跡も
-
9
渦中のGMO、熊谷代表の発信は“火に油”か? 「経営トップが自ら広報」の功罪
-
10
不正アクセスによる漏えい人数、半年余りでのべ2億6000万人に 日本人口の2倍超
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR