




















なぜ、宅ふぁいる便は「暗号化」していなかったのか(1/3 ページ)
大阪ガスの子会社であるオージス総研が提供してきたファイル転送サービス「宅ふぁいる便」が1月に不正アクセスを受け、利用者のメールアドレスとパスワード、約480万件が漏えいしたことが明らかになりました。
「外部からの不正アクセスによる情報漏えい」だけならば、そう珍しいことではありません。けれどこの一件では、パスワードが「暗号化」も「ハッシュ化」もされていなかったことが分かり、波紋を呼んでいます。このデータを手に入れた誰かが、わざわざデータを復号しなくても、そのまますぐに悪用できるからです。
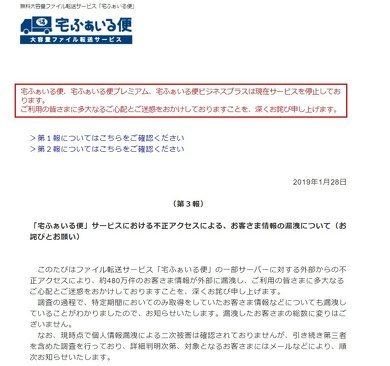 「宅ふぁいる便」公式サイトより
既にあちこちで報じられていることから対応済みの方も多いと思いますが、もし宅ふぁいる便で使っていたものと同じパスワードを他のサービスでも使い回していた場合、速やかに変更する必要があります。
「なぜ、暗号化していなかったのか」を考察
さて、この一件では、「今どき、パスワードを暗号化せず、平文のまま保存しているなんてあり得ない」という声が目立ちました。そう、パスワードの使い回しを見越して仕掛けられる「パスワードリスト攻撃」が決して珍しくない今、常識に照らせば、あり得ないことです。
でも、10年前、20年前はどうだったでしょうか。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
4
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
5
松屋の公式アプリとWebサイトが停止 不正アクセスを検知、モバイルオーダーや弁当予約も使えず
-
6
ベネフィット・ワンの委託先に不正アクセス セゾン会員向け優待サービスで約2.9万人分の個人情報漏えい
-
7
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
8
ANAの予約情報に不正アクセス、JALと同じ委託先経由で 個人情報をのぞき見た痕跡も
-
9
不正アクセスによる漏えい人数、半年余りでのべ2億6000万人に 日本人口の2倍超
-
10
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR