




















この頃、セキュリティ界隈で
iOSのゼロデイ脆弱性、「差し迫った危険はない」とApple
iPhoneなどiOSデバイスのメール機能に発覚したゼロデイの脆弱性。この問題を公表したセキュリティ企業によれば、ユーザーが何も操作しなくても悪用される恐れがあり、日本企業の幹部を含む各国の要人が狙われた疑いがある。報告を受けてAppleは、脆弱性があることを確認して対応に乗り出したものの、ユーザーが差し迫った危険にさらされるような問題ではないと反論した。
今回の脆弱性は、米国の新興セキュリティ企業ZecOpsが発見して公式ブログで詳細を公表した。同社によると、脆弱性を悪用すれば、狙った相手に不正なメールを送り付けて大量のメモリを消費させ、悪意のあるコードを外部から実行できてしまう。攻撃を受ければメールが流出したり、改ざん・削除される恐れもある。
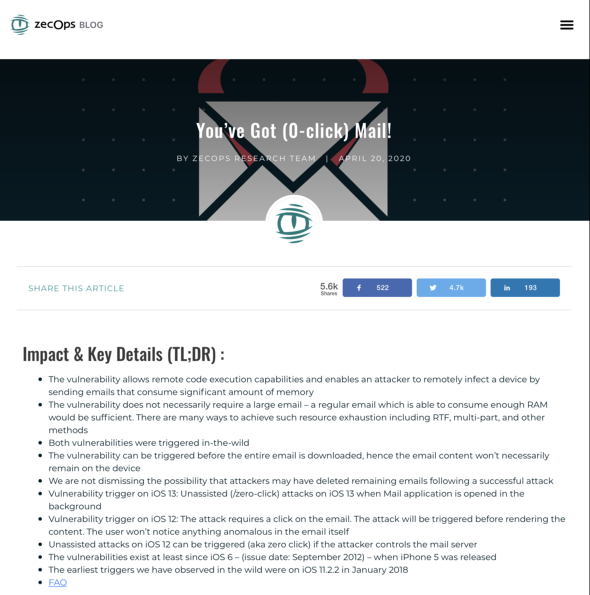 ZecOpsのブログ
確認された脆弱性は2件あり、いずれも実際の攻撃に利用されているとZecOpsは報告する。2018年1月にさかのぼって不審な挙動が検出されたため、詳しく調べた結果、「標的型攻撃に広く悪用されていることを確信した」としている。
標的にされた疑いがあるのは、「北米のFortune 500組織に所属する個人」「日本のキャリアの幹部」「ドイツのVIP」など、6組織や個人。一連の攻撃には、高度な攻撃を執拗に仕掛けるATP集団が絡んでいるとされ、国家の関与もうかがわれるとZecOpsは推測する。特定の国家が、この脆弱性を突くコンセプト実証コードを第三者から購入して利用した痕跡もあるという。
攻撃に使われたメールは被害者のiOSデバイスで受信され、処理されたことがデータで確認された。ところがメールサーバに保存されているはずのメールが見つからないことから、攻撃者が痕跡を隠すために削除した可能性がある。
脆弱性は2件とも、システムコールの不適切な処理に起因する。iOS 13ではユーザーが何もしなくても攻撃にさらされるが、動作が一時的に遅くなるだけで、ユーザーはほとんど異常に気付かない。一方、iOS 12で攻撃を成功させるためにはユーザーにメールをクリックさせる必要があり、メールアプリはクラッシュする。攻撃が失敗した場合は「This message has no content」というメッセージが表示される。
影響が確認されたのは、2012年にリリースされたiOS 6(iPhone 5時代)からiOS 13.4.1までの全バージョン。いずれの脆弱性も、macOSには存在しない。攻撃は2018年1月にさかのぼって検出されているが、それ以前からこの脆弱性が悪用されていた可能性もあるという。
Bloombergによると、この報告を受けてAppleは、脆弱性の存在を確認し、対応を急いでいることを明らかにした。ただし、「徹底調査した結果、ユーザーが差し迫った危険にさらされることはないとの結論に達した」とコメントしている。
脆弱性の悪用については、「メールにおいて3件の問題が特定されたが、それだけでiPhoneやiPadのセキュリティ対策をかわすことはできず、それが顧客に対して使われたという証拠は見つからなかった」とした。
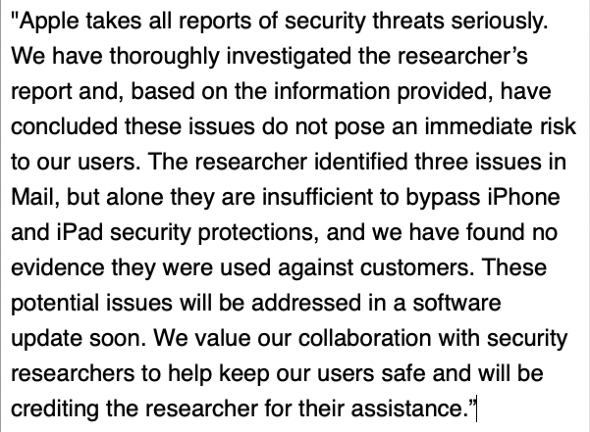 ITmedia NEWSがAppleから得た正式コメント
この点についてはZecOpsも、「この2件の脆弱性だけではiOSユーザーに危害を加えることはできない。攻撃者が標的とするデバイスを完全に制御するためには、別の情報流出のバグと、カーネルのバグを必要とする」と認めている。
カーネルの脆弱性については、悪用されればデバイスが完全に制御される恐れもあるとして、調査を進めていることを明らかにした。
Appleは今回指摘された脆弱性に対処するため、「iOS 13.4.5」のベータ版をリリースした。ZecOpsはこれで脆弱性の内容が明らかになり、攻撃が加速する可能性が大きいと判断して、パッチの正式リリースを待たずに脆弱性情報を公表することにしたと説明している。
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「侵入経路塞いだが、バックドアから……」不正アクセス105時間の攻防、分単位で報告 防災メールのアルカディア
-
2
NECの委託先にサイバー攻撃 正規アカウント悪用し顧客のサーバ暗号化、個人情報の漏えいも
-
3
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
-
4
スクエニアカウントに不正ログイン、他社で流出の情報使用か 全アカウントのパスワード強制リセットも視野に
-
5
ふるさと納税の「ふるさとチョイス」、会員情報445万件流出 寄附控除試算額も
-
6
メドレー、不正アクセスで停止中のサービスを作り直して再開へ 従来システムは再稼働させず
-
7
デジタル庁、政府職員18万人にAIエージェント環境を展開──「源内」で提供開始、独自の安全基準も
-
8
阪急阪神百貨店などの共通ID、ほぼ全会員分漏えい 約126万件 予約サイトに不正アクセス
-
9
栃木県警、全職員の情報流出か アルカディア不正アクセス、他県警でも被害判明相次ぐ 報道
-
10
日本企業狙う不正アクセスにAI 攻撃者が自律型侵入テスト「ARTEX」を悪用 GMOイエラエ調査
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR